10月上旬、ダークウェブではおなじみの騒ぎが持ち上がった。サイバー犯罪フォーラムに、Minecraftプレイヤーの記録を売り込む別々の売り手が2人現れたのだ。一方は最大1,800万件、もう一方はそれでも相当な900万件を約束していた。どちらも同じサンプルを添付していた。 Cybernewsの研究者らは それをダウンロードして数を調べ、宣伝文句がすぐにしぼんでいくのを確認した。
サンプルに実際に含まれていたもの
- 両方の販売投稿に重複して掲載された、ちょうど1,000件の記録
- Minecraftのユーザー名、メールアドレス、場合によってはパスワードハッシュ
- 関連していたのは、わずか3つのコミュニティサーバーのデータ
- メールアドレスの多くは、すでにHave I Been Pwnedに登録されている
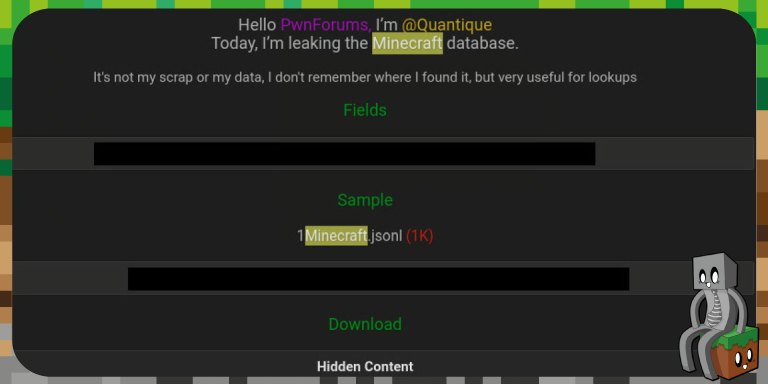
タイムスタンプも、Mojangアカウントのトークンも、Microsoftのログイン情報もない。検証可能な部分がごくわずかなため、研究者らは主張された総データ量を確認できなかった。どうやら両者は、同じ使い回しのデータ一式を転売し、クリックを稼ぐために件数を水増ししていたようだ。

これはMojangへの侵害ではない。Microsoftアカウント移行時の混乱でもない。Minecraftプレイヤーや小規模サーバーの運営者が、ありふれたインフォスティーラー型マルウェアの被害に遭い続け、そのログが何年も後になってまとめられ、転売されていることを示すものだ。Minecraftアカウント、メール、銀行口座で同じパスワードを使い回しているなら、あなた自身が商品になっている。
PCGamesHardwareは10月4日に独自の事実検証記事を公開し、同じ結論に達した。サンプルの出所はサードパーティーのサーバーであり、中央のインフラではない。修正すべきものがないため、Mojangからの公式声明は出ていない。脅威はプレイヤー側にある。

この手口は、MinecraftのMODダウンロードや偽クライアントを標的にした、2026年以前のマルウェアキャンペーンとも一致する。感染した端末は気づかれないままサーバーにログインし、認証情報を収集して外部に送信する。そうしたログが数カ月、あるいは数年後にフォーラムに現れ、「大規模流出」と銘打たれるのだ。

実際にすべきこと
- Have I Been Pwnedで自分のメールアドレスを確認する
- Minecraft、Microsoft、その他のサービスでパスワードを使い回すのをやめる
- まだ有効にしていない場合は、Microsoftアカウントで2段階認証を有効にする
- 怪しいMOD配布元や「無料クライアント」のダウンロードを避ける
「Minecraftアカウント1,800万件がハッキング」という数字は恐ろしく聞こえるため、インターネット上では今後も大きく騒がれ続けるだろう。検証できた実態は、はるかに小規模で、ずっと古く、ありふれたものだ。重要なパスワードを変更して、次へ進もう。

ニュース