हमलों की यह ताज़ा लहर कोई रहस्यमयी डेटा उल्लंघन नहीं है। यह सोशल इंजीनियरिंग है, जो आपकी दोस्त-सूची को ही आपके खिलाफ कर देती है। अक्सर पहले किसी मॉड को डाउनलोड करने या दोबारा इस्तेमाल किए गए पासवर्ड के ज़रिए एक खिलाड़ी का खाता हैक हो जाता है। फिर हमलावर उस भरोसेमंद खाते से निजी संदेश भेजता है और ऐसी लिंक साझा करता है जो देखने में किसी बेदोष Minecraft क्लाइंट बदलाव या मॉडपैक की लगती है। इसके बाद यही सिलसिला चलता रहता है।

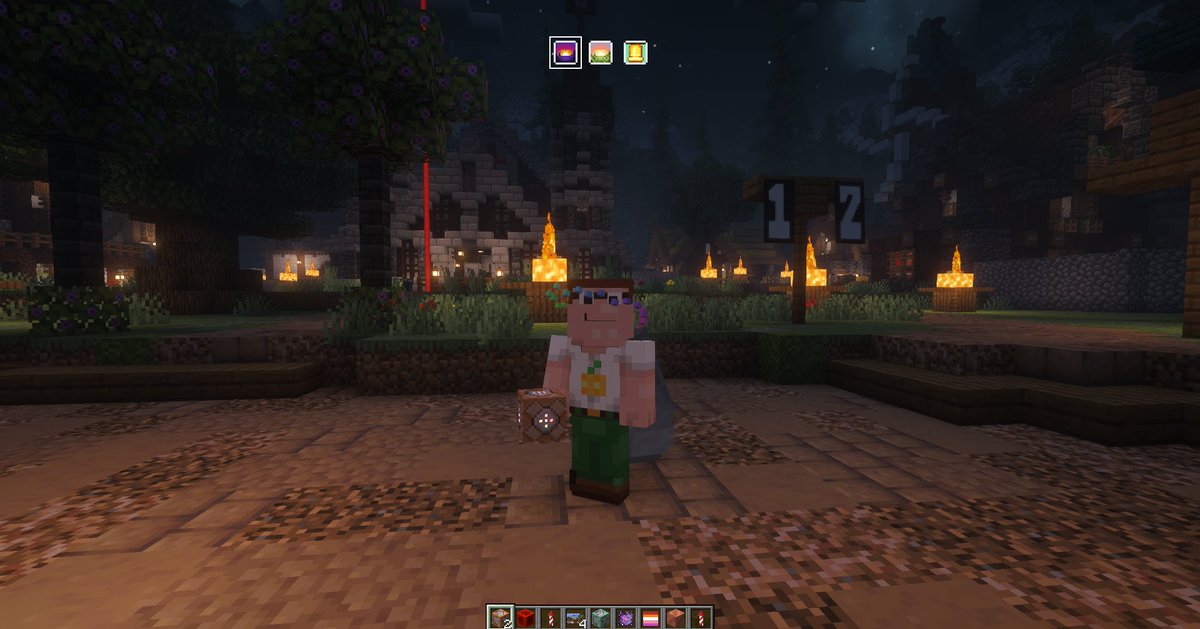
की एक पोस्ट @lumosterris 6 अक्टूबर को सामने आई पोस्ट में दिखाया गया कि उनका Microsoft खाता हैक हो गया था और दिखाई देने वाला एकमात्र बदलाव Minecraft स्किन का Peter Griffin में बदल जाना था। अन्य उपयोगकर्ताओं ने भी ऐसी ही घटनाएँ बताईं। उनमें से एक ने कहा कि हमलावर ने तुरंत नए संपर्कों से और डाउनलोड करने के लिए कहना शुरू कर दिया।
यह तरीका पहले के WeedHack-शैली के अभियानों जैसा है, लेकिन ज़्यादा निजी महसूस होता है क्योंकि संदेश उन लोगों की ओर से आता है जिनके साथ आप सचमुच खेलते हैं। X पर 30 से अधिक लाइक पाने वाले एक उपयोगकर्ता ने इसे साफ़ शब्दों में बताया: घोटालेबाज़ हैक किए गए खाते पर नियंत्रण करता है, मालिक होने का नाटक करता है, आपसे Minecraft मॉड डाउनलोड करने को कहता है, आपके टोकन चुराता है और फिर यही प्रक्रिया दोहराता है। खाते की रिपोर्ट करने से यह सिलसिला अक्सर इतनी जल्दी नहीं रुकता।
खिलाड़ी यह भी देख रहे हैं कि हैक किए गए खातों का इस्तेमाल Discord के निमंत्रण भेजने या “इस मॉडपैक को आज़माओ” कहने के लिए हो रहा है, जिनसे टोकन चुराने वाले प्रोग्रामों से भरी JAR फ़ाइलों तक पहुँच मिलती है। बार-बार दी जा रही सलाह सीधी है: गेम में या चैट पर किसी दोस्त की सुझाई चीज़ डाउनलोड करने से पहले किसी दूसरे माध्यम से उसकी पुष्टि करें, और SMS के बजाय ऐप-आधारित 2FA से अपने Microsoft लॉगिन को सुरक्षित करें।
- मॉड या क्लाइंट की अप्रत्याशित लिंक की पुष्टि अलग कॉल या संदेश से करें—भले ही वह दोस्तों की ओर से आई हो
- अविश्वसनीय स्रोतों से मिली JAR फ़ाइलें कभी न चलाएँ, भले ही उन्हें Meteor या Wurst जैसे लोकप्रिय क्लाइंट बताया जाए
- अपनी Minecraft स्किन और हाल के लॉगिन नियमित रूप से जाँचें; अचानक बदलाव पहला चेतावनी संकेत है
- Minecraft के लिए एक अलग Microsoft खाता इस्तेमाल करें, जिसमें मज़बूत और अनूठा पासवर्ड तथा 2FA हो
यार, अब हर चीज़ पर 2FA इस्तेमाल करना शुरू करो। लगता है कि हाल ही में हर किसी का खाता हैक हो रहा है।
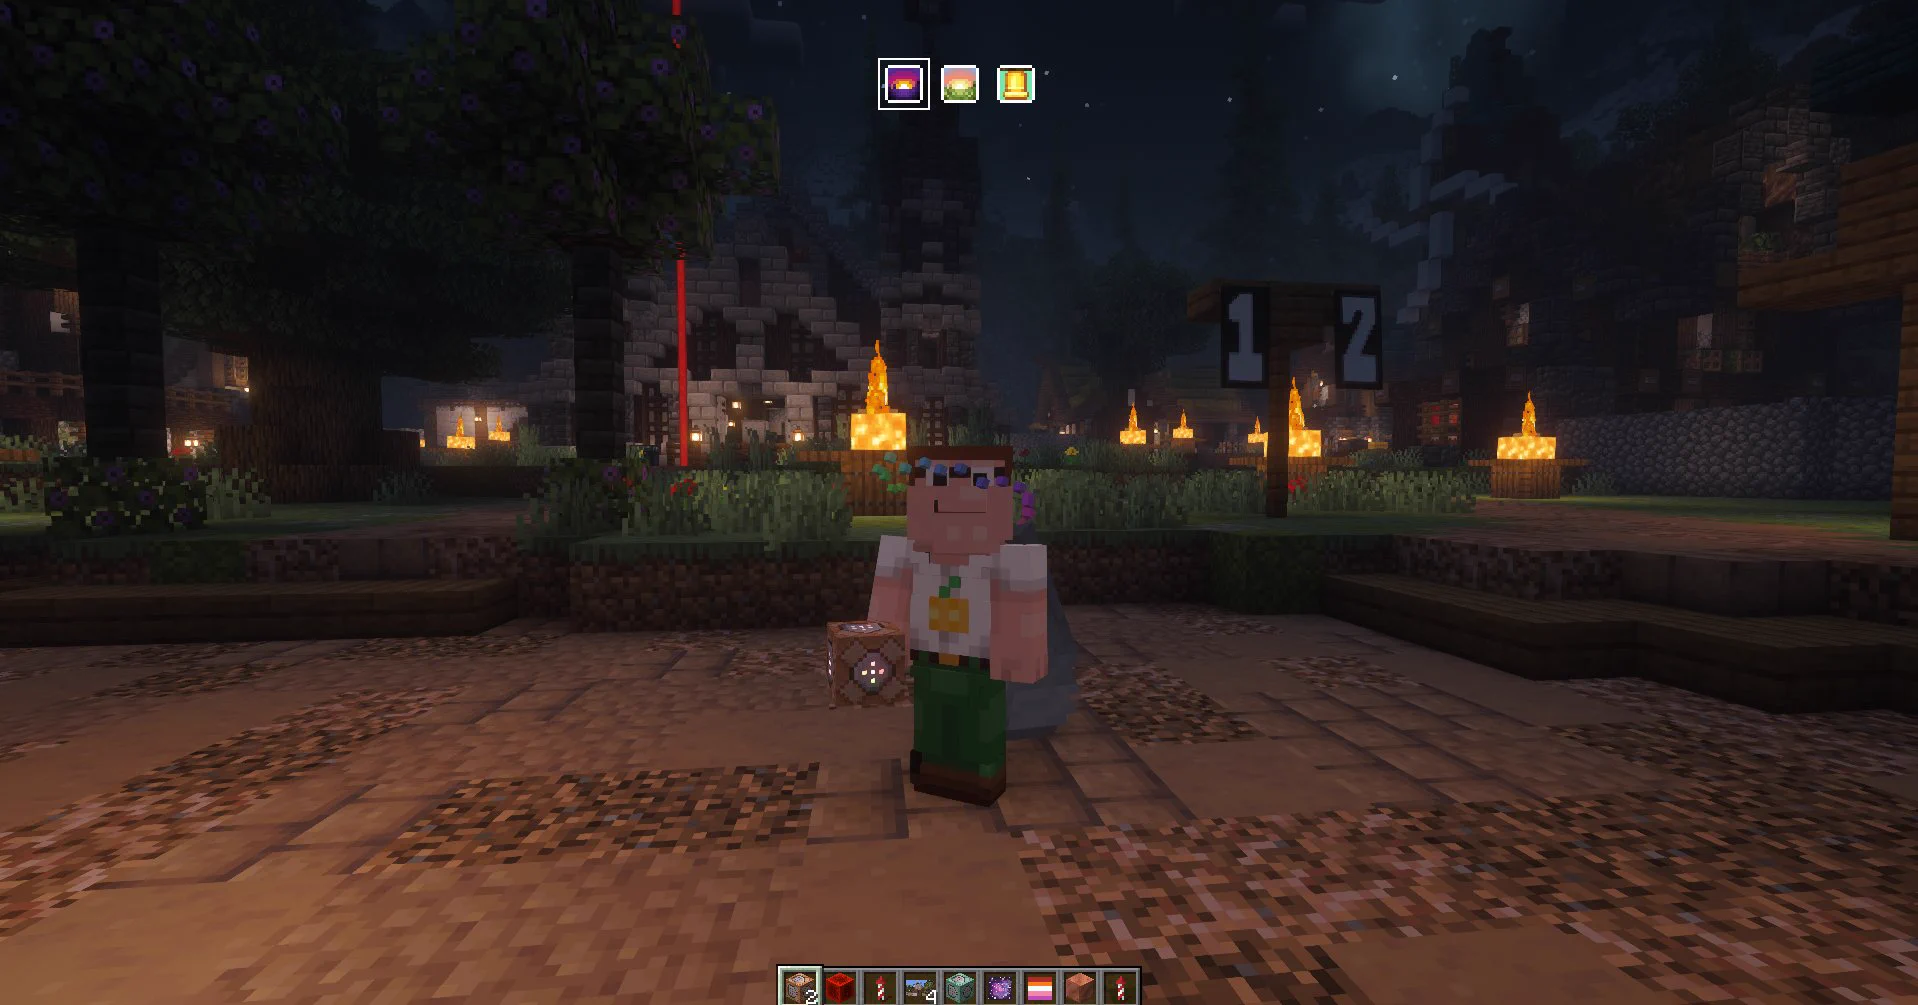
यह तरीका नया नहीं है, लेकिन पिछले दो दिनों में आई नई शिकायतों की संख्या बताती है कि मौजूदा हमलावर सक्रिय हैं और पहले से मौजूद दोस्ती के नेटवर्क के ज़रिए अपना दायरा बढ़ा रहे हैं। Mojang ने इस ताज़ा उछाल पर कोई विशेष बयान जारी नहीं किया है, लेकिन समुदाय की प्रतिक्रिया साफ़ है: हर अनचाही मॉड लिंक को तब तक मैलवेयर मानें, जब तक उसके सुरक्षित होने की पुष्टि न हो जाए।