今回の攻撃の波は、どこかの謎めいたデータ侵害によるものではありません。友達リストを逆手に取るソーシャルエンジニアリングです。多くの場合、最初のプレイヤーは以前ダウンロードしたMODや、使い回したパスワードを通じて被害に遭います。攻撃者はその後、信頼されているアカウントからDMを送り、無害そうに見えるMinecraftクライアントの調整ファイルやMODパックへのリンクを貼り、同じ手口を繰り返します。

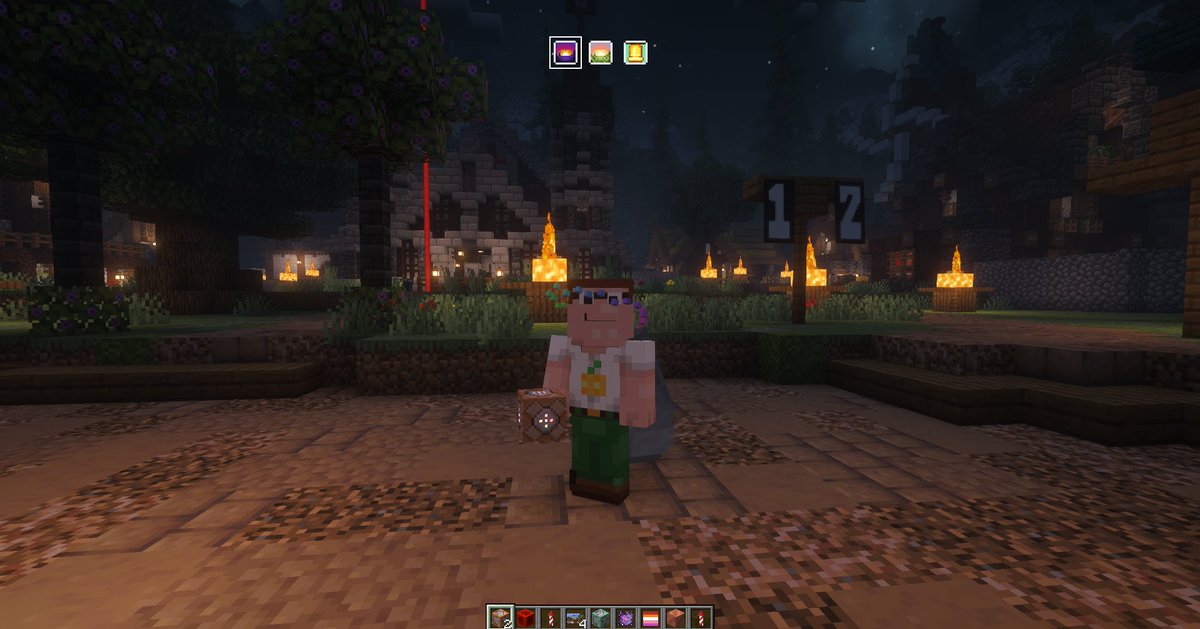
10月6日の @lumosterris の投稿では、Microsoftアカウントが乗っ取られ、目に見える変化はMinecraftのスキンがピーター・グリフィンに変更されたことだけだったと示されていました。他のユーザーも同様の体験を返信で報告し、そのうち1人は、攻撃者がすぐに新しい連絡先へさらにダウンロードを頼み始めたと述べています。
この手口は、以前のWeedHack型キャンペーンを思わせますが、実際に一緒にプレイしている相手から連絡が来るため、より個人的に感じられます。30件以上の「いいね」を集めたXユーザーは、手口を端的に説明しました。詐欺師は乗っ取ったアカウントを操作して持ち主になりすまし、MinecraftのMODをダウンロードするよう頼み、トークンを盗んで、これを繰り返します。アカウントを報告しても、連鎖を十分早く止められないことがよくあります。
乗っ取られたアカウントが、Discordへの招待や「このMODパックを試して」という誘いを広め、窃取ツールが仕込まれたJARファイルへ誘導する事例も確認されています。広まっている助言はシンプルで、繰り返し伝えられています。ゲーム内やチャットで友人に勧められたものをダウンロードする前に、別の手段で本人に確認すること。そして、SMSではなく認証アプリを使った2FAでMicrosoftへのログインを保護することです。
- 友人から届いた場合でも、予期しないMODやクライアントへのリンクは別の通話やメッセージで確認する
- 人気クライアントのMeteorやWurstを名乗っていても、信頼できない配布元のJARファイルは絶対に実行しない
- Minecraftのスキンと最近のログイン履歴を定期的に確認する。突然の変化は最初の危険信号
- Minecraft専用にMicrosoftアカウントを用意し、強力で使い回しのないパスワードと2FAを設定する
みんな、そろそろ何にでも2FAを使うべきだよ。最近はみんなハッキングされてるみたいだ。
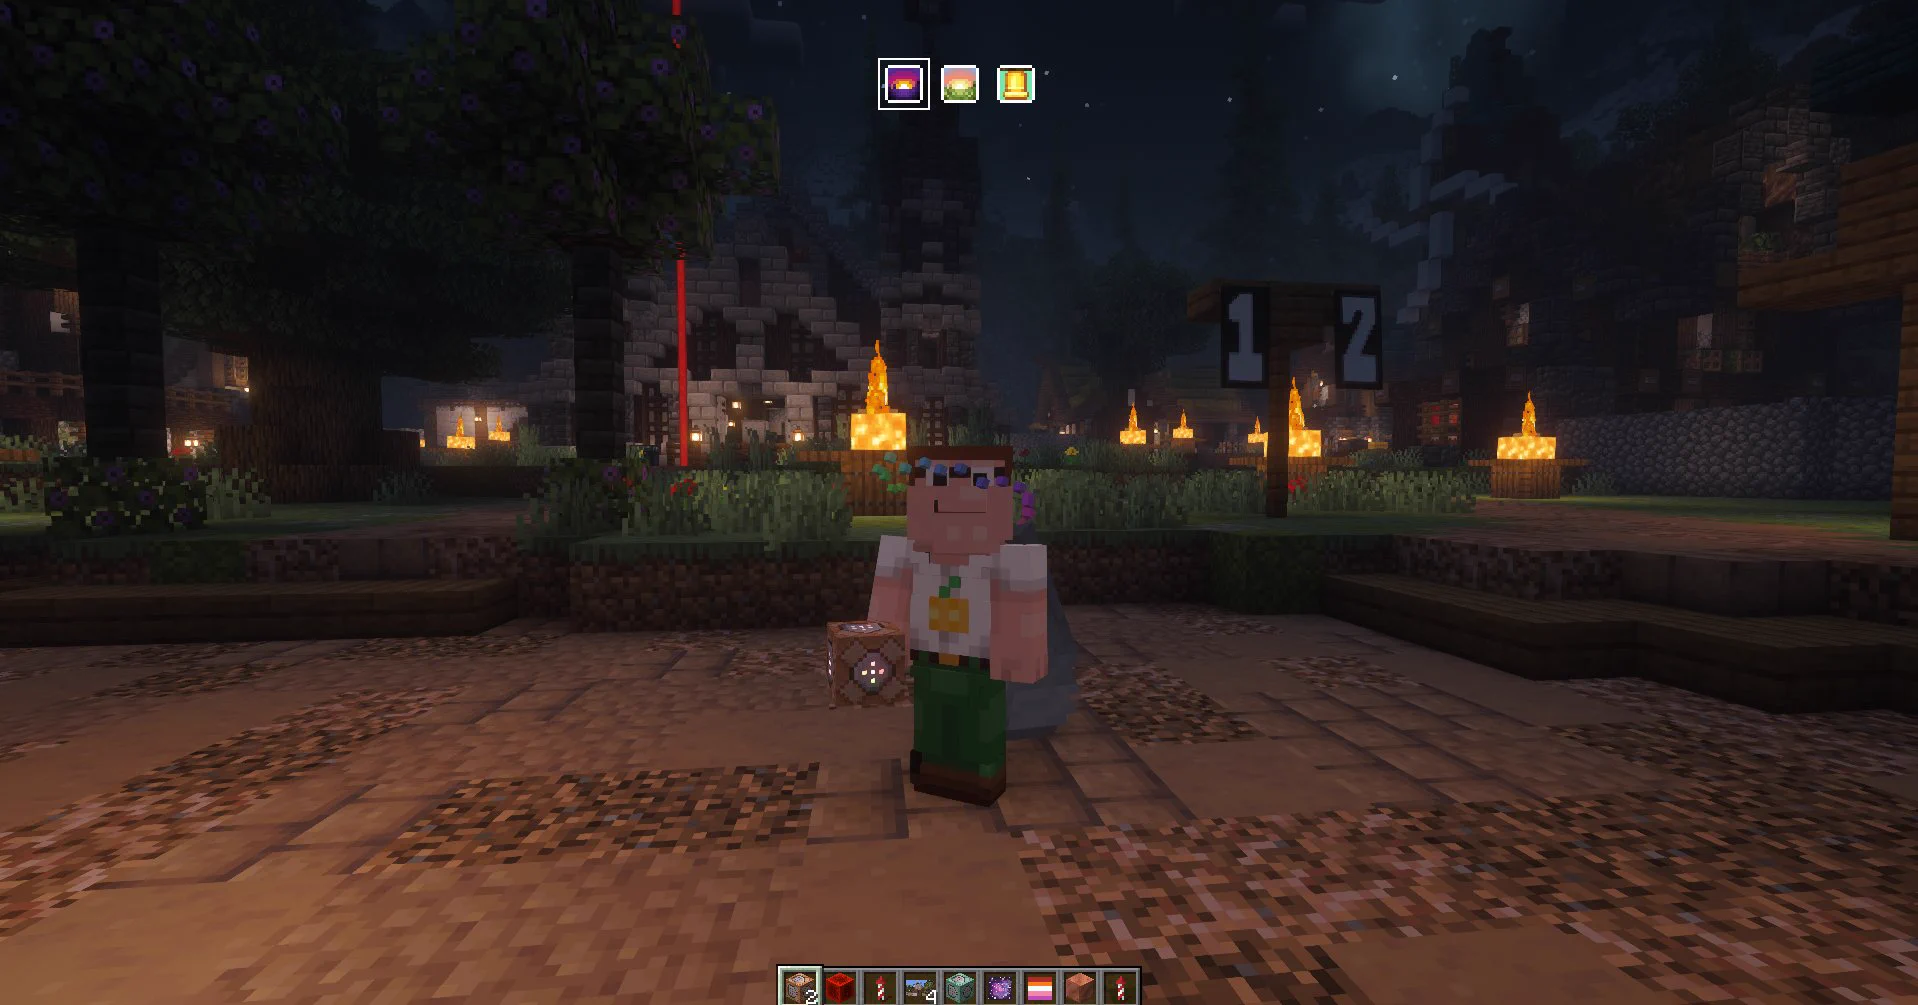
このパターンは新しいものではありませんが、ここ2日間に新たな被害報告が相次いでいることから、現在の攻撃グループが活発に活動し、既存の友人ネットワークを通じて規模を拡大していることがうかがえます。Mojangは今回の急増について具体的な声明を出していませんが、コミュニティの対応は明確です。安全が確認できるまでは、頼んでもいないMODリンクはすべてマルウェアとみなしてください。