Esta última oleada no es una misteriosa filtración de datos. Se trata de ingeniería social que vuelve contra ti a tu lista de amigos. La cuenta de un jugador queda comprometida, a menudo por una descarga anterior de un mod o por reutilizar una contraseña. Luego, el atacante envía mensajes directos desde esa cuenta de confianza y comparte un enlace que parece una modificación inofensiva del cliente de Minecraft o un modpack; así, el ciclo continúa.

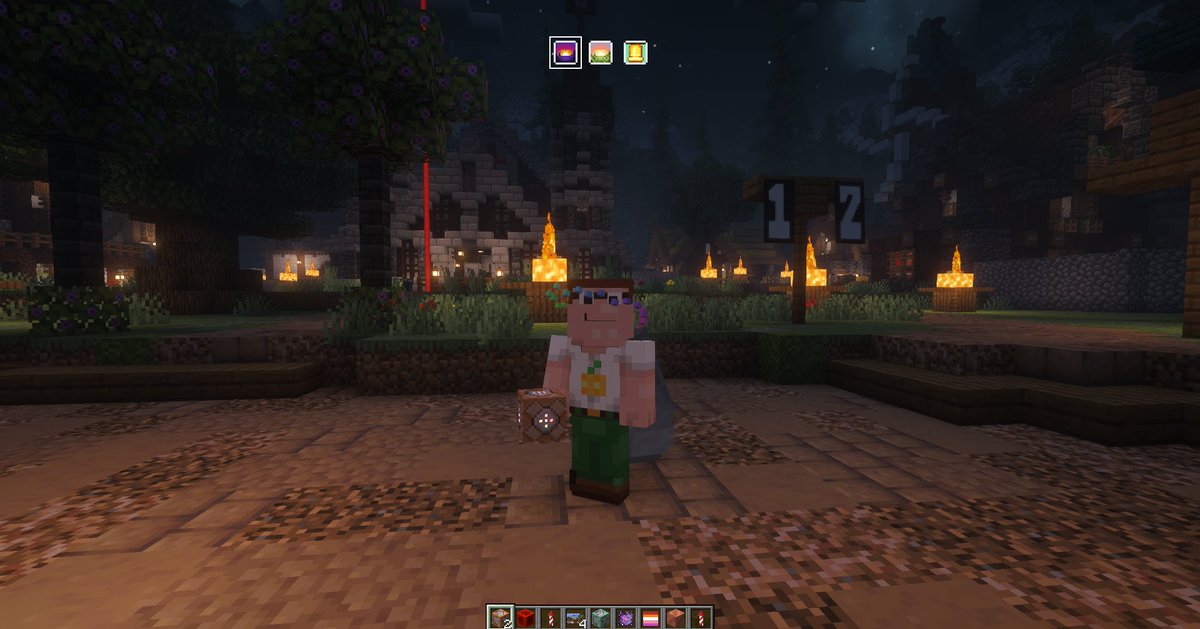
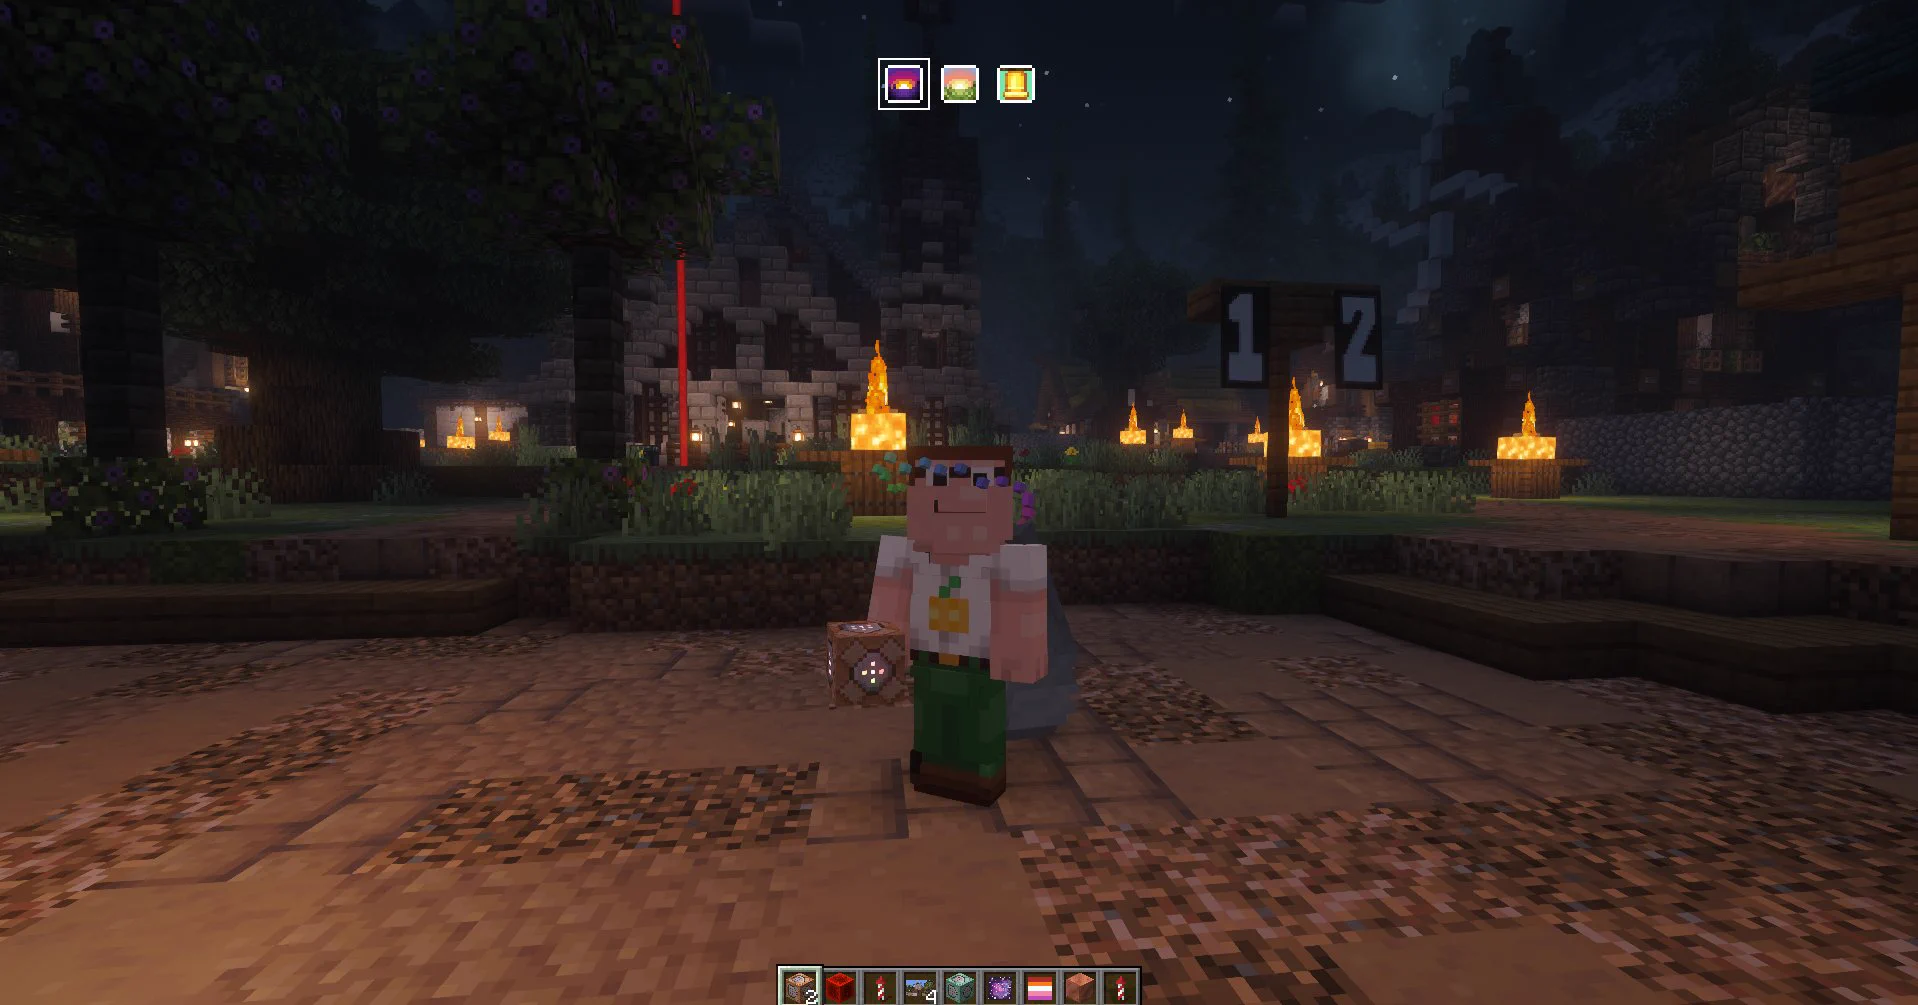
Una publicación de @lumosterris del 6 de octubre mostraba que habían secuestrado su cuenta de Microsoft. El único cambio visible era que el aspecto de Minecraft se había cambiado al de Peter Griffin. Otros usuarios respondieron con historias parecidas, entre ellas la de alguien que señaló que el atacante enseguida pasó a pedir más descargas a nuevos contactos.
El método recuerda a campañas anteriores al estilo de WeedHack, pero parece más personal porque proviene de personas con las que realmente juegas. Un usuario de X cuya publicación recibió más de 30 «Me gusta» lo explicó claramente: el estafador controla la cuenta pirateada, se hace pasar por su dueño, te pide que descargues un mod de Minecraft, roba tus tokens y luego repite el proceso. Denunciar la cuenta rara vez detiene la cadena con suficiente rapidez.
Los jugadores también están viendo cuentas pirateadas que se usan para promocionar invitaciones de Discord o mensajes como «prueba este modpack», que conducen a archivos JAR cargados de programas que roban información. El consejo que circula es sencillo y se repite: verifica por otro medio cualquier descarga que te recomiende un amigo en el juego o en el chat, y protege tu inicio de sesión de Microsoft con la verificación en dos pasos mediante una aplicación, no SMS.
- Verifica los enlaces inesperados a mods o clientes mediante una llamada o un mensaje por otro canal, incluso si provienen de amigos
- Nunca ejecutes archivos JAR de fuentes no confiables, aunque afirmen ser clientes populares como Meteor o Wurst
- Revisa con regularidad tu aspecto de Minecraft y tus inicios de sesión recientes; los cambios repentinos son la primera señal de alarma
- Usa una cuenta de Microsoft exclusiva para Minecraft, con una contraseña única y segura y verificación en dos pasos
Tienen que empezar a usar la verificación en dos pasos para todo. Parece que últimamente están hackeando a todo el mundo.
Este patrón no es nuevo, pero la cantidad de nuevas quejas de los últimos dos días sugiere que el grupo actual de atacantes está activo y ampliando sus operaciones a través de las redes de amigos existentes. Mojang no ha emitido un comunicado específico sobre este último repunte, pero la respuesta de la comunidad es clara: trata todo enlace no solicitado a un mod como si fuera malware hasta que se demuestre lo contrario.




