El ecosistema de Minecraft sigue siendo un blanco fácil. Los jugadores que buscan mods, clientes «gratis», paquetes de texturas o herramientas de automatización a través de enlaces aleatorios de Discord y descripciones de YouTube están descargando malware a gran escala. La última filtración presunta lo demuestra.
Los investigadores obtuvieron muestras de 1.000 registros de los anuncios. Contienen nombres de usuario de Minecraft, direcciones de correo electrónico asociadas a cuentas y hashes de contraseñas. En los datos aparecen solo tres servidores comunitarios distintos. No hay indicios de que se haya comprometido Mojang de forma centralizada.
El malware en cuestión suele proceder de infostealers de origen ruso, documentados anteriormente mientras robaban datos del navegador, tokens de Discord y monederos de criptomonedas, además de credenciales de Minecraft. Después, los actores de amenazas empaquetan el botín y lo venden en lotes en foros de ciberdelincuencia.
Minecraft tiene más de 200 millones de jugadores mensuales. Un porcentaje considerable utiliza launchers pirateados o instala mods no verificados. Eso crea un flujo permanente de cuentas nuevas comprometidas. Los vendedores de los foros saben que hay compradores y fijan el precio de las listas en consecuencia.
Lo que ocurrió realmente
- Dos actores distintos publicaron conjuntos de datos de Minecraft con pocos días de diferencia
- Las muestras se solapan y coinciden con filtraciones anteriores de infostealers
- Los datos están vinculados a servidores comunitarios, no a servicios oficiales de Microsoft
- No hay indicios de una intrusión en las bases de datos de Mojang
- El principal vector de infección sigue siendo el software malicioso de Minecraft
El momento coincide con campañas en curso que utilizan manipulación de SEO y alojamiento de archivos en Discord para distribuir descargas falsas al estilo de Xenon Client y otros trucos populares. Incluso después de las desactivaciones de infraestructura a principios de este año, los operadores simplemente cambiaron de servicio de alojamiento de archivos y continuaron.
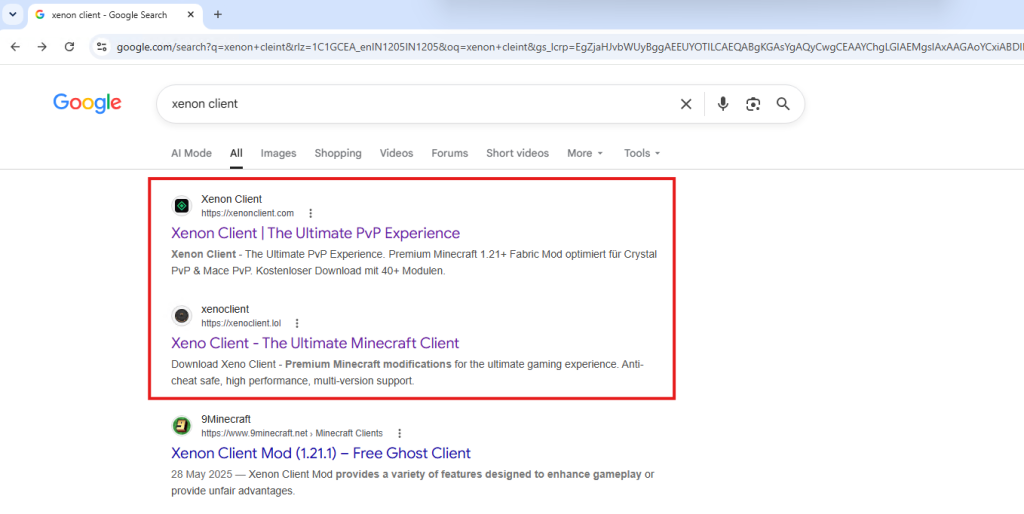
La escena de mods y trucos de Minecraft es un festín de malware. Los jugadores no paran de hacer clic en los enlaces llamativos.
Si administras un servidor, habilita una autenticación adecuada y dile a tus jugadores que dejen de descargar archivos .jar al azar. Si eres jugador, limítate al launcher oficial, CurseForge y Modrinth. Todo lo demás es jugarte tu cuenta, tus correos electrónicos y cualquier monedero que tengas conectado.