Minecraft 生态系统仍然是容易下手的目标。玩家为了获取模组、“免费”客户端、材质包或自动化工具,从不明 Discord 链接和 YouTube 视频说明中下载内容,导致恶意软件大规模传播。最新这批据称泄露的数据就是证明。
研究人员从这些帖子中提取了包含 1,000 条记录的样本。其中包含 Minecraft 用户名、与账号关联的电子邮件地址以及密码哈希。数据中只出现了三台不同的社区服务器。没有证据表明 Mojang 遭到中心化系统层面的入侵。
这不是 Mojang 的数据泄露事件,而是“任何 .jar 文件都装”的文化所导致的可预见后果。如果你的启动器从 GitHub 拉取来路不明的代码,或使用可疑的“模组菜单”,你自己就是被利用的对象。
相关恶意软件通常来自俄罗斯源头的信息窃取程序。此前有记录显示,这类程序会窃取浏览器数据、Discord 令牌和加密货币钱包信息,以及 Minecraft 凭据。随后,威胁行为者会将窃取的数据打包,分批在网络犯罪论坛上出售。
Minecraft 每月活跃玩家超过 2 亿。相当一部分玩家使用破解版启动器或安装未经验证的模组,因此被盗账号会源源不断地产生。论坛卖家知道有这样的买家群体,也会据此给这些数据列表定价。
实际发生的情况
- 两名不同的行为者在数天内分别发布了 Minecraft 数据集
- 样本存在重叠,且与此前的信息窃取程序泄露数据相符
- 数据与社区服务器有关,并非微软官方服务
- 没有证据表明 Mojang 的数据库遭到入侵
- 主要感染途径仍是恶意 Minecraft 软件
此次事件的时间与正在进行的攻击活动吻合。这些活动利用 SEO 污染和 Discord 文件托管,传播伪造的 Xenon Client 风格下载内容及其他热门作弊工具。即使今年早些时候相关基础设施遭到查封,运营者也只是换了文件托管平台,继续作案。
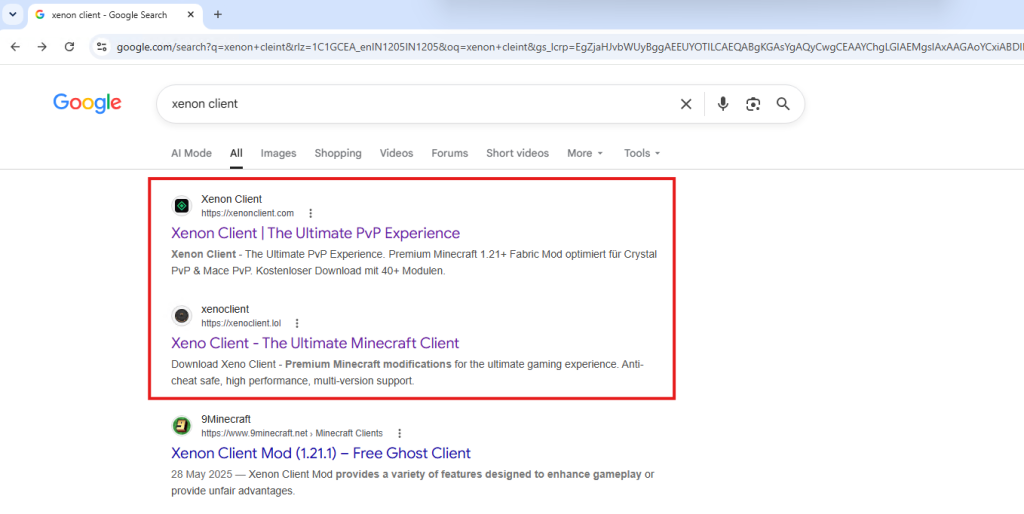
Minecraft 模组和作弊圈就是恶意软件的自助餐。玩家总是忍不住点击那些诱人的链接。
如果你运营服务器,请启用适当的身份验证,并告诉玩家别再下载来路不明的 jar 文件。如果你是玩家,请使用官方启动器、CurseForge 和 Modrinth。其他做法无异于拿账号、电子邮件地址以及你登录过的任何钱包去碰运气。




