L’écosystème Minecraft reste une cible facile. Les joueurs qui cherchent des mods, des clients « gratuits », des packs de textures ou des outils d’automatisation via des liens Discord aléatoires ou des descriptions YouTube téléchargent des logiciels malveillants à grande échelle. La dernière fuite présumée le prouve.
Les chercheurs ont extrait des échantillons de 1 000 enregistrements des annonces. Ils contiennent des noms d’utilisateur Minecraft, des adresses e-mail associées à des comptes et des empreintes de mots de passe. Les données couvrent seulement trois serveurs communautaires distincts. Rien n’indique une compromission centralisée de Mojang.
Les logiciels malveillants en question proviennent souvent de voleurs d’informations d’origine russe, déjà connus pour dérober des données de navigateur, des jetons Discord et des portefeuilles de cryptomonnaies, en plus des identifiants Minecraft. Les acteurs malveillants regroupent ensuite les données volées et les vendent par lots sur des forums de cybercriminalité.
Minecraft compte plus de 200 millions de joueurs par mois. Une proportion non négligeable utilise des lanceurs piratés ou installe des mods non vérifiés. Cela crée un flux permanent de nouveaux comptes compromis. Les vendeurs sur les forums savent qu’il existe une clientèle et fixent le prix des listes en conséquence.
Ce qui s’est réellement passé
- Deux acteurs distincts ont publié des annonces proposant des bases de données Minecraft à quelques jours d’intervalle
- Les échantillons se recoupent et correspondent à de précédentes fuites dues à des voleurs d’informations
- Les données sont liées à des serveurs communautaires, et non aux services officiels de Microsoft
- Aucun élément ne prouve une intrusion dans les bases de données de Mojang
- Le principal vecteur d’infection reste les logiciels Minecraft malveillants
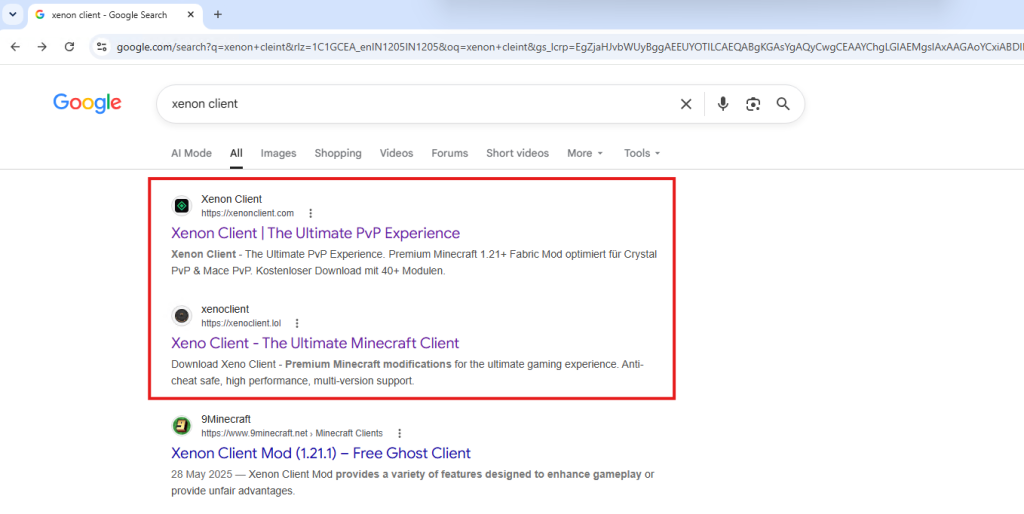
Le calendrier coïncide avec des campagnes toujours en cours qui utilisent l’empoisonnement SEO et l’hébergement de fichiers sur Discord pour diffuser de faux téléchargements de type Xenon Client et d’autres cheats populaires. Même après les démantèlements d’infrastructures plus tôt cette année, les opérateurs ont simplement changé d’hébergeur de fichiers et poursuivi leurs activités.
La scène des mods et des cheats Minecraft est un buffet à volonté pour les logiciels malveillants. Les joueurs continuent de cliquer sur les liens tape-à-l’œil.
Si vous gérez un serveur, activez une authentification appropriée et dites à vos joueurs d’arrêter de télécharger des fichiers .jar au hasard. Si vous jouez, contentez-vous du lanceur officiel, de CurseForge et de Modrinth. Tout le reste, c’est jouer à la roulette avec votre compte, vos e-mails et les portefeuilles auxquels vous êtes connecté.




