لا يزال عالم Minecraft هدفًا سهلًا. فاللاعبون الذين يبحثون عن تعديلات أو عملاء «مجانيين» أو حزم نسيج أو أدوات أتمتة عبر روابط عشوائية على Discord وأوصاف فيديوهات YouTube، ينزّلون برمجيات خبيثة على نطاق واسع. والتسريب المزعوم الأخير يثبت ذلك.
استخرج الباحثون عينات تضم 1,000 سجل من الإعلانات. وهي تحتوي على أسماء مستخدمي Minecraft وعناوين بريد إلكتروني مرتبطة بالحسابات وتجزئات كلمات المرور. ولا تظهر في البيانات سوى ثلاثة خوادم مجتمعية مختلفة. ولا يوجد دليل على اختراق مركزي لـMojang.
غالبًا ما تأتي البرمجيات الخبيثة المعنية من برمجيات سرقة معلومات ذات منشأ روسي، سبق توثيق استخدامها لجمع بيانات المتصفح ورموز Discord ومحافظ العملات المشفرة، إلى جانب بيانات اعتماد Minecraft. ثم يجمع الفاعلون المهددون هذه الغنائم ويبيعونها على دفعات في منتديات الجرائم الإلكترونية.
لدى Minecraft أكثر من 200 مليون لاعب شهريًا. ويستخدم عدد معتبر منهم مشغّلات مقرصنة أو يثبتون تعديلات غير موثّقة. وهذا ينشئ تدفقًا مستمرًا من الحسابات المخترقة حديثًا. ويعرف البائعون في المنتديات أن هناك جمهورًا مهتمًا، ويسعّرون القوائم على هذا الأساس.
ما الذي حدث بالفعل؟
- عرض جهتان منفصلتان مجموعات بيانات Minecraft خلال أيام من بعضهما
- تتداخل العينات وتتطابق مع تسريبات سابقة لبرمجيات سرقة المعلومات
- البيانات مرتبطة بخوادم مجتمعية، لا بخدمات Microsoft الرسمية
- لا دليل على اختراق قاعدة بيانات لدى Mojang
- ما يزال برنامج Minecraft الخبيث وسيلة الإصابة الرئيسية
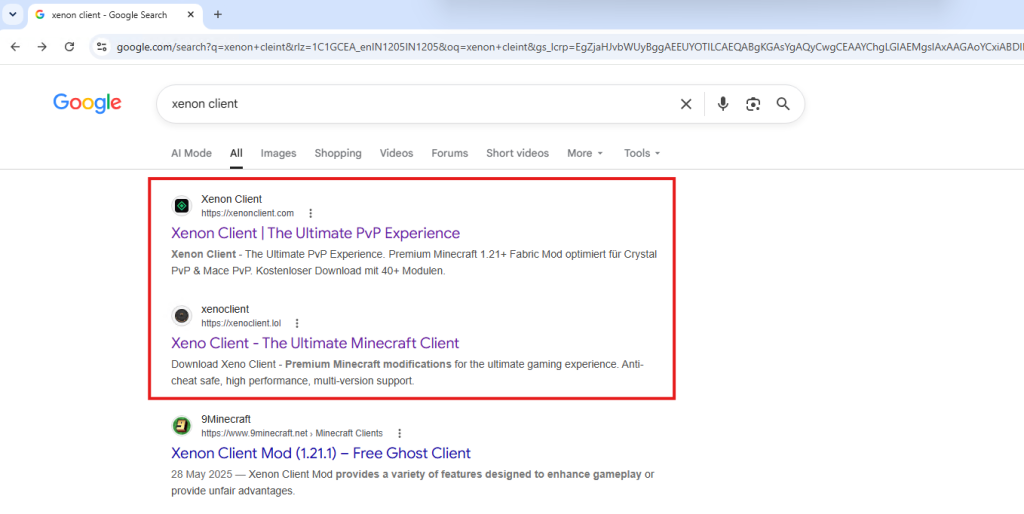
يتوافق التوقيت مع حملات مستمرة تستخدم التلاعب بنتائج محركات البحث واستضافة الملفات على Discord لنشر تنزيلات مزيفة شبيهة بـXenon Client وغيره من أدوات الغش الشائعة. وحتى بعد إسقاط البنية التحتية في وقت سابق من هذا العام، اكتفى المشغّلون بتغيير خدمات استضافة الملفات ومواصلة نشاطهم.
مشهد تعديل Minecraft والغش فيها مأدبة مفتوحة للبرمجيات الخبيثة. وما زال اللاعبون ينقرون على الروابط البراقة.
إذا كنت تدير خادمًا، ففعّل المصادقة المناسبة واطلب من لاعبيك التوقف عن تنزيل ملفات jar عشوائية. وإذا كنت لاعبًا، فالتزم بالمشغّل الرسمي وCurseForge وModrinth. أما أي شيء آخر، فهو مجازفة بحسابك وبريدك الإلكتروني وأي محافظ مسجّل الدخول إليها.




