Minecraft ইকোসিস্টেম এখনো সহজ লক্ষ্য হয়ে আছে। এলোমেলো Discord লিংক এবং YouTube বিবরণ থেকে মোড, “ফ্রি” ক্লায়েন্ট, টেক্সচার প্যাক বা অটোমেশন টুল খুঁজতে গিয়ে খেলোয়াড়েরা বিপুল পরিমাণে ম্যালওয়্যার ডাউনলোড করছেন। সাম্প্রতিক কথিত ডেটা ফাঁস সেটাই প্রমাণ করে।
গবেষকেরা তালিকাগুলো থেকে ১,০০০ রেকর্ডের নমুনা সংগ্রহ করেছেন। এতে Minecraft ইউজারনেম, অ্যাকাউন্টের সঙ্গে যুক্ত ইমেইল ঠিকানা এবং পাসওয়ার্ড হ্যাশ রয়েছে। সব মিলিয়ে তথ্যজুড়ে মাত্র তিনটি স্বতন্ত্র কমিউনিটি সার্ভারের উল্লেখ পাওয়া গেছে। Mojang-এর কেন্দ্রীয় সিস্টেমে অনুপ্রবেশের কোনো প্রমাণ নেই।
এখানে আলোচিত ম্যালওয়্যার প্রায়ই রুশ-উৎপত্তির ইনফোস্টিলার থেকে আসে। এর আগে নথিভুক্ত হয়েছে যে এগুলো Minecraft লগইন তথ্যের পাশাপাশি ব্রাউজারের ডেটা, Discord টোকেন এবং ক্রিপ্টো ওয়ালেটের তথ্যও হাতিয়ে নেয়। এরপর হুমকি সৃষ্টিকারীরা চুরি করা তথ্য গুছিয়ে সাইবার অপরাধের ফোরামে ব্যাচ আকারে বিক্রি করে।
Minecraft-এ মাসে ২০০ মিলিয়নের বেশি খেলোয়াড় রয়েছে। তাঁদের উল্লেখযোগ্য একটি অংশ ক্র্যাকড লঞ্চার ব্যবহার করেন বা যাচাই না করা মোড ইনস্টল করেন। এর ফলে নিয়মিত নতুন নতুন অ্যাকাউন্ট হাতিয়ে নেওয়ার সুযোগ তৈরি হয়। ফোরামের বিক্রেতারা জানেন যে এই ক্রেতাগোষ্ঠী রয়েছে, তাই সে অনুযায়ী তালিকার দাম নির্ধারণ করেন।
আসলে যা ঘটেছে
- কয়েক দিনের ব্যবধানে দুটি পৃথক পক্ষ Minecraft ডেটাসেটের তালিকা দিয়েছে
- নমুনাগুলোতে একে অপরের সঙ্গে মিল রয়েছে এবং আগের ইনফোস্টিলার ফাঁসের সঙ্গে সাদৃশ্য পাওয়া গেছে
- তথ্যগুলো কমিউনিটি সার্ভারের সঙ্গে যুক্ত, Microsoft-এর আনুষ্ঠানিক পরিষেবার সঙ্গে নয়
- Mojang-এর ডেটাবেসে অনুপ্রবেশের কোনো প্রমাণ নেই
- সংক্রমণের প্রধান মাধ্যম এখনো ক্ষতিকর Minecraft সফটওয়্যার
সময়টা এমন চলমান প্রচারণার সঙ্গে মিলে যায়, যেখানে SEO বিষক্রিয়া এবং Discord-এ ফাইল হোস্টিং ব্যবহার করে ভুয়া Xenon Client-ধাঁচের ডাউনলোড ও অন্যান্য জনপ্রিয় চিট ছড়ানো হচ্ছে। এ বছরের শুরুর দিকে অবকাঠামো বন্ধ করে দেওয়ার পরও অপারেটররা শুধু ফাইল হোস্ট বদলে কাজ চালিয়ে গেছে।
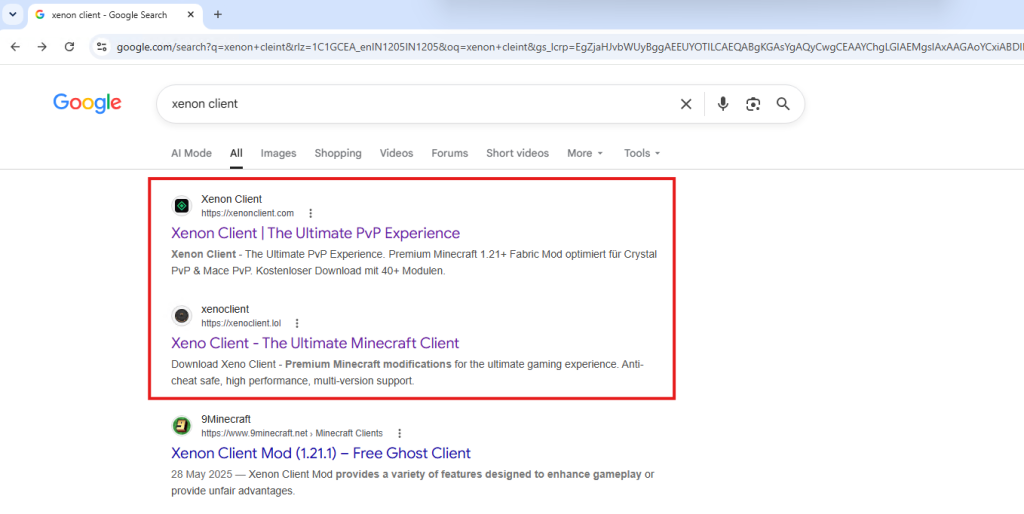
Minecraft-এর মোডিং ও চিটিং জগৎ ম্যালওয়্যারের ভোজসভা। খেলোয়াড়েরা চকচকে লিংকে ক্লিক করেই চলেছেন।
আপনি সার্ভার চালালে যথাযথ প্রমাণীকরণ চালু করুন এবং খেলোয়াড়দের এলোমেলো .jar ডাউনলোড করা বন্ধ করতে বলুন। আপনি খেলোয়াড় হলে অফিসিয়াল লঞ্চার, CurseForge এবং Modrinth ব্যবহার করুন। অন্য সবকিছুই আপনার অ্যাকাউন্ট, ইমেইল এবং লগইন করা যেকোনো ওয়ালেট নিয়ে জুয়া খেলার মতো।




