Das Minecraft-Ökosystem bleibt ein leichtes Ziel. Spieler, die über beliebige Discord-Links und YouTube-Beschreibungen nach Mods, „kostenlosen“ Clients, Texturpaketen oder Automatisierungstools suchen, laden in großem Umfang Malware herunter. Der jüngste mutmaßliche Datendump beweist es.
Die Forscher entnahmen den Angeboten Stichproben mit jeweils 1.000 Datensätzen. Sie enthalten Minecraft-Benutzernamen, mit Konten verknüpfte E-Mail-Adressen und Passwort-Hashes. In den Daten tauchen insgesamt nur drei verschiedene Community-Server auf. Es gibt keine Hinweise auf eine zentrale Kompromittierung von Mojang.
Die betreffende Malware stammt häufig von Infostealern russischen Ursprungs, die bereits dabei dokumentiert wurden, neben Minecraft-Zugangsdaten auch Browserdaten, Discord-Tokens und Krypto-Wallets abzugreifen. Die Bedrohungsakteure bündeln die Beute anschließend und verkaufen sie in Paketen in Cyberkriminalitätsforen.
Minecraft hat mehr als 200 Millionen monatliche Spieler. Ein nennenswerter Anteil nutzt gecrackte Launcher oder installiert ungeprüfte Mods. Dadurch entsteht ein stetiger Strom neuer kompromittierter Konten. Die Verkäufer in den Foren wissen, dass es dafür einen Markt gibt, und setzen die Preise entsprechend fest.
Was tatsächlich passiert ist
- Zwei verschiedene Akteure boten innerhalb weniger Tage Minecraft-Datensätze an
- Die Stichproben überschneiden sich und stimmen mit früheren Infostealer-Leaks überein
- Die Daten stehen mit Community-Servern in Verbindung, nicht mit offiziellen Microsoft-Diensten
- Es gibt keine Hinweise auf einen Datenbankeinbruch bei Mojang
- Der wichtigste Infektionsweg bleibt schädliche Minecraft-Software
Der Zeitpunkt deckt sich mit laufenden Kampagnen, die SEO-Poisoning und das Hosten von Dateien auf Discord nutzen, um gefälschte Downloads im Stil des Xenon Client und anderer beliebter Cheats zu verbreiten. Selbst nach der Abschaltung von Infrastruktur Anfang dieses Jahres wechselten die Betreiber einfach die Datei-Hosts und machten weiter.
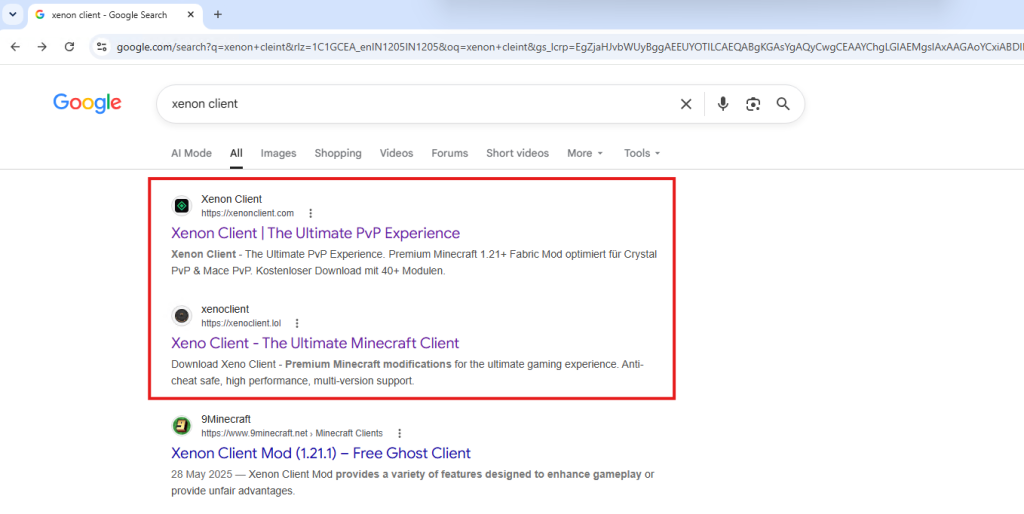
Die Modding- und Cheat-Szene von Minecraft ist ein Malware-Buffet. Spieler klicken immer wieder auf die verlockenden Links.
Wenn du einen Server betreibst, aktiviere eine ordnungsgemäße Authentifizierung und sag deinen Spielern, dass sie keine beliebigen .jar-Dateien mehr herunterladen sollen. Wenn du spielst, bleib beim offiziellen Launcher, CurseForge und Modrinth. Alles andere ist ein Glücksspiel mit deinem Konto, deinen E-Mail-Adressen und allen Wallets, bei denen du angemeldet bist.




