Minecraftのエコシステムは、依然として攻撃者に狙われやすい。適当なDiscordリンクやYouTubeの概要欄からMOD、「無料」クライアント、テクスチャパック、自動化ツールを探すプレイヤーは、大規模にマルウェアをダウンロードしている。今回新たに流出したとされるデータがそれを証明している。
研究者らは出品から1,000件分のサンプルを入手した。そこにはMinecraftのユーザー名、アカウントに紐づくメールアドレス、パスワードハッシュが含まれていた。データに含まれるコミュニティサーバーは、重複を除くとわずか3つだ。Mojangが中央で侵害されたことを示す証拠はない。
問題となっているマルウェアは、ロシア発とされる情報窃取型マルウェアに由来することが多い。これらは以前から、Minecraftの認証情報に加えて、ブラウザーデータ、Discordのトークン、暗号資産ウォレットを盗むことが確認されている。攻撃者は盗んだデータをまとめ、サイバー犯罪フォーラムで一括販売する。
Minecraftの月間プレイヤー数は2億人を超える。そのうち相当数がクラック版ランチャーを使ったり、未検証のMODをインストールしたりしている。これにより、侵害されたばかりのアカウントが絶えず生み出される。フォーラムの販売者は買い手がいることを知っており、それに応じてリストの価格を設定している。
実際に何が起きたのか
- 別々の2者が、数日の間にMinecraftのデータセットを出品した
- サンプルには重複があり、過去の情報窃取型マルウェアによる流出データと一致する
- データはコミュニティサーバーに紐づいており、Microsoftの公式サービスに関するものではない
- Mojangのデータベースへの侵入を示す証拠はない
- 主な感染経路は、依然として悪意あるMinecraftソフトウェアだ
このタイミングは、SEOポイズニングやDiscordのファイルホスティングを使って、偽のXenon Client風ダウンロードや、その他の人気チートを拡散する継続中のキャンペーンと一致する。今年初めにインフラが停止された後も、運営者はファイルホストを切り替えただけで、活動を続けた。
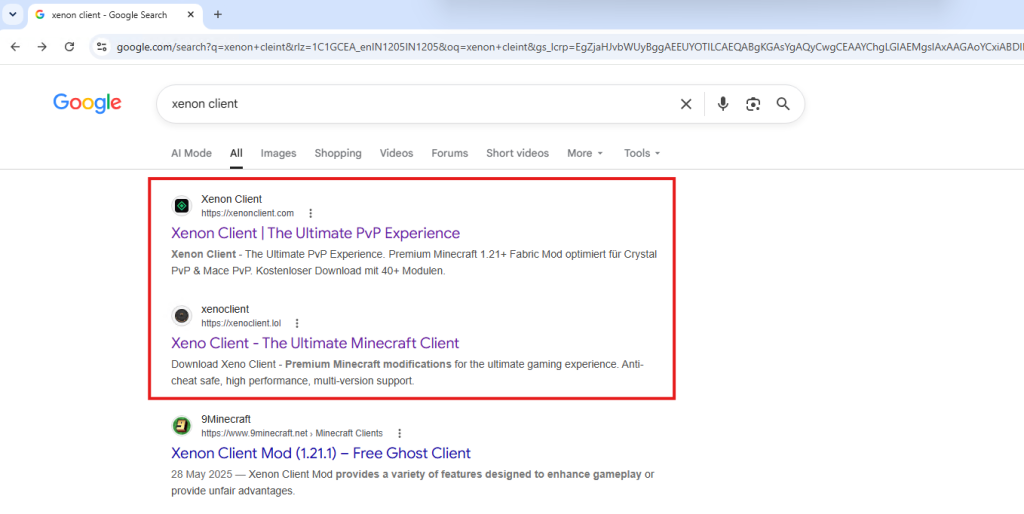
MinecraftのMOD制作・チート界隈は、マルウェアの食べ放題だ。プレイヤーは今も、目を引くリンクをクリックし続けている。
サーバーを運営しているなら、適切な認証を有効にし、プレイヤーに無作為な.jarのダウンロードをやめるよう伝えよう。プレイヤーなら、公式ランチャー、CurseForge、Modrinthを利用しよう。それ以外は、アカウントやメールアドレス、ログイン中のウォレットを賭けに出すようなものだ。




