O ecossistema de Minecraft continua sendo um alvo fácil. Jogadores atrás de mods, clientes “grátis”, pacotes de texturas ou ferramentas de automação em links aleatórios do Discord e descrições do YouTube estão baixando malware em grande escala. O suposto vazamento mais recente comprova isso.
Os pesquisadores obtiveram amostras de 1.000 registros dos anúncios. Elas contêm nomes de usuário do Minecraft, endereços de e-mail associados às contas e hashes de senhas. Apenas três servidores comunitários distintos aparecem nos dados. Não há evidências de uma invasão central à Mojang.
O malware em questão costuma vir de infostealers de origem russa, já documentados roubando dados de navegadores, tokens do Discord e carteiras de criptomoedas, além de credenciais do Minecraft. Atores de ameaças então empacotam os dados roubados e os vendem em lotes em fóruns de cibercrime.
Minecraft tem mais de 200 milhões de jogadores mensais. Uma porcentagem significativa usa launchers piratas ou instala mods não verificados. Isso cria um fluxo permanente de contas comprometidas recentes. Os vendedores dos fóruns sabem que há público e definem os preços das listas de acordo.
O que realmente aconteceu
- Dois atores distintos publicaram conjuntos de dados do Minecraft com poucos dias de diferença
- As amostras se sobrepõem e correspondem a vazamentos anteriores de infostealers
- Os dados estão ligados a servidores comunitários, não a serviços oficiais da Microsoft
- Não há evidências de invasão ao banco de dados da Mojang
- O principal vetor de infecção continua sendo software malicioso para Minecraft
O momento coincide com campanhas em andamento que usam envenenamento de SEO e hospedagem de arquivos no Discord para promover downloads falsos no estilo do Xenon Client e outros cheats populares. Mesmo após a derrubada da infraestrutura no início deste ano, os operadores simplesmente trocaram os serviços de hospedagem de arquivos e continuaram.
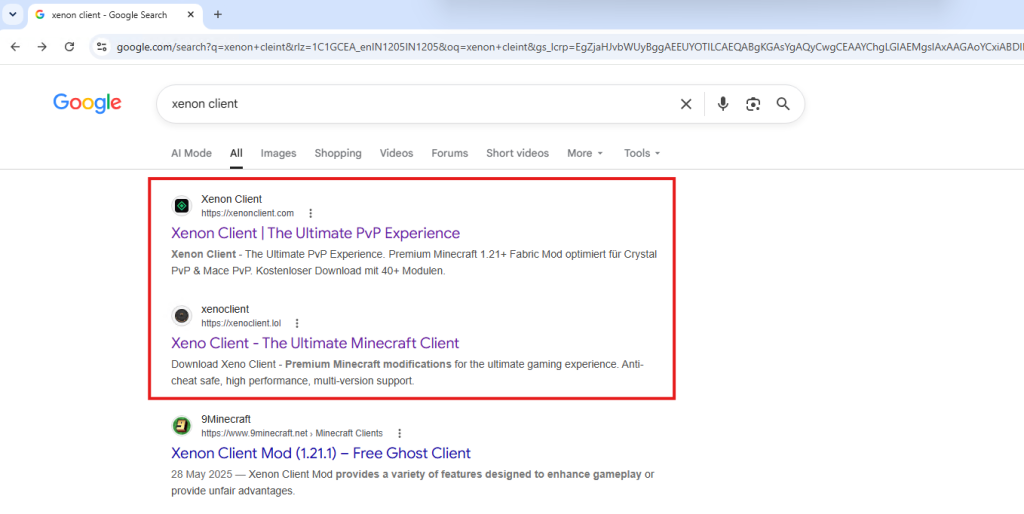
O cenário de mods e trapaças de Minecraft é um banquete de malware. Os jogadores continuam clicando nos links chamativos.
Se você administra um servidor, habilite a autenticação adequada e diga aos seus jogadores para pararem de baixar arquivos .jar aleatórios. Se você joga, use o launcher oficial, CurseForge e Modrinth. Qualquer outra opção é uma aposta com sua conta, seus e-mails e quaisquer carteiras que você tenha conectado.




