Экосистема Minecraft по-прежнему остаётся лёгкой мишенью. Игроки, которые ищут моды, «бесплатные» клиенты, наборы текстур или инструменты автоматизации по случайным ссылкам из Discord и описаниям на YouTube, массово скачивают вредоносные программы. Последняя предполагаемая утечка это подтверждает.
Исследователи получили из объявлений образцы по 1 000 записей. В них содержатся имена пользователей Minecraft, связанные с аккаунтами адреса электронной почты и хеши паролей. Во всех данных фигурируют всего три уникальных сервера сообщества. Признаков взлома Mojang нет.
Речь идёт о вредоносных программах, которые часто распространяются стилерами российского происхождения. Ранее было задокументировано, что они похищают данные браузеров, токены Discord и криптокошельки наряду с учётными данными Minecraft. Затем злоумышленники упаковывают добычу и продают её партиями на форумах киберпреступников.
У Minecraft более 200 миллионов игроков в месяц. Значительная доля использует взломанные лаунчеры или устанавливает непроверенные моды. Это создаёт постоянный поток новых скомпрометированных аккаунтов. Продавцы на форумах знают, что аудитория для таких данных есть, и назначают соответствующую цену.
Что произошло на самом деле
- Два отдельных злоумышленника разместили наборы данных Minecraft с разницей в несколько дней
- Образцы частично совпадают и соответствуют прежним утечкам данных, похищенных стилерами
- Данные связаны с серверами сообщества, а не с официальными сервисами Microsoft
- Признаков проникновения в базу данных Mojang нет
- Основным способом заражения по-прежнему остаётся вредоносное ПО для Minecraft
По времени это совпадает с продолжающимися кампаниями, в которых для распространения поддельных загрузок в стиле Xenon Client и других популярных читов используют SEO-отравление и размещение файлов в Discord. Даже после отключения инфраструктуры в начале этого года операторы просто сменили файловые хостинги и продолжили работу.
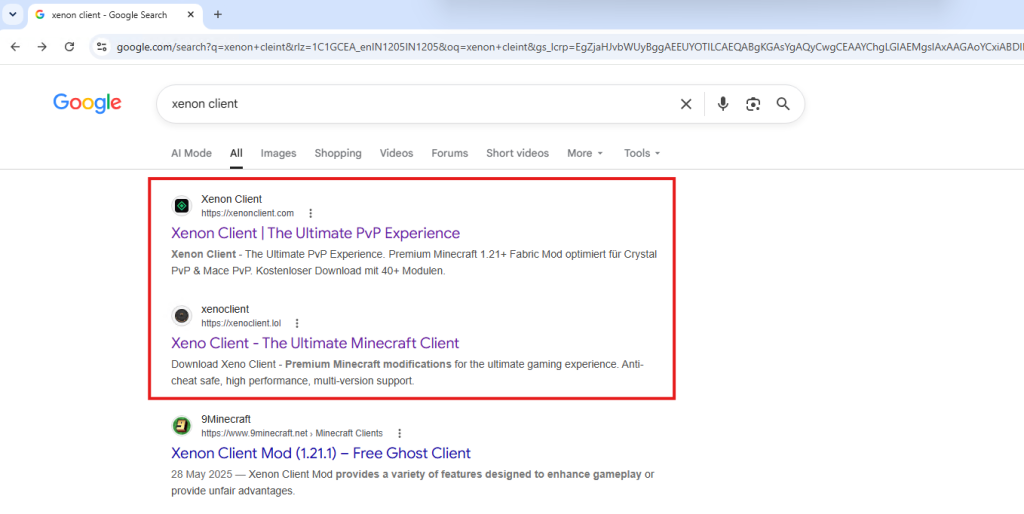
Сцена моддинга и читерства в Minecraft — настоящий пир для вредоносных программ. Игроки всё равно продолжают нажимать на заманчивые ссылки.
Если вы управляете сервером, включите надлежащую аутентификацию и попросите игроков перестать скачивать случайные .jar-файлы. Если вы игрок, пользуйтесь официальным лаунчером, CurseForge и Modrinth. Всё остальное — игра в рулетку с вашим аккаунтом, электронной почтой и любыми кошельками, в которые вы вошли.




