Minecraft का इकोसिस्टम अब भी आसान निशाना बना हुआ है। मॉड, “मुफ़्त” क्लाइंट, टेक्सचर पैक या ऑटोमेशन टूल की तलाश में खिलाड़ी जब अनजान Discord लिंक और YouTube विवरणों से डाउनलोड करते हैं, तो बड़े पैमाने पर मैलवेयर डाउनलोड कर बैठते हैं। हाल ही में सामने आया कथित डेटा डंप इसकी पुष्टि करता है।
शोधकर्ताओं ने लिस्टिंग से 1,000 रिकॉर्ड वाले नमूने जुटाए। उनमें Minecraft यूज़रनेम, खातों से जुड़े ईमेल पते और पासवर्ड हैश शामिल हैं। पूरे डेटा में केवल तीन अलग-अलग कम्युनिटी सर्वर दिखाई देते हैं। Mojang में किसी केंद्रीय स्तर की सेंध का कोई सबूत नहीं है।
इस मामले में मैलवेयर अक्सर रूस से जुड़े इन्फ़ोस्टीलर से आता है। पहले भी इनके बारे में दस्तावेज़ित किया गया है कि वे Minecraft क्रेडेंशियल के साथ ब्राउज़र डेटा, Discord टोकन और क्रिप्टो वॉलेट की जानकारी चुराते हैं। इसके बाद खतरा पैदा करने वाले लोग चुराए गए डेटा को पैकेज करके साइबर अपराध फ़ोरमों पर खेपों में बेचते हैं।
Minecraft के 200 मिलियन से ज़्यादा मासिक खिलाड़ी हैं। इनमें से एक उल्लेखनीय प्रतिशत क्रैक्ड लॉन्चर चलाते हैं या अप्रमाणित मॉड इंस्टॉल करते हैं। इससे नए संक्रमित खातों की निरंतर आपूर्ति बनी रहती है। फ़ोरम के विक्रेताओं को पता है कि इसके खरीदार मौजूद हैं और वे उसी हिसाब से सूचियों की कीमत तय करते हैं।
असल में यहाँ क्या हुआ
- दो अलग-अलग लोगों ने कुछ ही दिनों के अंतराल में Minecraft डेटासेट की लिस्टिंग की
- नमूने एक-दूसरे से मेल खाते हैं और पहले हुए इन्फ़ोस्टीलर लीक से भी समानता रखते हैं
- डेटा कम्युनिटी सर्वरों से जुड़ा है, आधिकारिक Microsoft सेवाओं से नहीं
- Mojang के डेटाबेस में सेंध का कोई सबूत नहीं
- संक्रमण का मुख्य ज़रिया अब भी Minecraft का दुर्भावनापूर्ण सॉफ़्टवेयर है
इसका समय उन जारी अभियानों से मेल खाता है, जिनमें SEO पॉइज़निंग और Discord फ़ाइल होस्टिंग का इस्तेमाल करके फ़र्ज़ी Xenon Client-जैसे डाउनलोड और अन्य लोकप्रिय चीट फैलाए जाते हैं। इस साल की शुरुआत में इंफ़्रास्ट्रक्चर बंद किए जाने के बाद भी ऑपरेटरों ने बस फ़ाइल होस्ट बदल लिया और अपना काम जारी रखा।
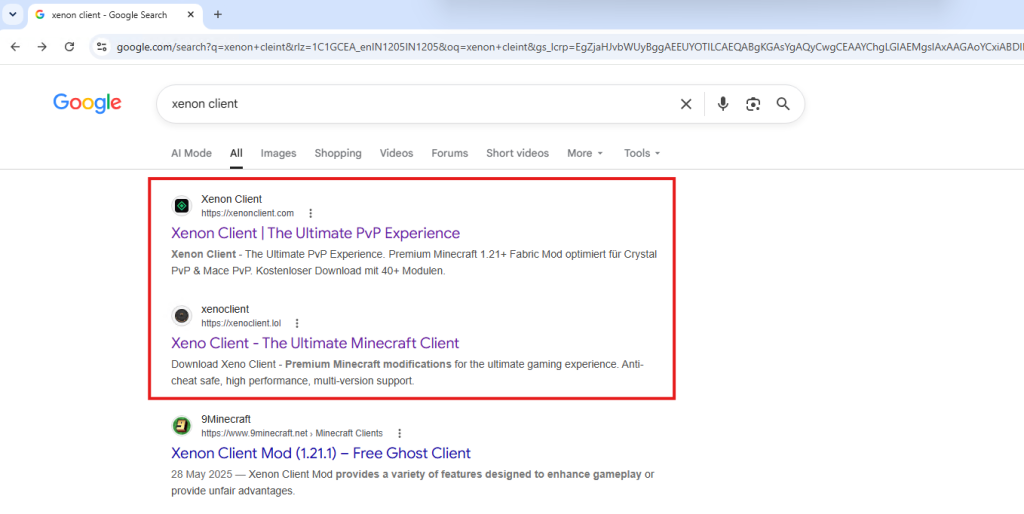
Minecraft मॉडिंग और चीटिंग का माहौल मैलवेयर की दावत है। खिलाड़ी चमकदार लिंक पर क्लिक करते रहते हैं।
अगर आप सर्वर चलाते हैं, तो सही प्रमाणीकरण सक्षम करें और अपने खिलाड़ियों से कहें कि वे अनजान .jar फ़ाइलें डाउनलोड करना बंद करें। अगर आप खिलाड़ी हैं, तो आधिकारिक लॉन्चर, CurseForge और Modrinth का ही इस्तेमाल करें। बाकी सब कुछ आपके खाते, ईमेल और लॉग इन किए हुए किसी भी वॉलेट को जोखिम में डालने जैसा है।




