最新一波攻击并非什么隐秘的数据泄露,而是利用社交工程手段,让你的好友列表反过来成为攻击工具。一名玩家的账号遭到入侵,通常是因为此前下载过模组,或重复使用了密码。攻击者随后从这个可信账号向好友发送私信,附上一个看似无害的 Minecraft 客户端调整工具或模组包链接,之后这一过程便会不断重复。

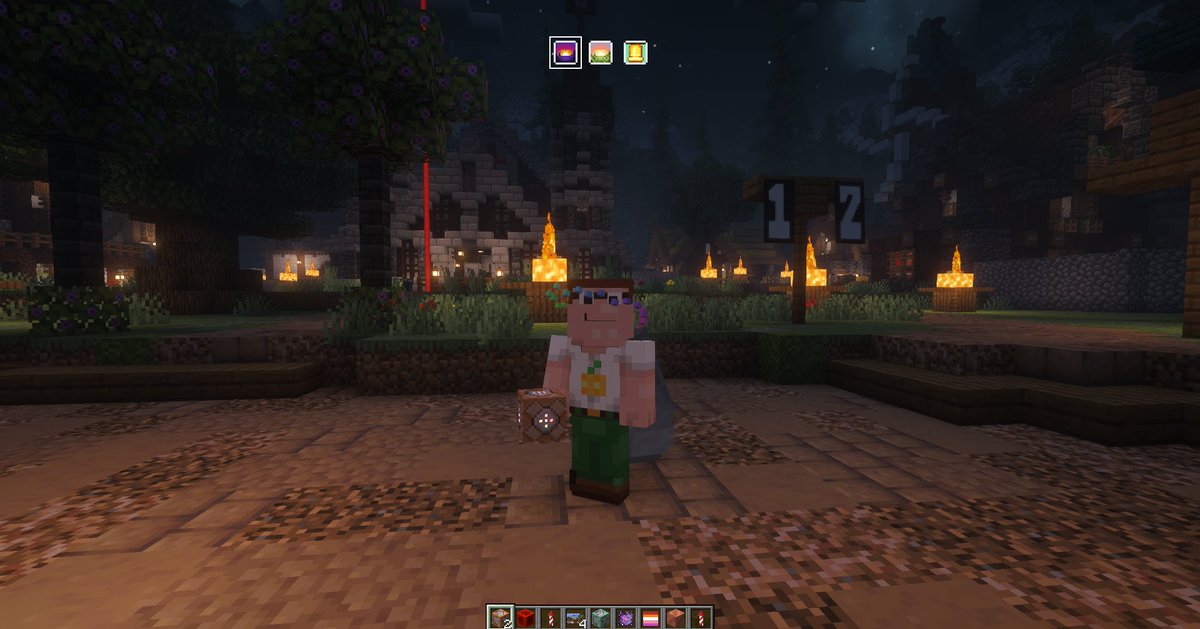
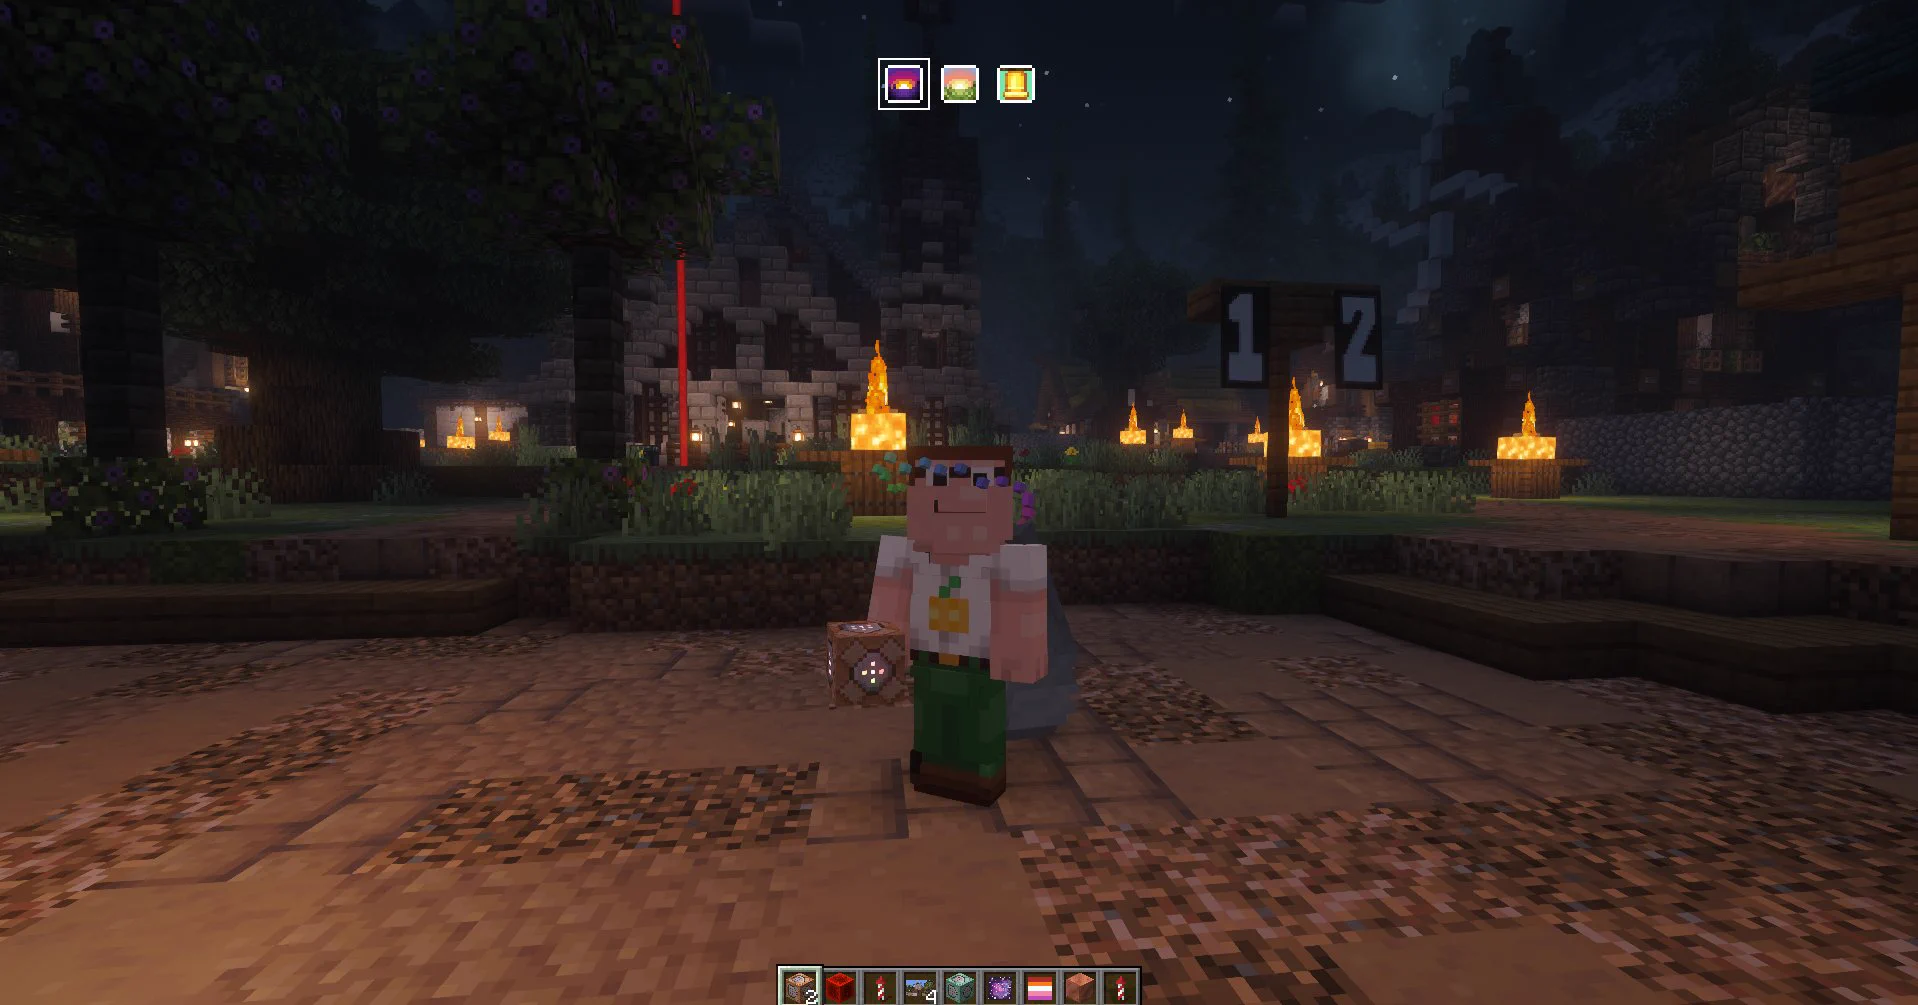
一则来自 @lumosterris 的帖子于 10 月 6 日显示,其 Microsoft 账号遭到劫持,唯一明显的变化是 Minecraft 皮肤被换成了彼得·格里芬。其他用户也回复了类似经历,其中一人提到,攻击者立刻转而向新联系人索要更多下载。
现在就为你的 Microsoft 账号启用双重身份验证(2FA)。一旦窃取者拿到会话数据,就能完全绕过密码。把你的皮肤换成某种滑稽造型还算是最轻的损失。全面的账号访问权限意味着 Realms、Marketplace 购买记录和关联邮箱都可能被洗劫,或被用于进一步传播骗局。
这种手法让人想起早前类似 WeedHack 的攻击活动,但由于消息来自你真正一起玩游戏的人,感觉更加私人。一位在 X 上获得 30 多个赞的用户直截了当地说明了整个骗局:骗子控制被黑的账号,冒充账号主人,让你下载 Minecraft 模组,窃取你的令牌,然后重复这一过程。举报账号往往来不及迅速阻止这条传播链。
玩家还发现,被盗账号会被用于推送 Discord 邀请,或发出“来测试这个模组包”的请求,最终引导用户下载夹带窃取程序的 JAR 文件。流传的建议简单而一再被强调:在下载游戏内或聊天中好友推荐的任何内容之前,先通过其他渠道核实;并使用基于身份验证器应用的 2FA,而不是短信,来加强 Microsoft 登录安全。
- 即使链接来自好友,也要通过单独的电话或消息核实意料之外的模组或客户端链接
- 切勿运行来自不可信来源的 JAR 文件,即使它们声称是 Meteor 或 Wurst 这类热门客户端
- 定期检查你的 Minecraft 皮肤和近期登录记录;突然的变化是最早出现的警示信号
- 为 Minecraft 使用专门的 Microsoft 账号,并设置强度高且独一无二的密码和 2FA
你们都该开始给所有东西启用 2FA 了。感觉最近大家都在被黑。
这种模式并不新鲜,但过去两天里大量新出现的投诉表明,目前这批攻击者十分活跃,并正通过现有好友网络扩大攻击规模。Mojang 尚未就这波最新激增发布具体声明,但社区的应对态度很明确:在证明无害之前,把每个未经请求的模组链接都当作恶意软件处理。




