Es begann wie jede andere Discord-Nachricht. Anfang April 2026 wurde ein Minecraft-Spieler eingeladen, seinen Account für ein Server-Turnier zu „verifizieren“. Die Seite sah genau aus wie eine Microsoft-Anmeldung. Er gab einen Code ein, und innerhalb von Minuten war seine Wiederherstellungs-E-Mail geändert. Sein Minecraft-Profil, seine Realms und seine Käufe waren weg. Am 7. April postete er einen verzweifelten Hilferuf im Support-Forum von Microsoft selbst: Er kam nicht mehr in seinen eigenen Account.
Er war bei Weitem nicht allein. Das ganze Jahr 2026 über meldeten Minecraft-Spieler immer wieder dieselben wenigen Tricks, alle darauf ausgelegt, eine Sache auszunutzen: Vertrauen.
Der gefälschte Verifizierungslink
Der Angriff im April hat gar kein Passwort gestohlen. Opfer landen auf einer echt wirkenden Microsoft-Seite und sollen eine Anmeldung bestätigen oder einen Code eingeben. Tatsächlich gewähren sie damit einer App des Angreifers Zugriff auf ihren Microsoft-Account. Mit diesem Zugriff hinterlegt der Betrüger seine eigenen Wiederherstellungsdaten und sperrt den Besitzer aus Minecraft, Realms, Marketplace-Inhalten und Xbox-Diensten aus. Weil das Opfer technisch zugestimmt hat, schlagen viele Sicherheitswarnungen nie an.
Der Köder ist meist ein Server-Event, eine Turnieranmeldung, ein „Verifizierungsbot“ in einem öffentlichen Discord oder eine Direktnachricht von jemandem, der hilfsbereit wirkt.
Die Nostalgie-Einladung
Im Mai bekamen Spieler E-Mails mit einer Einladung zu einem „Minecon Alumni 2026“-Treffen, für das sich angeblich schon 9.000 Leute angemeldet hatten. Es war eine Phishing-Kampagne. Der Link wollte den Microsoft-Account verbinden. Leser auf r/Minecraft entdeckten sofort den Haken: Die Mail kam von einer nachgeahmten Domain, nicht von Mojang oder Minecraft.net. Mojang veranstaltet keine Minecon-Alumni-Treffen.
Die wichtigsten Fakten
- Haupttaktiken 2026: gefälschte Microsoft-Verifizierungen, die App-Berechtigungen abgreifen, Nostalgie-Köder per E-Mail und Malware in „Modpacks“, verschickt von gekaperten Freundes-Accounts.
- Ebenfalls im Umlauf: gefälschte Minecraft-Clients mit einem per Telegram gesteuerten Trojaner, der Screenshots macht, auf die Webcam zugreift und Discord-Tokens stiehlt.
- Was gestohlen wird: dein Microsoft-Account (und damit Minecraft, Realms und Käufe), Discord-Tokens, im Browser gespeicherte Passwörter, Spielsitzungsdaten und Krypto-Wallets.
- Warum es sich ausbreitet: Jeder infizierte Account schreibt seine eigene Freundesliste an, also sieht das nächste Opfer immer einen bekannten Namen.
Der Freund, der dich ein Modpack testen lassen will
Die schädlichste Variante tauchte Ende Mai auf und wuchs im Juni. Ein Discord-Freund, mit dem du länger nicht gesprochen hast, schreibt dir. Er baut einen privaten Server, oder ein Kumpel braucht Tester, und du musst nur dieses eine Modpack oder diesen eigenen Launcher installieren. Der Link sieht nach CurseForge oder einer normalen Download-Seite aus.
Die Datei ist Malware. Berichte auf r/Scams und von GamingHQ beschrieben Infostealer und Fernzugriffs-Trojaner (RATs). Sie leeren im Browser gespeicherte Passwörter, stehlen Discord-Tokens und Minecraft-Sitzungsdaten, greifen Krypto-Wallets ab und machen Screenshots. Dann nutzen sie deinen Discord-Account, um alle deine Kontakte anzuschreiben. Der „Freund“, der dir geschrieben hat, war selbst zuerst Opfer.
Einigen kleineren Servern wurde Ähnliches vorgeworfen: Malware in „benötigten“ Client-Dateien zu verstecken. Die Regel ist in jedem Fall dieselbe: Ein Server braucht nie, dass du ein unbekanntes Programm ausführst.
Der Nachahmer-Server
Manche Betrugsmaschen beginnen in Minecraft selbst. Der Rechercheur TheMisterEpic dokumentierte Betrüger, die harmlos wirkende Event-Werbung im Chat großer seriöser Server posteten, mit Adressen von Nachahmer-Servern mit vertraut klingenden Namen. Der falsche Server schickt Spieler dann in einen Discord, wo der Account-Diebstahl passiert, oft mit einem „Verifizierungs“-Schritt oder einem eigenen Launcher. In einem auf Reddit geteilten Fall aus dem April endete die Nachricht eines Freundes über einen „Hello Kitty SMP“ mit einem Launcher-Download, der einen Spionage-Trojaner installierte.
TheMisterEpics Recherche verfolgt einen dieser Nachahmer-Server von der Chat-Werbung bis zum Discord, auf dem die Accounts gestohlen werden.
Der gefälschte Client
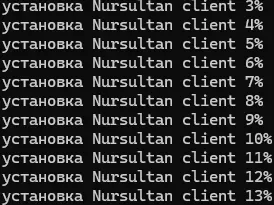
Eine dritte Falle zielt auf Spieler, die einen Vorteil suchen. Die Sicherheitsfirma Netskope dokumentierte einen Python-Fernzugriffs-Trojaner, getarnt als Nursultan Client, ein echter inoffizieller Client, der in osteuropäischen Communitys beliebt ist. Die Fälschung kommt als 68,5 MB großes Windows-Programm. Sie versteckt ihr Konsolenfenster und zeigt einen überzeugenden Installationsbalken, während sie sich so einrichtet, dass sie bei jedem Systemstart läuft.
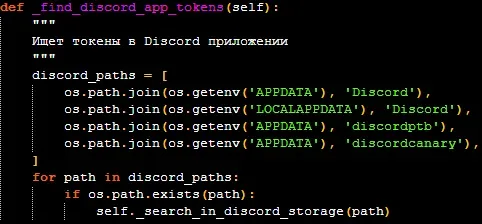
Ab dann nimmt sie Befehle von einem Telegram-Bot entgegen. Der Angreifer kann Screenshots machen, die Webcam einschalten, Webseiten öffnen und Dateien nach Discord-Tokens und gespeicherten Logins durchsuchen. Das gleiche Muster kehrt unter neuen Client-Namen immer wieder, weil es auf eine verbreitete Gewohnheit zielt: inoffizielle Clients und „gecrackte“ Launcher über Discord-Links herunterzuladen.
So schützt du deinen Account
- Gib nie einen Code ein und bestätige keine Anmeldung, die du nicht selbst gestartet hast. Microsoft wird dich nie bitten, dich über einen Discord-Bot zu verifizieren.
- Lade Mods und Clients nur aus offiziellen Quellen: Modrinth oder CurseForge, Adresse selbst eingetippt, nicht über einen Link in einer DM. Sei misstrauisch, wenn ein Modpack als .exe- oder .jar-Datei oder als „Launcher“ kommt.
- Prüf eine seltsame Bitte eines Freundes auf einem anderen Weg, per SMS oder Anruf, bevor du irgendwas anklickst.
- Überprüfe die App-Berechtigungen deines Microsoft-Accounts. Unter account.live.com/consent/Manage entfernst du alles, was du nicht kennst.
- Aktiviere die Zwei-Schritt-Verifizierung oder einen Passkey und halte Wiederherstellungs-E-Mail und Telefonnummer aktuell.
- Speichere keine Passwörter im Browser, wenn du oft Mods installierst. Nutze stattdessen einen Passwortmanager.
Betrug ist nicht der einzige Weg, wie Passwörter verloren gehen. Auch Server-Datenbanken leaken, wie die Meloncraft- und „18-Millionen“-Leaks von 2026 zeigten. Nutze dein Microsoft-Passwort also nie beim /login eines Servers.
Wenn es schon passiert ist
- Melde dich von einem sauberen Gerät aus überall ab und ändere dein Microsoft-Passwort unter account.microsoft.com/security.
- Bist du ausgesperrt, nutze Microsofts Formular zur Kontowiederherstellung. Gib so viele alte Passwörter und Kaufdetails an wie möglich.
- Setze dein Discord-Passwort zurück, das macht gestohlene Tokens ungültig, und warne deine Freunde.
- Wenn du eine heruntergeladene Datei ausgeführt hast, geh davon aus, dass der PC kompromittiert ist. Scanne ihn oder, besser, installiere Windows neu, bevor du dich wieder bei etwas Wichtigem anmeldest.
Die Spieler, die dieses Jahr ihren Account verloren haben, waren nicht leichtsinnig. Sie haben einem vertrauten Namen oder einer offiziell wirkenden Seite vertraut. Ein Zehn-Sekunden-Check vor dem Klick gehört inzwischen zum Online-Minecraft dazu. Zur Malware-Seite (gefälschte Mods und Cheat-Clients wie WeedHack) siehe unseren Guide zu Mod-Malware. Zu einem verwandten Fall, in dem ein Server angeblich clientseitige Mods missbraucht hat, siehe unsere Recherche zu DonutSMP.
Gebannt statt gehackt? Wenn dein Account durch eine falsche Chat-Meldung gesperrt wurde, lies unseren Leitfaden zur Welle falscher Banns 2026 und wie du Einspruch einlegst.
Quellen 6
- Microsoft Q&A: Account über OAuth-Betrug gehackt (7. April 2026)
- r/Minecraft: Betrug mit der Minecon-Alumni-2026-Einladung
- r/Scams: Discord-Playtest-Betrug weitet sich auf Minecraft-Modpacks aus
- GamingHQ: Discord-Modpack-Betrug verbreitet RAT-Malware
- Netskope: Neuer Python-RAT zielt über Minecraft auf Gamer
- TheMisterEpic: Analyse des Nachahmer-Server-Betrugs (YouTube)