Empezó como cualquier otro mensaje de Discord. A principios de abril de 2026, invitaron a un jugador de Minecraft a “verificar” su cuenta para un torneo de un servidor. La página era idéntica a un inicio de sesión de Microsoft. Introdujo un código y, en minutos, le habían cambiado el correo de recuperación. Su perfil de Minecraft, sus Realms y sus compras habían desaparecido. El 7 de abril publicó una petición desesperada en el foro de soporte de la propia Microsoft: no podía volver a entrar en su cuenta.
No era ni mucho menos el único. A lo largo de 2026, los jugadores de Minecraft denunciaron una y otra vez el mismo puñado de trucos, todos diseñados para explotar una sola cosa: la confianza.
El falso enlace de verificación
El ataque de abril ni siquiera robó una contraseña. A las víctimas se las lleva a una página de Microsoft de aspecto real y se les pide aprobar un inicio de sesión o introducir un código. Lo que en realidad hacen es dar acceso a su cuenta de Microsoft a una aplicación del atacante. Con ese acceso, el estafador añade sus propios datos de recuperación y deja al dueño fuera de Minecraft, Realms, los objetos del Marketplace y los servicios de Xbox. Como técnicamente la víctima lo aprobó, muchas alertas de seguridad nunca saltan.
El cebo suele ser un evento de servidor, la inscripción a un torneo, un “bot de verificación” en un Discord público o un mensaje directo de alguien que parece querer ayudar.
La invitación nostálgica
En mayo, los jugadores empezaron a recibir correos que los invitaban a una reunión “Minecon Alumni 2026”, que decía tener ya 9.000 inscritos. Era una campaña de phishing. El enlace pedía conectar la cuenta de Microsoft. Los lectores de r/Minecraft detectaron enseguida la pista: el correo venía de un dominio que imitaba al oficial, no de Mojang ni de Minecraft.net. Mojang no organiza eventos de antiguos asistentes a la Minecon.
Datos clave
- Tácticas principales en 2026: falsos procesos de verificación de Microsoft que obtienen permisos de aplicación, correos con cebo nostálgico y malware escondido en “modpacks” enviados desde cuentas de amigos secuestradas.
- También circulan: clientes falsos de Minecraft con un troyano controlado por Telegram que hace capturas de pantalla, accede a la webcam y roba tokens de Discord.
- Qué se roba: tu cuenta de Microsoft (y con ella Minecraft, Realms y tus compras), tokens de Discord, contraseñas guardadas en el navegador, datos de sesión del juego y carteras de criptomonedas.
- Por qué se propaga: cada cuenta infectada escribe a su propia lista de amigos, así que la siguiente víctima siempre ve un nombre conocido.
El amigo que necesita que pruebes un modpack
La versión más dañina llegó a finales de mayo y creció durante junio. Un amigo de Discord con el que hace tiempo que no hablas te escribe. Está montando un servidor privado, o un colega necesita probadores, y solo tienes que instalar este modpack o este launcher personalizado. El enlace parece de CurseForge o de una página de descarga normal.
El archivo es malware. Los avisos en r/Scams y de GamingHQ describían infostealers y troyanos de acceso remoto (RAT). Vacían las contraseñas guardadas en el navegador, roban tokens de Discord y datos de sesión de Minecraft, se llevan carteras de criptomonedas y hacen capturas de pantalla. Después usan tu cuenta de Discord para escribir a todos tus contactos. El “amigo” que te escribió fue víctima antes que tú.
Algunos servidores pequeños han recibido acusaciones parecidas de esconder malware en archivos de cliente “obligatorios”. La regla es la misma en cualquier caso: un servidor nunca necesita que ejecutes un programa desconocido.
El servidor copia
Algunas estafas empiezan dentro del propio Minecraft. El investigador TheMisterEpic documentó a estafadores que publicaban anuncios de eventos de apariencia inofensiva en el chat de grandes servidores legítimos, con direcciones de servidores copia de nombre familiar. El servidor falso lleva después a los jugadores a un Discord donde se produce el robo de la cuenta, a menudo con un paso de “verificación” o un launcher personalizado. En un caso de abril compartido en Reddit, el mensaje de un amigo para unirse a un “Hello Kitty SMP” terminó con la descarga de un launcher que instaló un troyano espía.
La investigación de TheMisterEpic sigue a uno de estos servidores imitadores desde el anuncio en el chat hasta el Discord donde se roban las cuentas.
El cliente falso
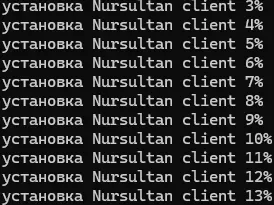
Una tercera trampa apunta a los jugadores que buscan ventaja. La empresa de seguridad Netskope documentó un troyano de acceso remoto en Python disfrazado de Nursultan Client, un cliente no oficial real y popular en comunidades de Europa del Este. La copia llega como un programa de Windows de 68,5 MB. Oculta su ventana de consola y muestra una convincente barra de instalación mientras se configura para arrancar con cada inicio del sistema.
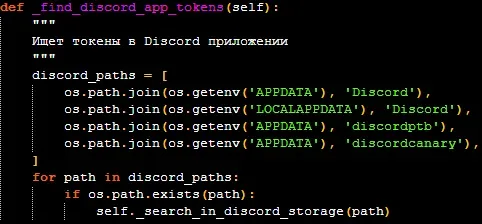
A partir de ahí recibe órdenes de un bot de Telegram. El atacante puede hacer capturas de pantalla, encender la webcam, abrir páginas web y buscar archivos con tokens de Discord y credenciales guardadas. El mismo patrón vuelve una y otra vez con nombres de cliente nuevos, porque explota un hábito muy extendido: descargar clientes no oficiales y launchers “crackeados” desde enlaces de Discord.
Cómo proteger tu cuenta
- Nunca introduzcas un código ni apruebes un inicio de sesión que no hayas iniciado tú. Microsoft nunca te pedirá verificarte a través de un bot de Discord.
- Descarga mods y clientes solo de fuentes oficiales: Modrinth o CurseForge, escribiendo tú mismo la dirección, no desde un enlace en un mensaje privado. Desconfía de un modpack que llegue como archivo .exe o .jar, o como “launcher”.
- Confirma por otra vía la petición rara de un amigo, por mensaje o llamada, antes de pulsar nada.
- Revisa los permisos de aplicaciones de tu cuenta de Microsoft. En account.live.com/consent/Manage, elimina todo lo que no reconozcas.
- Activa la verificación en dos pasos o una passkey y mantén al día tu correo y teléfono de recuperación.
- No guardes contraseñas en el navegador si instalas mods a menudo. Usa un gestor de contraseñas.
Las estafas no son la única forma de perder una contraseña. Las bases de datos de los servidores también se filtran, como mostraron las filtraciones de Meloncraft y de los “18 millones” en 2026, así que nunca repitas tu contraseña de Microsoft en el /login de un servidor.
Si ya te ha pasado
- Desde un dispositivo limpio, cierra todas las sesiones y cambia la contraseña de Microsoft en account.microsoft.com/security.
- Si no puedes entrar, usa el formulario de recuperación de cuentas de Microsoft. Aporta todas las contraseñas antiguas y datos de compras que puedas.
- Cambia la contraseña de Discord, lo que invalida los tokens robados, y avisa a tus amigos.
- Si ejecutaste un archivo descargado, da por hecho que el PC está comprometido. Analízalo o, mejor aún, reinstala Windows antes de volver a iniciar sesión en nada importante.
Los jugadores que perdieron su cuenta este año no fueron descuidados. Confiaron en un nombre conocido o en una página de aspecto oficial. Una comprobación de diez segundos antes de hacer clic ya forma parte de jugar a Minecraft en línea. Para la parte del malware (mods falsos y clientes de trucos como WeedHack), consulta nuestra guía sobre malware en mods. Para un caso relacionado de un servidor acusado de abusar de mods del lado del cliente, consulta nuestra investigación sobre DonutSMP.
¿Te banearon en lugar de robarte la cuenta? Si tu cuenta cayó por un reporte de chat falso, lee nuestra guía sobre la ola de baneos falsos de 2026 y cómo apelar.
Fuentes 6
- Microsoft Q&A: cuenta hackeada mediante una estafa OAuth (7 de abril de 2026)
- r/Minecraft: estafa de la invitación Minecon Alumni 2026
- r/Scams: las estafas de pruebas en Discord llegan a los modpacks de Minecraft
- GamingHQ: una estafa de modpacks de Minecraft en Discord propaga malware RAT
- Netskope: un nuevo RAT en Python ataca a jugadores a través de Minecraft
- TheMisterEpic: análisis de la estafa de servidores copia (YouTube)