Tout a commencé comme n’importe quel message Discord. Début avril 2026, un joueur de Minecraft a été invité à « vérifier » son compte pour un tournoi de serveur. La page ressemblait trait pour trait à une connexion Microsoft. Il a saisi un code et, en quelques minutes, son e-mail de récupération avait été changé. Son profil Minecraft, ses Realms et ses achats avaient disparu. Le 7 avril, il a publié un appel désespéré sur le forum d’assistance de Microsoft : il ne pouvait plus accéder à son propre compte.
Il était loin d’être le seul. Tout au long de 2026, des joueurs de Minecraft ont signalé encore et encore la même poignée de ruses, toutes conçues pour exploiter une seule chose : la confiance.
Le faux lien de vérification
L’attaque d’avril n’a même pas volé de mot de passe. Les victimes sont envoyées sur une page Microsoft d’apparence authentique et invitées à approuver une connexion ou à saisir un code. En réalité, elles accordent à une application de l’attaquant l’accès à leur compte Microsoft. Grâce à cet accès, l’escroc ajoute ses propres informations de récupération et prive le propriétaire de Minecraft, des Realms, des achats du Marketplace et des services Xbox. Comme la victime a techniquement donné son accord, beaucoup d’alertes de sécurité ne se déclenchent jamais.
L’appât est généralement un événement de serveur, une inscription à un tournoi, un « bot de vérification » sur un Discord public ou un message privé de quelqu’un qui semble serviable.
L’invitation nostalgique
En mai, des joueurs ont commencé à recevoir des e-mails les invitant à des retrouvailles « Minecon Alumni 2026 », qui revendiquaient déjà 9 000 inscrits. C’était une campagne de phishing. Le lien demandait de connecter son compte Microsoft. Les lecteurs de r/Minecraft ont tout de suite repéré l’indice : l’e-mail venait d’un domaine imitant l’original, pas de Mojang ni de Minecraft.net. Mojang n’organise pas d’événements d’anciens de la Minecon.
Points clés
- Principales tactiques en 2026 : faux parcours de vérification Microsoft qui récupèrent des autorisations d’application, e-mails jouant sur la nostalgie et malwares cachés dans des « modpacks » envoyés depuis des comptes d’amis piratés.
- Circulent aussi : de faux clients Minecraft contenant un cheval de Troie piloté par Telegram qui prend des captures d’écran, accède à la webcam et vole les jetons Discord.
- Ce qui est volé : votre compte Microsoft (et avec lui Minecraft, les Realms et vos achats), vos jetons Discord, les mots de passe enregistrés dans le navigateur, les données de session du jeu et vos portefeuilles crypto.
- Pourquoi ça se propage : chaque compte infecté écrit à sa propre liste d’amis, si bien que la victime suivante voit toujours un nom familier.
L’ami qui a besoin que vous testiez un modpack
La version la plus destructrice est apparue fin mai et s’est étendue en juin. Un ami Discord à qui vous n’avez pas parlé depuis un moment vous écrit. Il monte un serveur privé, ou un pote cherche des testeurs, et il suffit d’installer ce modpack ou ce launcher personnalisé. Le lien ressemble à CurseForge ou à une page de téléchargement ordinaire.
Le fichier est un malware. Les signalements sur r/Scams et de GamingHQ décrivaient des infostealers et des chevaux de Troie d’accès à distance (RAT). Ils vident les mots de passe enregistrés dans le navigateur, volent les jetons Discord et les données de session Minecraft, siphonnent les portefeuilles crypto et prennent des captures d’écran. Puis ils utilisent votre compte Discord pour écrire à tous vos contacts. L’« ami » qui vous a contacté a été victime avant vous.
Certains petits serveurs ont été accusés de la même chose : cacher des malwares dans des fichiers client « obligatoires ». La règle reste la même : un serveur n’a jamais besoin que vous lanciez un programme inconnu.
Le serveur imitateur
Certaines arnaques commencent dans Minecraft lui-même. L’enquêteur TheMisterEpic a documenté des escrocs qui publiaient des annonces d’événements d’apparence inoffensive dans le chat de grands serveurs légitimes, avec les adresses de serveurs imitateurs aux noms familiers. Le faux serveur pousse ensuite les joueurs vers un Discord où le vol de compte a lieu, souvent via une étape de « vérification » ou un launcher personnalisé. Dans un cas d’avril partagé sur Reddit, le message d’un ami pour rejoindre un « Hello Kitty SMP » s’est terminé par le téléchargement d’un launcher qui a installé un cheval de Troie espion.
L’enquête de TheMisterEpic suit l’un de ces serveurs copiés, de la pub dans le chat jusqu’au Discord où les comptes sont volés.
Le faux client
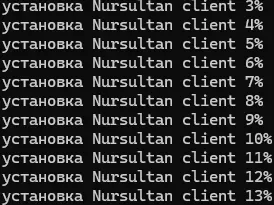
Un troisième piège vise les joueurs en quête d’avantage. L’entreprise de sécurité Netskope a documenté un cheval de Troie d’accès à distance en Python déguisé en Nursultan Client, un vrai client non officiel populaire dans les communautés d’Europe de l’Est. La contrefaçon arrive sous forme d’un programme Windows de 68,5 Mo. Elle masque sa fenêtre de console et affiche une barre d’installation convaincante pendant qu’elle se configure pour se lancer à chaque démarrage.
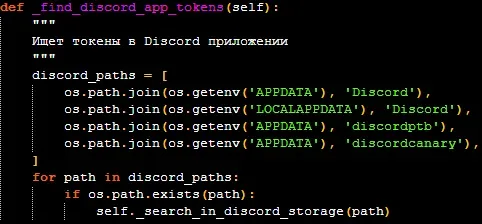
Dès lors, elle reçoit ses ordres d’un bot Telegram. L’attaquant peut prendre des captures d’écran, activer la webcam, ouvrir des pages web et fouiller les fichiers à la recherche de jetons Discord et d’identifiants enregistrés. Le même schéma revient sans cesse sous de nouveaux noms de client, parce qu’il exploite une habitude répandue : télécharger des clients non officiels et des launchers « crackés » via des liens Discord.
Comment protéger votre compte
- Ne saisissez jamais un code et n’approuvez jamais une connexion que vous n’avez pas lancée. Microsoft ne vous demandera jamais de vous vérifier via un bot Discord.
- Téléchargez mods et clients uniquement depuis des sources officielles : Modrinth ou CurseForge, en tapant vous-même l’adresse, pas via un lien reçu en message privé. Méfiez-vous d’un modpack qui arrive sous forme de fichier .exe ou .jar, ou de « launcher ».
- Vérifiez par un autre canal la demande inhabituelle d’un ami, par SMS ou par appel, avant de cliquer sur quoi que ce soit.
- Passez en revue les autorisations d’applications de votre compte Microsoft. Sur account.live.com/consent/Manage, supprimez tout ce que vous ne reconnaissez pas.
- Activez la vérification en deux étapes ou une clé d’accès et gardez à jour votre e-mail et votre téléphone de récupération.
- N’enregistrez pas vos mots de passe dans le navigateur si vous installez souvent des mods. Utilisez plutôt un gestionnaire de mots de passe.
Les arnaques ne sont pas la seule façon de perdre un mot de passe. Les bases de données des serveurs fuitent aussi, comme l’ont montré les fuites Meloncraft et des « 18 millions » en 2026 : ne réutilisez jamais votre mot de passe Microsoft dans le /login d’un serveur.
Si c’est déjà arrivé
- Depuis un appareil sain, déconnectez toutes les sessions et changez votre mot de passe Microsoft sur account.microsoft.com/security.
- Si vous n’avez plus accès au compte, utilisez le formulaire de récupération de compte de Microsoft. Donnez autant d’anciens mots de passe et de détails d’achats que possible.
- Changez votre mot de passe Discord, ce qui invalide les jetons volés, et prévenez vos amis.
- Si vous avez lancé un fichier téléchargé, considérez que le PC est compromis. Analysez-le ou, mieux, réinstallez Windows avant de vous reconnecter à quoi que ce soit d’important.
Les joueurs qui ont perdu leur compte cette année n’étaient pas négligents. Ils ont fait confiance à un nom familier ou à une page d’apparence officielle. Une vérification de dix secondes avant de cliquer fait désormais partie du jeu en ligne sur Minecraft. Pour le volet malware (faux mods et clients de triche comme WeedHack), consultez notre guide sur les malwares dans les mods. Pour un cas lié, celui d’un serveur accusé d’abuser des mods côté client, consultez notre enquête sur DonutSMP.
Banni plutôt que piraté ? Si votre compte a été touché par un faux signalement de chat, lisez notre guide sur la vague de faux bannissements de 2026 et comment faire appel.
Sources 6
- Microsoft Q&A : compte piraté via une arnaque OAuth (7 avril 2026)
- r/Minecraft : l’arnaque de l’invitation Minecon Alumni 2026
- r/Scams : les arnaques aux tests sur Discord s’étendent aux modpacks Minecraft
- GamingHQ : une arnaque aux modpacks Minecraft sur Discord propage un malware RAT
- Netskope : un nouveau RAT en Python cible les joueurs via Minecraft
- TheMisterEpic : décryptage de l’arnaque aux serveurs imitateurs (YouTube)