一开始它和其他 Discord 消息没什么两样。2026 年 4 月初,一名 Minecraft 玩家受邀为某个服务器比赛“验证”账号。页面和微软登录页一模一样。他输入了一个验证码,几分钟内恢复邮箱就被改掉了。他的 Minecraft 档案、Realms 和已购内容全都没了。4 月 7 日,他在微软自己的支持论坛上发帖求助:他再也登不进自己的账号了。
他远不是唯一一个。整个 2026 年,Minecraft 玩家一次又一次地报告同样几种手法,它们都利用了同一样东西:信任。
假验证链接
4 月那次攻击甚至没有偷密码。受害者被带到一个看起来很真实的微软页面,被要求批准登录或输入验证码。实际上,他们是在授予攻击者的应用访问自己微软账号的权限。拿到权限后,骗子加上自己的恢复信息,把账号主人挡在 Minecraft、Realms、市场内容和 Xbox 服务之外。由于从技术上讲是受害者本人批准的,很多安全警报根本不会触发。
诱饵通常是服务器活动、比赛报名、公开 Discord 服务器里的“验证机器人”,或者某个看起来很热心的人发来的私信。
怀旧邀请
5 月,玩家开始收到邀请参加“Minecon Alumni 2026”聚会的邮件,号称已有 9,000 人报名。这是一场钓鱼攻击。链接要求连接微软账号。r/Minecraft 的读者立刻发现了破绽:邮件来自一个仿冒域名,而不是 Mojang 或 Minecraft.net。Mojang 从不举办 Minecon 校友活动。
要点
- 2026 年主要手法:骗取应用授权的伪造微软验证流程、怀旧诱饵邮件,以及通过被盗好友账号发送、藏有恶意软件的“整合包”。
- 同样在传播:带有 Telegram 控制木马的假 Minecraft 客户端,可截屏、调用摄像头并窃取 Discord 令牌。
- 被盗内容:你的微软账号(以及随之而来的 Minecraft、Realms 和已购内容)、Discord 令牌、浏览器保存的密码、游戏会话数据和加密货币钱包。
- 为何扩散:每个被感染的账号都会给自己的好友列表发消息,所以下一个受害者看到的总是熟悉的名字。
请你测试整合包的“朋友”
危害最大的版本出现在 5 月底,并在 6 月蔓延。一个很久没说话的 Discord 好友给你发消息:他在搭私人服务器,或者朋友需要测试员,你只要装上这个整合包或定制启动器就行。链接看起来像 CurseForge 或普通下载页面。
那个文件是恶意软件。r/Scams 上的报告和 GamingHQ 都描述了信息窃取程序和远程访问木马(RAT)。它们会掏空浏览器保存的密码,窃取 Discord 令牌和 Minecraft 会话数据,盗走加密货币钱包并截屏,然后用你的 Discord 账号给你认识的所有人发消息。给你发消息的那个“朋友”,自己先成了受害者。
一些小型服务器也曾被指控在“必需的”客户端文件中藏恶意软件。无论哪种情况,规则都一样:服务器永远不需要你运行一个来路不明的程序。
山寨服务器
有些骗局从 Minecraft 游戏内部开始。调查者 TheMisterEpic 记录到,骗子在大型正规服务器的聊天中发布看似无害的活动广告,附上名字耳熟的山寨服务器地址。山寨服务器再把玩家引到一个 Discord,在那里完成盗号,通常伴随一个“验证”步骤或定制启动器。在 4 月 Reddit 上分享的一个案例中,朋友私信邀请加入“Hello Kitty SMP”,最后变成下载一个装上间谍木马的启动器。
TheMisterEpic 的调查追踪了一个山寨服务器,从聊天广告一路追到盗号的 Discord 群。
假客户端
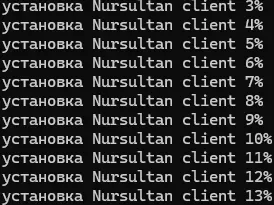
第三种陷阱瞄准想要占优势的玩家。安全公司 Netskope 记录了一款伪装成 Nursultan Client 的 Python 远程访问木马;Nursultan Client 是一个真实存在、在东欧社区很流行的非官方客户端。仿冒版本是一个 68.5 MB 的 Windows 程序。它会隐藏控制台窗口,显示一个逼真的安装进度条,同时把自己设置为开机自启。
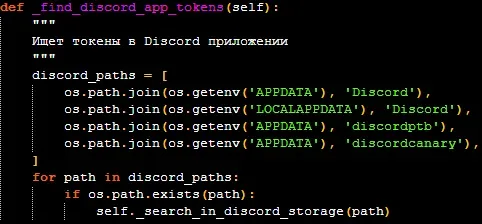
此后它会听从一个 Telegram 机器人的指令。攻击者可以截屏、打开摄像头、打开网页,并搜索文件中的 Discord 令牌和已保存的登录信息。同样的模式不断以新的客户端名称卷土重来,因为它利用了许多玩家共有的习惯:通过 Discord 链接下载非官方客户端和“破解版”启动器。
如何保护你的账号
- 不要输入验证码,也不要批准不是你自己发起的登录。微软绝不会让你通过 Discord 机器人进行验证。
- 只从官方渠道下载模组和客户端:Modrinth 或 CurseForge,自己手动输入网址,不要点私信里的链接。如果一个整合包是 .exe 或 .jar 文件,或者以“启动器”形式出现,要提高警惕。
- 朋友提出奇怪请求时,先换个渠道确认,比如发短信或打电话,再点任何东西。
- 检查微软账号的应用权限。在 account.live.com/consent/Manage 删除所有你不认识的应用。
- 开启两步验证或通行密钥,并及时更新恢复邮箱和手机号。
- 如果你经常装模组,不要在浏览器里保存密码,改用密码管理器。
诈骗并不是密码泄露的唯一途径。服务器数据库也会泄露,2026 年 Meloncraft 和”1800 万条”泄露事件就说明了这一点,所以千万不要在服务器的 /login 中使用你的微软账号密码。
如果已经中招
- 用一台干净的设备,在 account.microsoft.com/security 退出所有会话并修改微软密码。
- 如果被锁在外面,使用微软的账号恢复表单,尽可能提供旧密码和购买记录。
- 重置 Discord 密码(这会让被盗令牌失效),并提醒你的朋友。
- 如果你运行过下载的文件,就当电脑已被入侵。先扫描,最好是重装 Windows,然后再登录任何重要账号。
今年丢号的玩家并不粗心。他们只是信任了一个熟悉的名字或一个看起来很正式的页面。点击前花十秒钟确认一下,如今已是在线玩 Minecraft 的一部分。关于恶意软件方面(假模组和 WeedHack 之类的作弊客户端),请看我们的模组恶意软件指南。关于一个服务器被指滥用客户端模组的相关案例,请看我们的 DonutSMP 调查。
是被封禁而不是被盗号?如果你的账号因虚假聊天举报被封,请阅读我们的指南:2026 年虚假封禁潮以及如何申诉。