简要版:10 月 20 日至 11 月 7 日期间,独立扫描机构 ModGrade 在 CurseForge 和 Modrinth 上的数十个 Minecraft 项目中发现了恶意软件,其中至少有七款是服务器插件。最严重的两个:CurseForge 上名为 LagFixer (anti lag and anti grief) 的插件能让外人在机器上执行命令;Modrinth 上名为 Mace Smp 的插件,其旧版本会从仿冒 bStats 的地址下载并运行代码。大部分项目已被下架,但已经放在 plugins/ 文件夹里的 jar 仍会继续运行。此外,ModGrade 还发现了 12 个假冒网站,它们仿冒 Minecraft 启动器、Prism Launcher 和 HMCL,会在 Windows 上偷偷安装 ScreenConnect 远程访问工具。
- 7+10 月 20 日以来被标记的服务器插件
- 1211 月 5 日发现的假冒启动器网站
- 3410 月 27 日仍在线的含恶意软件项目
- 1 天假 LagFixer 被发现后仍在线的时间
发生了什么
ModGrade 是一家独立扫描机构,专门检查 CurseForge 和 Modrinth 上的上传内容(与 Mojang 及这两个平台均无关联)。自 10 月底以来,它几乎每天都会公布新的恶意软件发现。10 月 27 日,它报告了 34 个当时仍在线的含恶意软件项目,另有六个 Modrinth 模组带有隐藏下载,会安装一个窃取密码的浏览器扩展。此后新发现源源不断,其中相当一部分是服务器插件,而不是客户端模组。这意味着风险对象变了:不再只是某个玩家的电脑,而是整台服务器以及它所共享的每一台机器。
在恐慌之前先做一个重要说明:恶意的 LagFixer (anti lag and anti grief) 是 the_gang3 在 CurseForge 上单独上传的项目。它不是 lajczi 在 Modrinth、Hangar 和 BuiltByBit 上发布的知名插件 LagFixer,ModGrade 并未标记后者。照抄热门插件的名字,正是这类上传骗取下载量的手法。
被查出的插件
- LagFixer (anti lag and anti grief),作者 the_gang3,CurseForge。11 月 3 日发现,11 月 4 日下架。ModGrade 称它能让陌生人在你的电脑或服务器上执行命令。文件为
lagfixer-1.0.jar,适用于 Bukkit 1.7.2 至 1.15,已经人工审核确认。 - Mace Smp,作者 Luxon,Modrinth。11 月 7 日下架。其五个文件中有一个旧版本(适用于 Paper、Spigot、Bukkit 和 Purpur 1.21 至 1.21.11)会从仿冒 bStats 的地址下载并运行代码。bStats 是几乎所有插件都在用的统计服务。
- Vaults(Breiwalker)和 StaffModeration(KervsDev),Modrinth。同样使用假 bStats 手法,约 10 月 25 日下架。
- SCF [Slime Chunk Finder]、DelexeHub、Bedwars Minigame 和 AntiFreeCam,CurseForge。全部会下载并运行隐藏代码,均于 10 月 24 日下架。
规律很明显:这些正是小型 SMP 或新开的小游戏服务器匆忙安装的插件类型。防卡顿、反作弊、管理工具、起床战争模式、重锤 SMP。它们根本不需要很火,只要有人去搜就够了。
假 bStats 手法是怎么运作的
几乎每个 Bukkit 和 Paper 插件都会附带一个小小的 bStats 类,用来向 bstats.org 发送匿名统计数据。服主天天看到这种流量,从不怀疑。被感染的插件带有看似相同的统计代码,但它连接的是一个长得很像的地址,并下载第二个程序来运行。在服务器主机上,这意味着攻击者能拿到服务器进程能接触到的一切:其他插件的配置、数据库密码、RCON,有时甚至是整台机器。
玩家模组也中招了
- Full Bright(CurseForge)会窃取 Discord 令牌和 Minecraft 会话。该模组已于 10 月 24 日下架,但 ModGrade 显示收录它的 CurseForge 整合包 Ultimate Hypixel Package 1.8.9 仍然在线。
- MoreArmor/Weapons(CurseForge)会窃取浏览器中保存的密码并截取屏幕截图,已于 10 月 24 日下架。
- SimpleTotemCounter(Modrinth)的恶意文件已于 11 月 2 日移除。截至本文发布时,ModGrade 仍将 CommandCookies Electronic Mod(Modrinth)列为在线。
如果这些名字让你想起 WeedHack 风波,那是因为套路完全一样。我们的 WeedHack 与 LofyStealer 解读介绍了被盗的会话和 Discord 令牌会被拿去做什么。
12 个假冒启动器网站
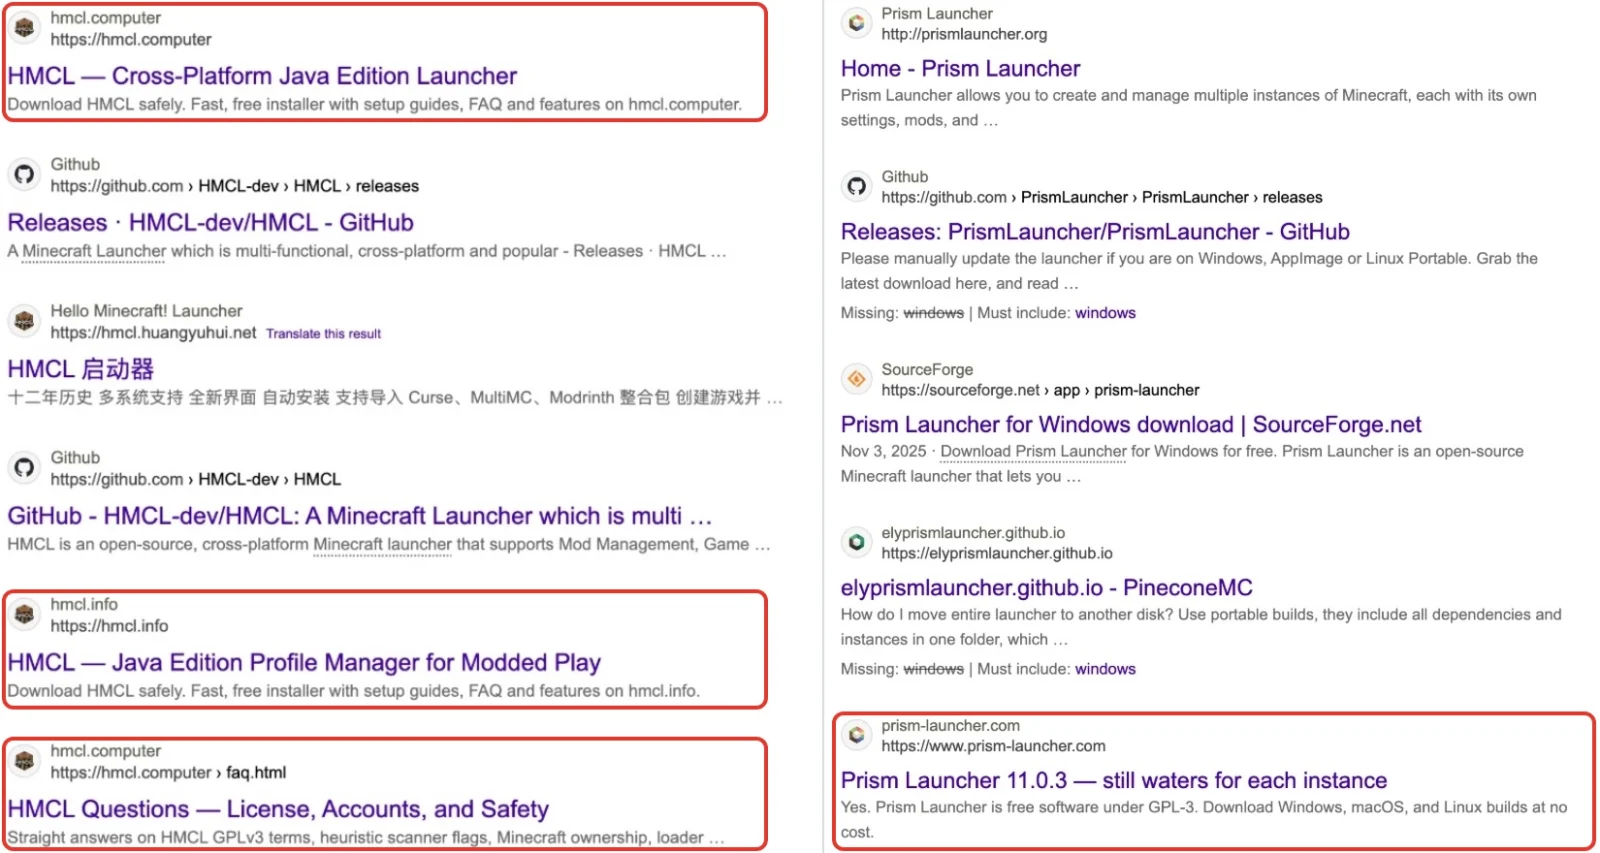
11 月 5 日,ModGrade 发布了本月最大的发现:十二个网站冒充官方 Minecraft 启动器、Prism Launcher 和 HMCL。它们和假冒作弊客户端网站一样,靠搜索引擎吸引玩家:有些网站在搜索 “hmcl” 和 “prism launcher” 时排在第一页。
下载到的是一个看似正常的 zip 压缩包。里面有个名为 redist 的文件夹,装着自称 Microsoft Visual C++ Redistributable 的程序。它实际上是 ScreenConnect,一款正规的远程支持工具,但被设置为隐藏的 SYSTEM 服务,会主动连接攻击者。一旦运行,别人就能像坐在你面前一样操作你的电脑。
ModGrade 列出的域名:minecraftlauncher.net、minecraftlauncher.pro、minecraftlauncher.io、minecraft-launcher.app、prism-launcher.com、prism-launcher.org、prismlauncher.app、prismlauncher.io、prismlauncher.pro、prismlauncher.cc、hmcl.info 和 hmcl.computer。真正的官网只有 minecraft.net、prismlauncher.org 和 hmcl.huangyuhui.net。
现在该怎么做
如果你是服主
- 打开
plugins/文件夹,把每个 jar 和上面的名单逐一对照。尤其要留意任何不是来自 lajczi 官方页面的 LagFixer。 - 对每个插件都问一句:这个文件是从哪里来的?那个页面还在吗?项目页面已经消失的插件就是危险信号。
- 监控出站流量。发往 bstats.org 以外地址的”统计”请求,根本不是统计。
- 如果发现了:立即停服、删除 jar,并更换服务器能接触到的所有凭据,包括数据库、RCON 和面板密码,以及插件配置里的 API 密钥。有条件的话,再从干净的备份重建。
- 用一个无法访问其他任何东西的主机账户来运行插件。我们的 MiniMessage 漏洞解读展示了一个薄弱插件会多快变成整台服务器的问题。
如果你是通过搜索结果下载的启动器
- 在任务管理器中查找
ScreenConnect.ClientService.exe。 - 在 Windows 的已安装应用中,查找没有版本号且没有”修改”选项的 Visual C++ Redistributable 条目。
- 只要发现其中之一:断开网络,用另一台设备修改 Microsoft、Discord 和邮箱密码,备份文件,然后重置 Windows。ModGrade 建议完全重置,因为远程会话可能留下了其他东西。
- 只从 minecraft.net、prismlauncher.org 或 hmcl.huangyuhui.net 重新安装,并亲手输入网址,不要点广告或搜索结果。
如果你玩模组
- 删除 Full Bright、MoreArmor/Weapons 以及任何 Ultimate Hypixel Package 1.8.9 的副本。
- 如果你运行过它们,请在所有设备上退出 Discord 并修改密码,然后在 Microsoft 账户中注销所有 Minecraft 会话。
- 接下来要提防”验证你的账户”之类的假消息。我们的 Discord 诈骗指南介绍了常见的后续骗术。
为什么这种事一再发生
CurseForge 和 Modrinth 都会扫描上传内容,这些项目大多在被举报后几天内就下架了。但下架只能阻止新的下载。已经放在服务器文件夹或整合包里的 jar 会一直运行,直到你删掉它;整合包还可能让一个已下架的模组再存活好几周。假冒启动器网站则揭示了问题的另一半:搜索排名靠前什么也证明不了,攻击者如今连截图和常见问题都照搬真实项目。
安全的习惯很无聊,但有效:只从官方项目页面获取插件和模组,记下每个文件的来源,永远不要信任不是从其官网下载的启动器。
来源 8
- ModGrade:12 个假冒 Minecraft 启动器网站在 Windows 电脑上安装隐藏远程访问(11 月 5 日)
- ModGrade:在 34 个仍在线的 Minecraft 项目中发现恶意软件(10 月 27 日)
- ModGrade:六个 Modrinth 模组安装窃取密码的浏览器扩展(10 月 27 日)
- ModGrade:LagFixer (anti lag and anti grief)
- ModGrade:Mace Smp
- ModGrade:Vaults 和 StaffModeration
- ModGrade:Ultimate Hypixel Package 1.8.9
- ModGrade:全部恶意软件报告