一句话总结:许多 Minecraft 服务器聊天插件会把玩家的原始消息直接交给 PaperMC 的文本格式化 API MiniMessage 处理,这让任何人都能写出自己的可点击文本。一条看起来像”/rewards”的消息,可以用点击者的权限执行任意命令,包括 /op。在 2026 年初各聊天插件修补之前,漏洞团伙利用它接管服务器、摧毁游戏内经济,而且在首批修复之后,绕过方法仍不断出现。
目前情况
- 原因:插件代码把玩家聊天当作 MiniMessage 解析,而不是 Minecraft 本身的漏洞。
- 修复:大多数主流聊天插件已经修补。自制或过时的聊天插件仍可能存在风险。
- 当前风险:据公开该漏洞的团体称,新的绕过格式仍在不断出现。
什么是 MiniMessage?
MiniMessage 是 PaperMC(最流行的 Minecraft 服务端软件)提供给插件开发者的文本格式。像 <red> 或 <bold> 这样的简单标签用来设置文字样式,交互标签则可以添加悬停提示和点击动作。点击动作可以打开链接,或以点击者的身份执行一条聊天命令。
漏洞是如何运作的?
聊天插件本应只对服务器自己的文本使用 MiniMessage。那些把玩家输入的聊天内容也交给解析器的插件,就让玩家能够自己编写交互标签。
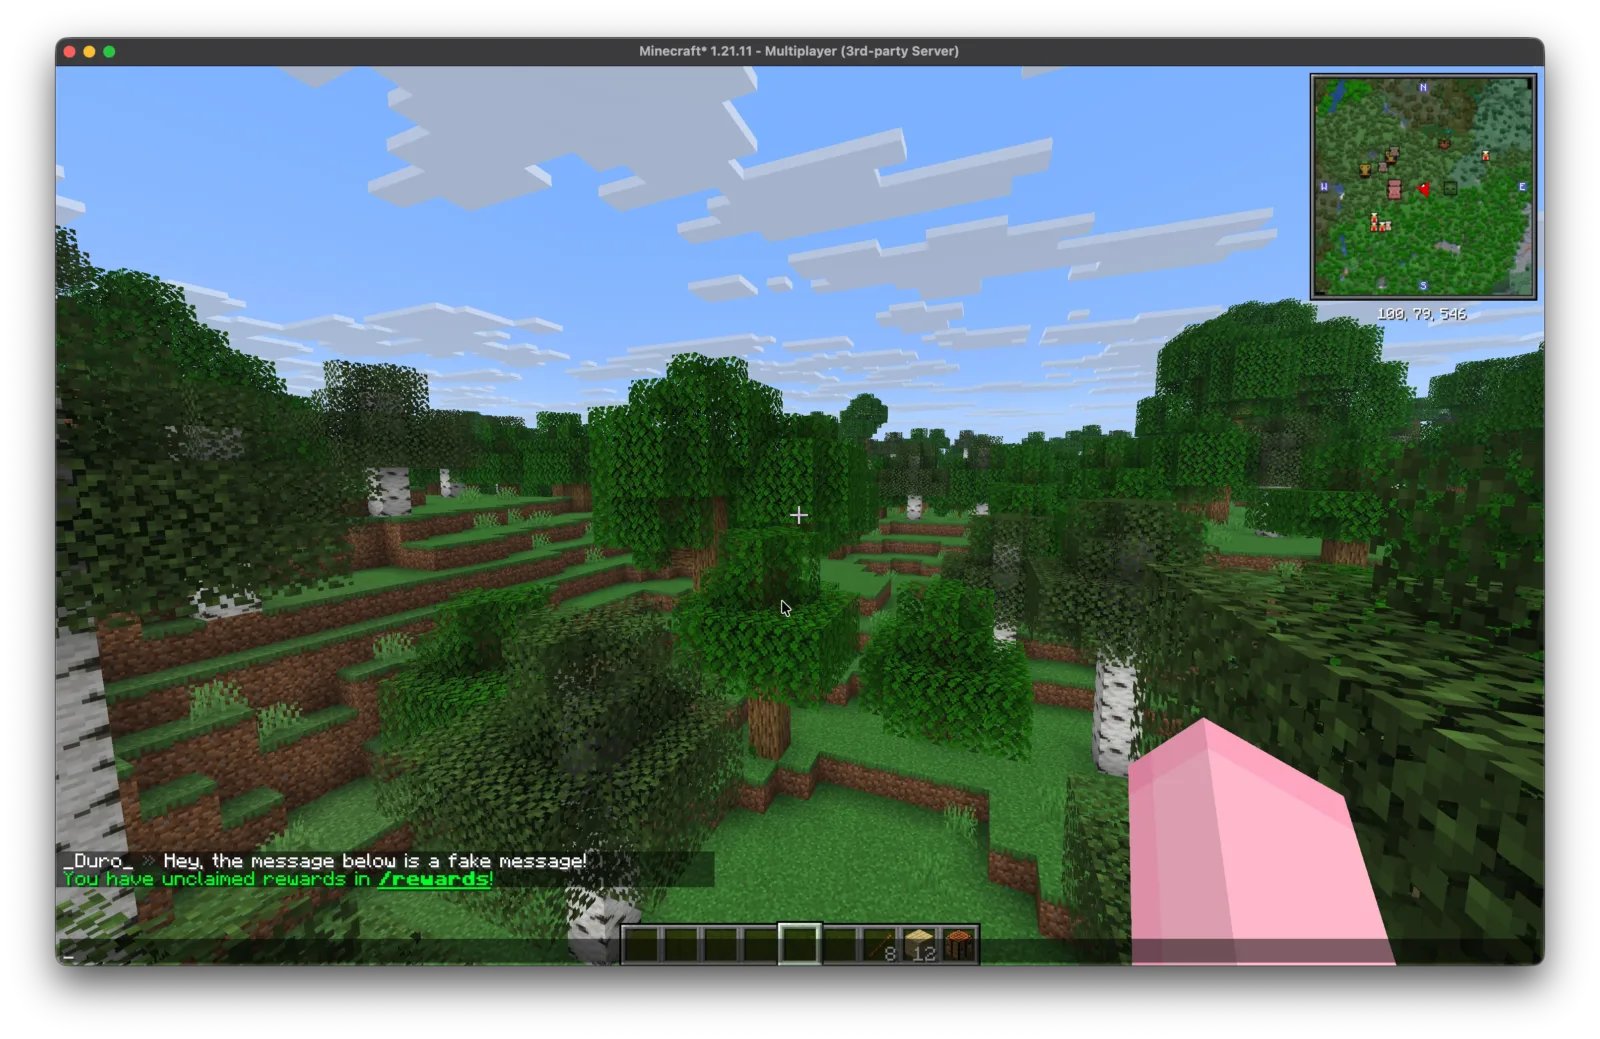
- 攻击者发送一条看起来像普通服务器公告的聊天消息,比如”领取你的 /rewards”。
- 文字背后藏着一个点击事件,执行的却是另一条命令,例如
/op 攻击者。 - 任何点击它的玩家都会以自己的身份执行这条命令。如果点击的是管理人员或服主,攻击者就获得了他们的权限。
打开链接时会弹出确认提示,但执行命令没有任何内置保护。这就是攻击专门针对管理人员的原因。
它对真实服务器造成了什么影响?
这个漏洞由 Minecraft 漏洞研究社区 Autism Inc 的成员发现并公开。他们把发现归功于 Khao 和 LifeIsLinux,并表示后来的绕过方法由 Bright6f 和 Piccaxe 找到。服主兼 YouTuber TheMisterEpic 在两段视频中记录了它的影响。
- 在第一段视频中,他在一个付费取胜(pay-to-win)服务器上现场演示,一条伪装过的消息就能在玩家账户之间转移巨额资金,让整个经济崩溃。幕后团体称曾在数百个服务器上尝试该漏洞,并在其中数十个获得了 OP 权限。这些数字来自该团体本身,未经独立核实。
- 在第二段视频中,他展示了同样的手法如何通过交易插件的物品名称混入,攻击了他自己的 OG Network。只处理聊天是不够的:任何由玩家控制的文本都可能携带恶意载荷。
TheMisterEpic 的视频展示了这在一个真实的付费取胜服务器上是什么样子:一条精心构造的聊天消息就足以摧毁整个经济系统。
服主该如何修复?
- 更新聊天、交易、昵称和邮件插件。漏洞公开后,大多数热门插件都发布了补丁。
- 绝不要用 MiniMessage 解析玩家的原始输入。如果是自己写的代码,用
escapeTags()把标签显示为纯文本,或用stripTags()将其移除。 - 如果允许玩家使用颜色,请使用受限解析器,只允许颜色和装饰标签,绝不允许点击或悬停事件。
- 检查所有玩家可以输入的地方:物品名称、告示牌、书、昵称、商店和交易列表,以及从 Discord 同步过来的消息。
- 培训管理人员不要点击玩家发送的链接或命令,并且不要给日常使用的管理账号 OP 权限。
这意味着什么
MiniMessage 漏洞表明,Minecraft 多人游戏的安全在很大程度上取决于插件作者能否安全地处理文本。原版 Minecraft 并没有问题,出问题的是一个在数百个插件中被随意使用的便利功能。可以预料,漏洞团伙会继续试探玩家能控制的每一个输入,而那些及时打补丁、限制管理权限的服务器,才能安然度过。
更多服务器安全报道请见安全与漏洞,包括DonutSMP 利用告示牌翻译检测模组的方法。