En bref : de nombreux plugins de chat pour serveurs Minecraft faisaient passer les messages bruts des joueurs par MiniMessage, l’API de mise en forme de texte de PaperMC. N’importe qui pouvait donc écrire son propre texte cliquable. Un message qui ressemblait à « /rewards » pouvait exécuter n’importe quelle commande avec les permissions de la personne qui cliquait, y compris /op. Des groupes d’exploit s’en sont servis pour prendre le contrôle de serveurs et ruiner des économies en jeu avant que les plugins de chat ne le corrigent début 2026, et des contournements ont continué d’apparaître après les premiers correctifs.
Où en est-on
- Cause : du code de plugin qui interprète le chat des joueurs comme du MiniMessage, pas un bug de Minecraft lui-même.
- Correctif : la plupart des grands plugins de chat sont corrigés. Les plugins de chat maison ou obsolètes peuvent encore être vulnérables.
- Risque actuel : de nouveaux formats de contournement apparaissent encore, selon le groupe qui a rendu l’exploit public.
Qu’est-ce que MiniMessage ?
MiniMessage est le format de texte que PaperMC (le logiciel de serveur Minecraft le plus populaire) propose aux développeurs de plugins. Des balises simples comme <red> ou <bold> mettent le texte en forme, et des balises interactives ajoutent des infobulles au survol et des actions au clic. Ces actions peuvent ouvrir un lien ou exécuter une commande de chat au nom du joueur qui clique.
Comment fonctionne l’exploit ?
Les plugins de chat ne sont censés appliquer MiniMessage qu’au texte du serveur lui-même. Ceux qui faisaient passer le chat écrit par les joueurs dans l’analyseur leur permettaient d’écrire eux-mêmes des balises interactives.
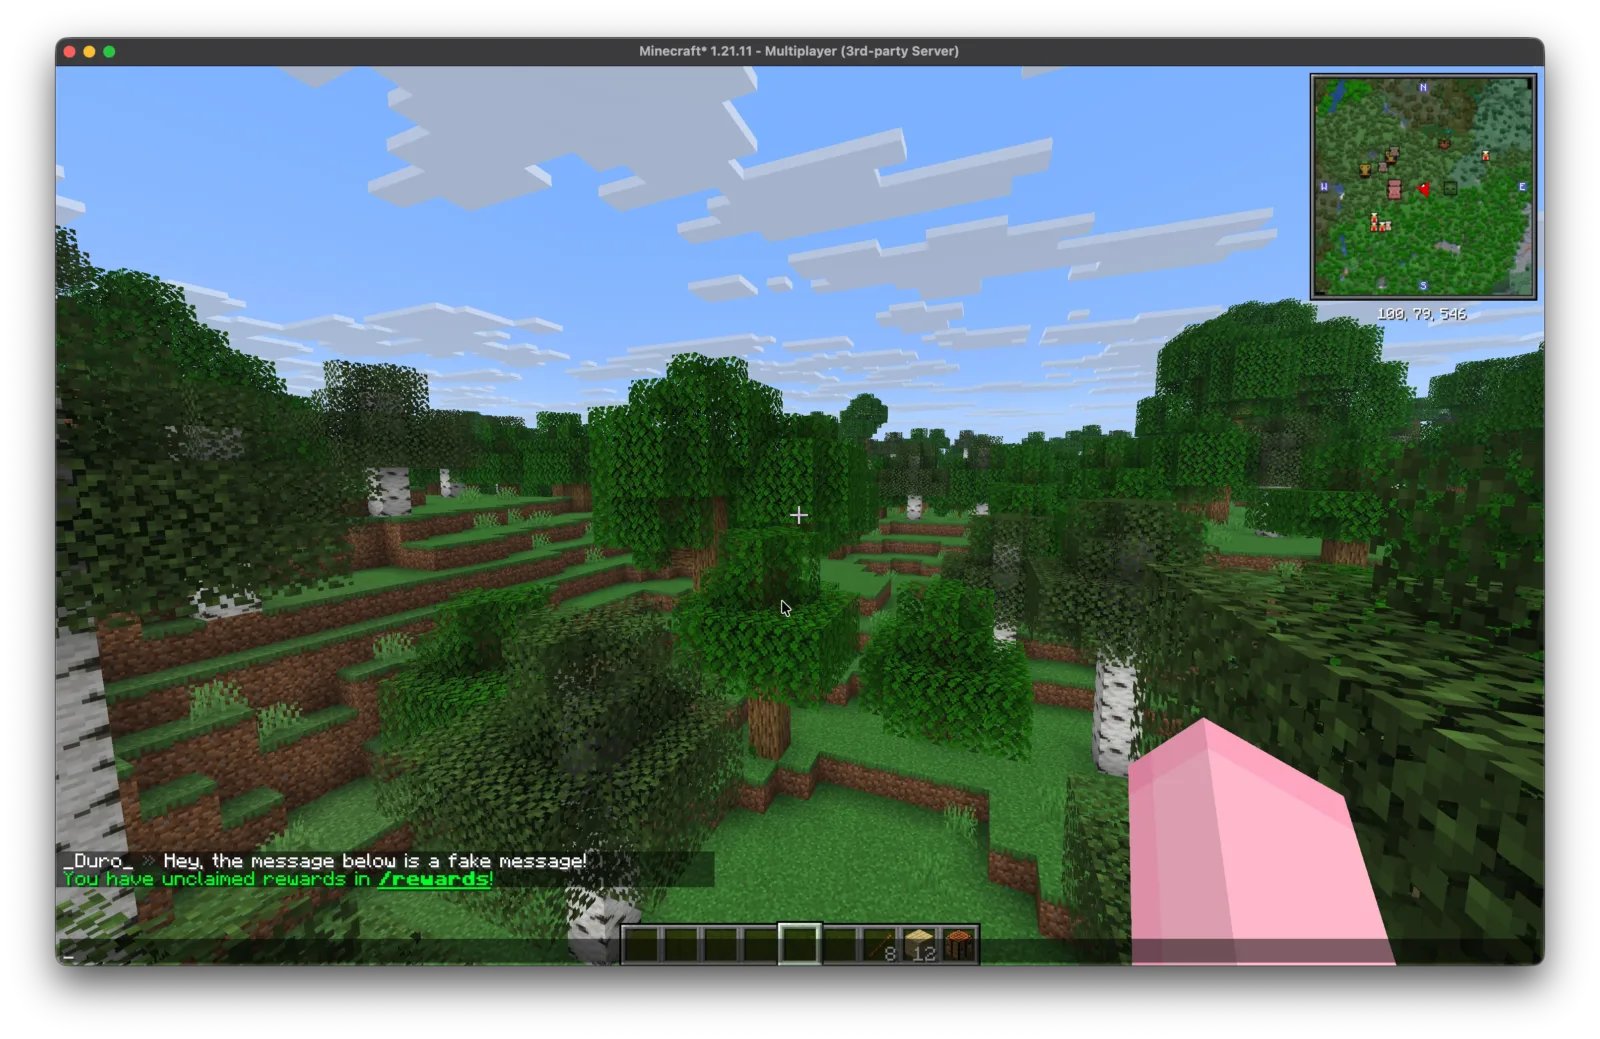
- L’attaquant envoie un message de chat qui ressemble à une annonce normale du serveur, par exemple un « récupérez vos /rewards ».
- Derrière le texte se cache un événement de clic qui exécute une autre commande, comme
/op attaquant. - Tout joueur qui clique exécute cette commande en son propre nom. Si c’est un membre du staff ou le propriétaire, l’attaquant récupère ses permissions.
Ouvrir un lien affiche une demande de confirmation, mais exécuter une commande n’est protégé par rien. Voilà pourquoi l’attaque visait le staff.
Qu’a-t-il fait à de vrais serveurs ?
L’exploit a été trouvé et rendu public par des membres d’Autism Inc, une communauté de recherche d’exploits Minecraft. Ils attribuent sa découverte à Khao et LifeIsLinux, et disent que des contournements ont ensuite été trouvés par Bright6f et Piccaxe. Le propriétaire de serveur et youtubeur TheMisterEpic en a documenté l’impact dans deux vidéos.
- Dans la première, il a montré en direct sur un serveur pay-to-win comment un seul message déguisé pouvait transférer des sommes énormes entre comptes de joueurs et faire s’effondrer l’économie. Le groupe derrière l’exploit affirme l’avoir testé sur des centaines de serveurs et obtenu l’accès opérateur sur des dizaines. Ces chiffres viennent du groupe lui-même et n’ont pas été vérifiés de façon indépendante.
- Dans la seconde, il a montré comment la même astuce, glissée dans les noms d’objets d’un plugin d’échange, a frappé son propre OG Network. Sécuriser le chat ne suffisait pas : tout texte contrôlé par les joueurs peut transporter une charge malveillante.
La vidéo de TheMisterEpic montre ce que cela a donné sur un vrai serveur pay-to-win, où un seul message de chat piégé a suffi à ruiner l’économie.
Comment les propriétaires de serveurs le corrigent-ils ?
- Mettez à jour vos plugins de chat, d’échange, de pseudos et de courrier. La plupart des plugins populaires ont publié des correctifs dès que l’exploit est devenu public.
- N’analysez jamais une saisie brute de joueur avec MiniMessage. Dans votre propre code, utilisez
escapeTags()pour afficher les balises en texte brut, oustripTags()pour les supprimer. - Si les joueurs ont droit aux couleurs, utilisez un analyseur restreint qui n’autorise que les balises de couleur et de décoration, jamais les événements de clic ou de survol.
- Vérifiez chaque endroit où les joueurs peuvent écrire : noms d’objets, panneaux, livres, pseudos, annonces de boutique et d’échange, et messages relayés depuis Discord.
- Apprenez au staff à ne pas cliquer sur des liens ou commandes envoyés par des joueurs, et ne donnez pas le statut d’opérateur aux comptes staff du quotidien.
Ce que ça signifie
L’exploit MiniMessage montre à quel point la sécurité du multijoueur Minecraft dépend de la façon dont les auteurs de plugins traitent le texte. Minecraft vanilla n’était pas en cause. C’est une fonction de confort, utilisée sans précaution dans des centaines de plugins, qui l’était. Attendez-vous à ce que les groupes d’exploit continuent de tester chaque saisie contrôlée par les joueurs, et à ce que les serveurs qui restent à jour et limitent les permissions de leur staff soient ceux qui tiennent.
Plus d’articles sur la sécurité des serveurs dans Sécurité et exploits, dont le détecteur de mods de DonutSMP via la traduction des panneaux.