Resumo: muitos plugins de chat de servidores de Minecraft passavam as mensagens dos jogadores sem filtro pelo MiniMessage, a API de formatação de texto do PaperMC. Isso deixava qualquer um escrever seu próprio texto clicável. Uma mensagem que parecia “/rewards” podia executar qualquer comando com as permissões de quem clicasse, inclusive /op. Grupos de exploits usaram isso para tomar servidores e destruir economias do jogo antes que os plugins de chat corrigissem a falha no início de 2026, e novas formas de burlar as primeiras correções continuaram surgindo.
Situação atual
- Causa: código de plugins que interpreta o chat dos jogadores como MiniMessage, não um bug do Minecraft em si.
- Correção: a maioria dos grandes plugins de chat já foi corrigida. Plugins de chat personalizados e desatualizados ainda podem estar vulneráveis.
- Risco hoje: novos formatos para burlar as correções ainda aparecem, segundo o grupo que divulgou o exploit.
O que é o MiniMessage?
O MiniMessage é o formato de texto que o PaperMC (o software de servidor de Minecraft mais popular) oferece aos desenvolvedores de plugins. Tags simples como <red> ou <bold> estilizam o texto, e tags interativas adicionam dicas ao passar o mouse e ações ao clicar. Essas ações podem abrir um link ou executar um comando de chat como o jogador que clicou.
Como o exploit funciona?
Os plugins de chat deveriam aplicar o MiniMessage apenas ao texto do próprio servidor. Plugins que passavam o chat escrito pelos jogadores pelo interpretador deixavam os jogadores escreverem tags interativas.
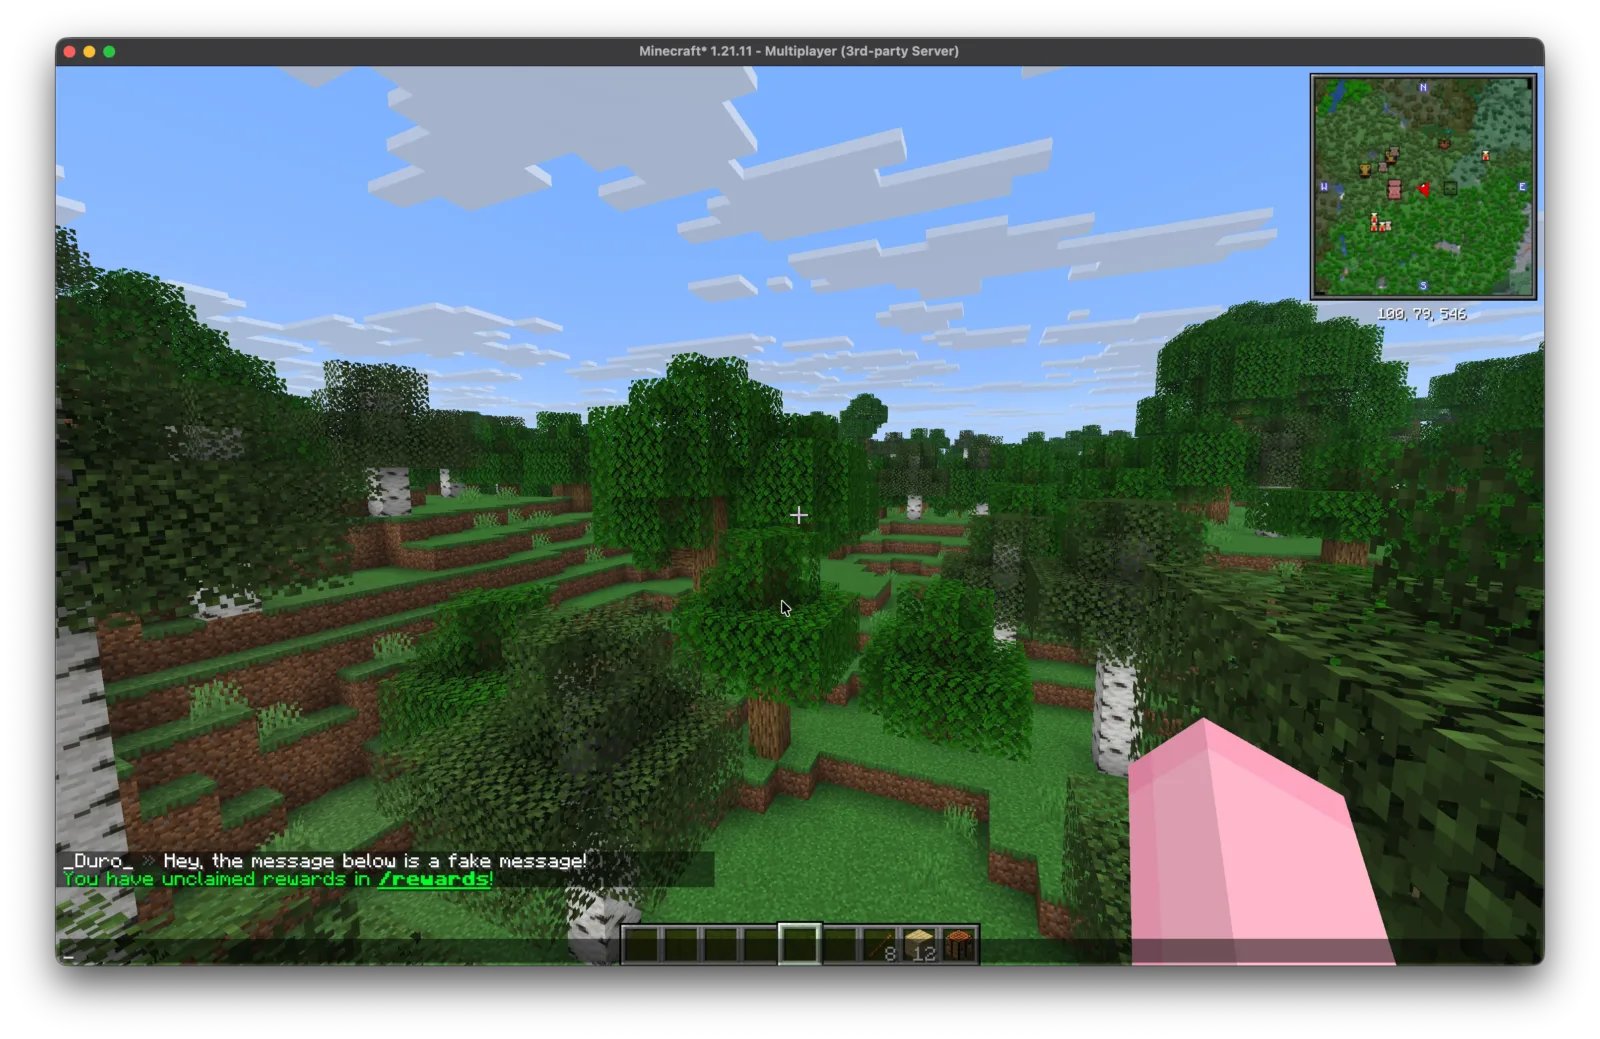
- O atacante envia uma mensagem de chat com cara de aviso normal do servidor, por exemplo um “resgate suas /rewards”.
- Escondido atrás do texto há um evento de clique que executa outro comando, como
/op atacante. - Qualquer jogador que clicar executa esse comando como ele mesmo. Se for alguém da staff ou o dono, o atacante ganha as permissões dele.
Abrir links mostra uma confirmação, mas executar comandos não tem nenhuma proteção embutida. Por isso o ataque mirava a staff.
O que ele fez com servidores reais?
O exploit foi descoberto e divulgado por membros da Autism Inc, uma comunidade de pesquisa de exploits de Minecraft. Eles creditam a descoberta a Khao e LifeIsLinux, e dizem que formas posteriores de burlar as correções foram encontradas por Bright6f e Piccaxe. O dono de servidor e youtuber TheMisterEpic documentou o impacto em dois vídeos.
- No primeiro, ele mostrou ao vivo num servidor pay-to-win como uma única mensagem disfarçada podia transferir somas enormes entre contas de jogadores e derrubar a economia. O grupo por trás disse ter testado o exploit em centenas de servidores e conseguido acesso de operador em dezenas. Esses números vêm do próprio grupo e não foram verificados de forma independente.
- No segundo, mostrou como o mesmo truque, contrabandeado pelos nomes de itens de um plugin de trocas, atingiu a própria OG Network dele. Proteger só o chat não bastava: qualquer texto controlado pelos jogadores pode carregar um código malicioso.
O vídeo do TheMisterEpic mostra como isso ficou num servidor pay-to-win real, onde uma única mensagem de chat preparada bastou para destruir a economia.
Como os donos de servidor corrigem isso?
- Atualize seus plugins de chat, trocas, apelidos e correio. A maioria dos plugins populares lançou correções quando o exploit se tornou público.
- Nunca processe entrada bruta de jogadores com MiniMessage. Em código próprio, use
escapeTags()para mostrar as tags como texto puro oustripTags()para removê-las. - Se os jogadores podem usar cores, use um interpretador restrito que só permita tags de cor e decoração, nunca eventos de clique ou hover.
- Verifique todos os lugares onde os jogadores podem digitar: nomes de itens, placas, livros, apelidos, anúncios de lojas e trocas, e mensagens vindas do Discord.
- Treine a staff para não clicar em links ou comandos enviados por jogadores, e mantenha o status de operador longe das contas de staff do dia a dia.
O que isso significa
O exploit do MiniMessage mostra o quanto a segurança do multiplayer do Minecraft depende de autores de plugins tratarem texto com segurança. O Minecraft vanilla não estava quebrado. Um recurso de conveniência usado sem cuidado em centenas de plugins, sim. Espere que grupos de exploits continuem testando cada entrada que os jogadores controlam, e que sobrevivam os servidores que se mantêm atualizados e dão permissões limitadas à staff.
Mais cobertura de segurança de servidores em Segurança e exploits, incluindo o scanner de mods do DonutSMP baseado na tradução de placas.