Resumindo: Entre 20 de outubro e 7 de novembro, o scanner independente ModGrade apontou malware em dezenas de projetos de Minecraft no CurseForge e no Modrinth, incluindo pelo menos sete plugins de servidor. Os piores: um plugin do CurseForge chamado LagFixer (anti lag and anti grief) que deixava alguém de fora rodar comandos na máquina, e um plugin do Modrinth chamado Mace Smp cuja versão antiga baixava e executava código de um endereço que imitava o bStats. A maioria já foi removida, mas os jars que continuam na pasta plugins/ seguem funcionando. À parte, o ModGrade encontrou 12 sites falsos copiando o Minecraft Launcher, o Prism Launcher e o HMCL que instalam em segredo o acesso remoto ScreenConnect no Windows.
- 7+Plugins de servidor apontados desde 20 de outubro
- 12Sites falsos de launcher achados em 5 de novembro
- 34Projetos com malware ainda no ar em 27 de outubro
- 1 diaTempo que o LagFixer falso ficou no ar após ser achado
O que aconteceu
O ModGrade, um scanner independente que verifica envios no CurseForge e no Modrinth (sem ligação com a Mojang nem com as plataformas), publica achados de malware quase todo dia desde o fim de outubro. Em 27 de outubro, relatou malware em 34 projetos que ainda estavam no ar, além de seis mods do Modrinth com um download oculto que instalava uma extensão de navegador para roubar senhas. Desde então os achados não pararam, e uma parte importante são plugins de servidor, não mods de cliente. Isso muda quem corre risco: não o PC de um jogador, mas um servidor inteiro e todas as máquinas que ele compartilha.
Um esclarecimento importante antes do pânico: o LagFixer (anti lag and anti grief) malicioso era um envio separado no CurseForge feito por the_gang3. Ele não é o conhecido LagFixer de lajczi no Modrinth, Hangar e BuiltByBit, que o ModGrade não apontou. Copiar o nome de um plugin popular é exatamente como esses envios conseguem downloads.
Os plugins pegos
- LagFixer (anti lag and anti grief) de the_gang3, CurseForge. Achado em 3 de novembro, removido em 4 de novembro. Segundo o ModGrade, deixa um estranho rodar comandos no seu computador ou servidor. Arquivo
lagfixer-1.0.jar, para Bukkit 1.7.2 a 1.15, confirmado por um revisor humano. - Mace Smp de Luxon, Modrinth. Removido em 7 de novembro. Um dos seus cinco arquivos, uma versão antiga para Paper, Spigot, Bukkit e Purpur 1.21 a 1.21.11, baixa e executa código de um endereço que imita o bStats, o serviço de métricas que quase todo plugin usa.
- Vaults (Breiwalker) e StaffModeration (KervsDev), Modrinth. O mesmo truque do bStats falso, removidos por volta de 25 de outubro.
- SCF [Slime Chunk Finder], DelexeHub, Bedwars Minigame e AntiFreeCam, CurseForge. Todos baixam e executam código oculto. Removidos em 24 de outubro.
Repare no padrão: são exatamente os plugins que um SMP pequeno ou um servidor novo de minigames instala com pressa. Anti-lag, anti-cheat, ferramentas de staff, um modo Bedwars, um SMP de maça. Nenhum precisava ser popular. Só precisava ser procurado.
Como funciona o truque do bStats falso
Quase todo plugin de Bukkit e Paper traz uma pequena classe do bStats que envia estatísticas anônimas para bstats.org. Donos de servidor veem esse tráfego o tempo todo e nunca questionam. Os plugins infectados trazem o que parece ser o mesmo código de métricas, mas chamam um endereço parecido e baixam um segundo programa para rodar. Num host de servidor, isso dá ao atacante tudo o que o processo do servidor alcança: configs de outros plugins, senhas do banco de dados, RCON e às vezes o resto da máquina.
Mods de jogadores também foram atingidos
- Full Bright (CurseForge) roubava tokens do Discord e sessões do Minecraft. O mod foi removido em 24 de outubro, mas o ModGrade ainda lista como no ar o modpack do CurseForge Ultimate Hypixel Package 1.8.9, que o inclui.
- MoreArmor/Weapons (CurseForge) roubava senhas salvas no navegador e tirava capturas de tela. Removido em 24 de outubro.
- O SimpleTotemCounter (Modrinth) teve o arquivo com malware removido em 2 de novembro. O CommandCookies Electronic Mod (Modrinth) ainda aparecia como no ar no ModGrade quando este texto foi publicado.
Se esses nomes lembram a onda do WeedHack, é porque o roteiro é o mesmo. Nosso explicador sobre WeedHack e LofyStealer mostra como sessões e tokens do Discord roubados são usados.
12 sites falsos de launcher
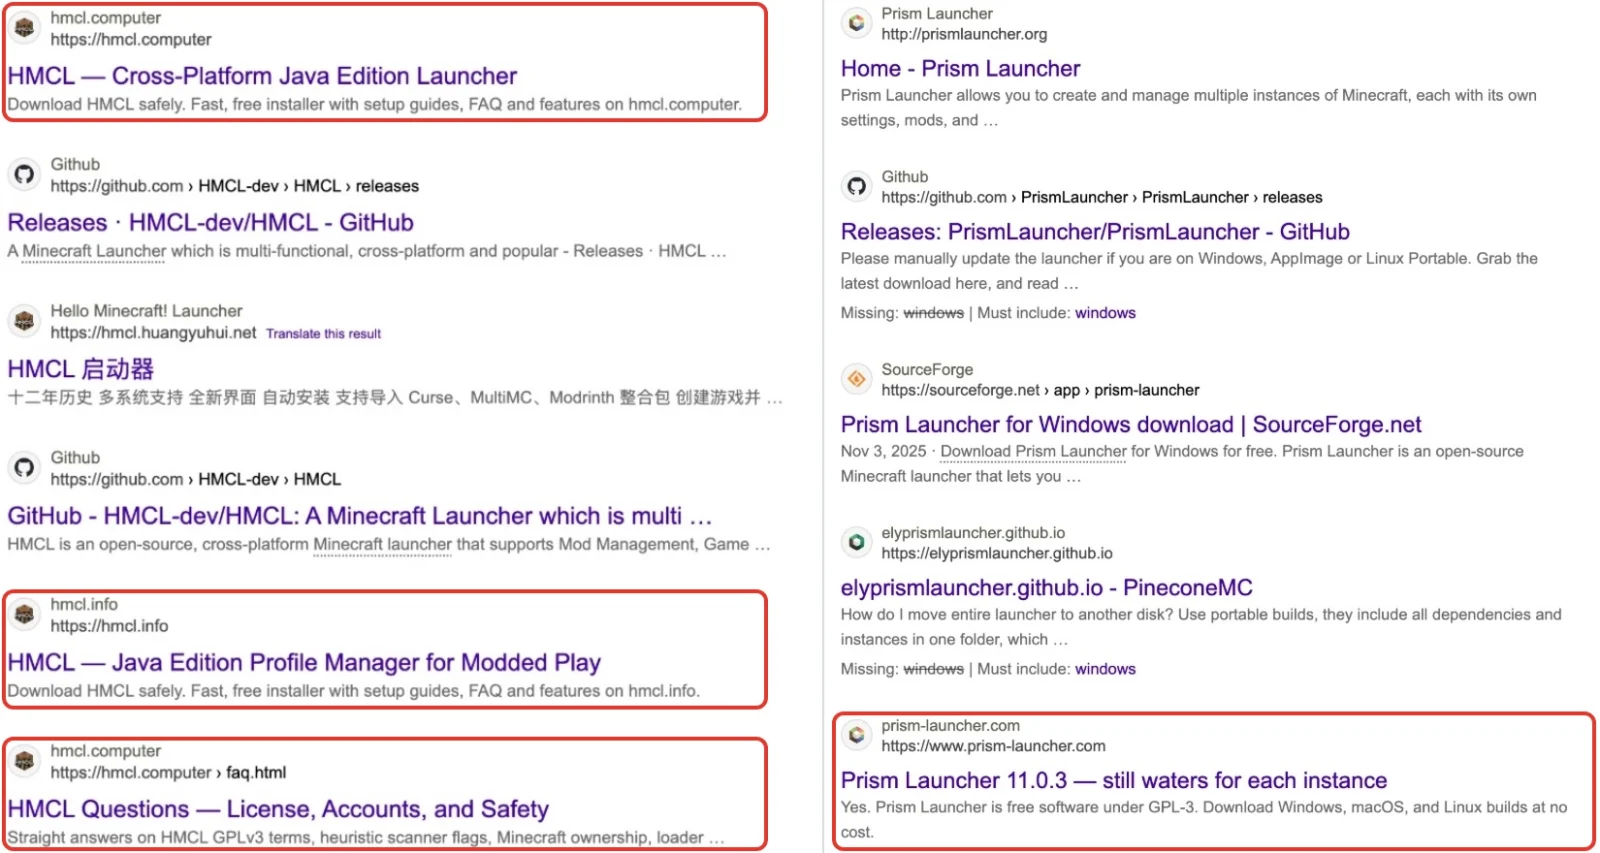
Em 5 de novembro, o ModGrade publicou seu maior achado do mês: doze sites se passando pelo Minecraft Launcher oficial, pelo Prism Launcher e pelo HMCL. Eles chegavam às pessoas do mesmo jeito que os sites falsos de clientes de cheat, pela busca: alguns estavam na primeira página para “hmcl” e “prism launcher”.
O download é um zip que parece normal. Dentro, uma pasta chamada redist guarda algo que diz ser um Microsoft Visual C++ Redistributable. Na verdade é o ScreenConnect, uma ferramenta legítima de suporte remoto, configurada para rodar como um serviço SYSTEM oculto que se conecta ao atacante. Depois que ele roda, outra pessoa pode usar seu PC como se estivesse sentada na frente dele.
Os domínios listados pelo ModGrade: minecraftlauncher.net, minecraftlauncher.pro, minecraftlauncher.io, minecraft-launcher.app, prism-launcher.com, prism-launcher.org, prismlauncher.app, prismlauncher.io, prismlauncher.pro, prismlauncher.cc, hmcl.info e hmcl.computer. Os únicos sites verdadeiros são minecraft.net, prismlauncher.org e hmcl.huangyuhui.net.
O que fazer agora
Se você tem um servidor
- Abra sua pasta
plugins/e compare cada jar com a lista acima. Atenção redobrada a qualquer coisa chamada LagFixer que não tenha vindo das páginas oficiais de lajczi. - Para cada plugin, pergunte: de onde veio este arquivo, e essa página ainda existe? Um plugin cuja página do projeto sumiu é um sinal de alerta.
- Monitore o tráfego de saída. Uma requisição de “métricas” indo para qualquer lugar que não seja bstats.org não é métrica.
- Se achar um: pare o servidor, apague o jar e troque tudo o que o servidor podia ver. Isso inclui senhas do banco de dados, do RCON e do painel, além de chaves de API nas configs dos plugins. Depois, se puder, reconstrua a partir de um backup limpo.
- Rode os plugins numa conta de hospedagem que não alcance mais nada. Nosso explicador do exploit do MiniMessage mostra como um plugin fraco vira rapidamente um problema do servidor inteiro.
Se você baixou um launcher por um resultado de busca
- Procure
ScreenConnect.ClientService.exeno Gerenciador de Tarefas. - Nos aplicativos instalados do Windows, procure uma entrada de Visual C++ Redistributable sem número de versão e sem a opção Modificar.
- Se encontrar qualquer um dos dois: desconecte da internet, troque as senhas da Microsoft, do Discord e do e-mail em outro dispositivo, faça backup dos seus arquivos e restaure o Windows. O ModGrade recomenda uma restauração completa porque uma sessão remota pode deixar outras coisas para trás.
- Reinstale só a partir de minecraft.net, prismlauncher.org ou hmcl.huangyuhui.net, e digite o endereço você mesmo em vez de clicar num anúncio ou resultado de busca.
Se você joga com mods
- Remova Full Bright, MoreArmor/Weapons e qualquer cópia do Ultimate Hypixel Package 1.8.9.
- Se você os executou, saia do Discord em todos os dispositivos e troque a senha, depois encerre todas as sessões do Minecraft pela sua conta Microsoft.
- Espere mensagens falsas de “verifique sua conta” em seguida. Nosso guia de golpes no Discord cobre os truques que costumam vir depois.
Por que isso continua acontecendo
O CurseForge e o Modrinth verificam os envios, e a maioria desses projetos foi removida poucos dias após a denúncia. Mas remover só impede novos downloads. Um jar que já está na pasta do seu servidor ou num modpack continua rodando até você apagá-lo, e modpacks podem manter vivo um mod removido por semanas. Os sites falsos de launcher mostram a outra metade do problema: aparecer no topo da busca não prova nada, e os atacantes já copiam projetos reais até nas capturas de tela e no FAQ.
O hábito seguro é chato e funciona: pegue plugins e mods nas páginas oficiais dos projetos, anote de onde veio cada arquivo e nunca confie num launcher que você não baixou do próprio site dele.
Fontes 8
- ModGrade: 12 sites falsos de launcher de Minecraft instalam acesso remoto oculto em PCs com Windows (5 nov)
- ModGrade: malware em 34 projetos de Minecraft que ainda estavam no ar (27 out)
- ModGrade: seis mods do Modrinth instalavam uma extensão que rouba senhas (27 out)
- ModGrade: LagFixer (anti lag and anti grief)
- ModGrade: Mace Smp
- ModGrade: Vaults e StaffModeration
- ModGrade: Ultimate Hypixel Package 1.8.9
- ModGrade: todos os relatórios de malware