En resumen: Entre el 20 de octubre y el 7 de noviembre, el escáner independiente ModGrade detectó malware en decenas de proyectos de Minecraft en CurseForge y Modrinth, incluidos al menos siete plugins de servidor. Los peores: un plugin de CurseForge llamado LagFixer (anti lag and anti grief) que permitía a un extraño ejecutar comandos en la máquina, y un plugin de Modrinth llamado Mace Smp cuya versión antigua descargaba y ejecutaba código desde una dirección que imitaba a bStats. La mayoría ya se han retirado, pero los jar que siguen en la carpeta plugins/ continúan funcionando. Aparte, ModGrade encontró 12 webs falsas que copian el Minecraft Launcher, Prism Launcher y HMCL e instalan en secreto el acceso remoto ScreenConnect en Windows.
- 7+Plugins de servidor detectados desde el 20 de octubre
- 12Webs de launchers falsas halladas el 5 de noviembre
- 34Proyectos con malware aún en línea el 27 de octubre
- 1 díaTiempo que siguió online el LagFixer falso tras descubrirse
Qué ha pasado
ModGrade, un escáner independiente que revisa lo que se sube a CurseForge y Modrinth (no tiene relación con Mojang ni con ninguna de las dos plataformas), publica hallazgos de malware casi a diario desde finales de octubre. El 27 de octubre informó de malware en 34 proyectos que seguían en línea, además de seis mods de Modrinth con una descarga oculta que instalaba una extensión de navegador para robar contraseñas. Desde entonces los hallazgos no han parado, y una parte notable son plugins de servidor, no mods de cliente. Eso cambia quién está en riesgo: no el PC de un jugador, sino un servidor entero y todas las máquinas con las que comparte.
Una aclaración importante antes de entrar en pánico: el LagFixer (anti lag and anti grief) malicioso era una subida aparte en CurseForge del usuario the_gang3. No es el conocido LagFixer de lajczi en Modrinth, Hangar y BuiltByBit, que ModGrade no ha marcado. Copiar el nombre de un plugin popular es justo como estas subidas consiguen descargas.
Los plugins detectados
- LagFixer (anti lag and anti grief) de the_gang3, CurseForge. Detectado el 3 de noviembre y retirado el 4. Según ModGrade, permite a un extraño ejecutar comandos en tu ordenador o servidor. Archivo
lagfixer-1.0.jar, para Bukkit 1.7.2 a 1.15, confirmado por un revisor humano. - Mace Smp de Luxon, Modrinth. Retirado el 7 de noviembre. Uno de sus cinco archivos, una versión antigua para Paper, Spigot, Bukkit y Purpur 1.21 a 1.21.11, descarga y ejecuta código desde una dirección que imita a bStats, el servicio de métricas que usa casi cualquier plugin.
- Vaults (Breiwalker) y StaffModeration (KervsDev), Modrinth. El mismo truco del bStats falso; retirados hacia el 25 de octubre.
- SCF [Slime Chunk Finder], DelexeHub, Bedwars Minigame y AntiFreeCam, CurseForge. Todos descargan y ejecutan código oculto. Retirados el 24 de octubre.
Fíjate en el patrón: son justo los plugins que un SMP pequeño o un servidor de minijuegos nuevo instala con prisas. Anti-lag, anti-cheat, herramientas de staff, un modo Bedwars, un SMP de mazas. Ninguno necesitaba ser popular. Solo necesitaban que alguien los buscara.
Cómo funciona el truco del bStats falso
Casi todos los plugins de Bukkit y Paper incluyen una pequeña clase de bStats que envía estadísticas anónimas a bstats.org. Los administradores ven ese tráfico constantemente y nunca lo cuestionan. Los plugins infectados traen lo que parece el mismo código de métricas, pero llaman a una dirección parecida y descargan un segundo programa para ejecutarlo. En un hosting de servidores, eso da al atacante todo lo que alcanza el proceso del servidor: configuraciones de otros plugins, contraseñas de bases de datos, RCON y a veces el resto de la máquina.
También cayeron mods de jugadores
- Full Bright (CurseForge) robaba tokens de Discord y sesiones de Minecraft. El mod se retiró el 24 de octubre, pero ModGrade sigue mostrando en línea el modpack de CurseForge Ultimate Hypixel Package 1.8.9, que lo incluye.
- MoreArmor/Weapons (CurseForge) robaba contraseñas guardadas en el navegador y hacía capturas de pantalla. Retirado el 24 de octubre.
- A SimpleTotemCounter (Modrinth) se le retiró el archivo con malware el 2 de noviembre. CommandCookies Electronic Mod (Modrinth) seguía figurando en línea según ModGrade al cierre de este artículo.
Si esos nombres te recuerdan a la ola de WeedHack, es porque el manual es el mismo. Nuestra explicación de WeedHack y LofyStealer cuenta cómo se usan las sesiones y los tokens de Discord robados.
12 webs de launchers falsas
El 5 de noviembre ModGrade publicó su mayor hallazgo del mes: doce webs que se hacen pasar por el Minecraft Launcher oficial, Prism Launcher y HMCL. Llegaban a la gente igual que las webs falsas de clientes de trampas, a través del buscador: algunas aparecían en la primera página para “hmcl” y “prism launcher”.
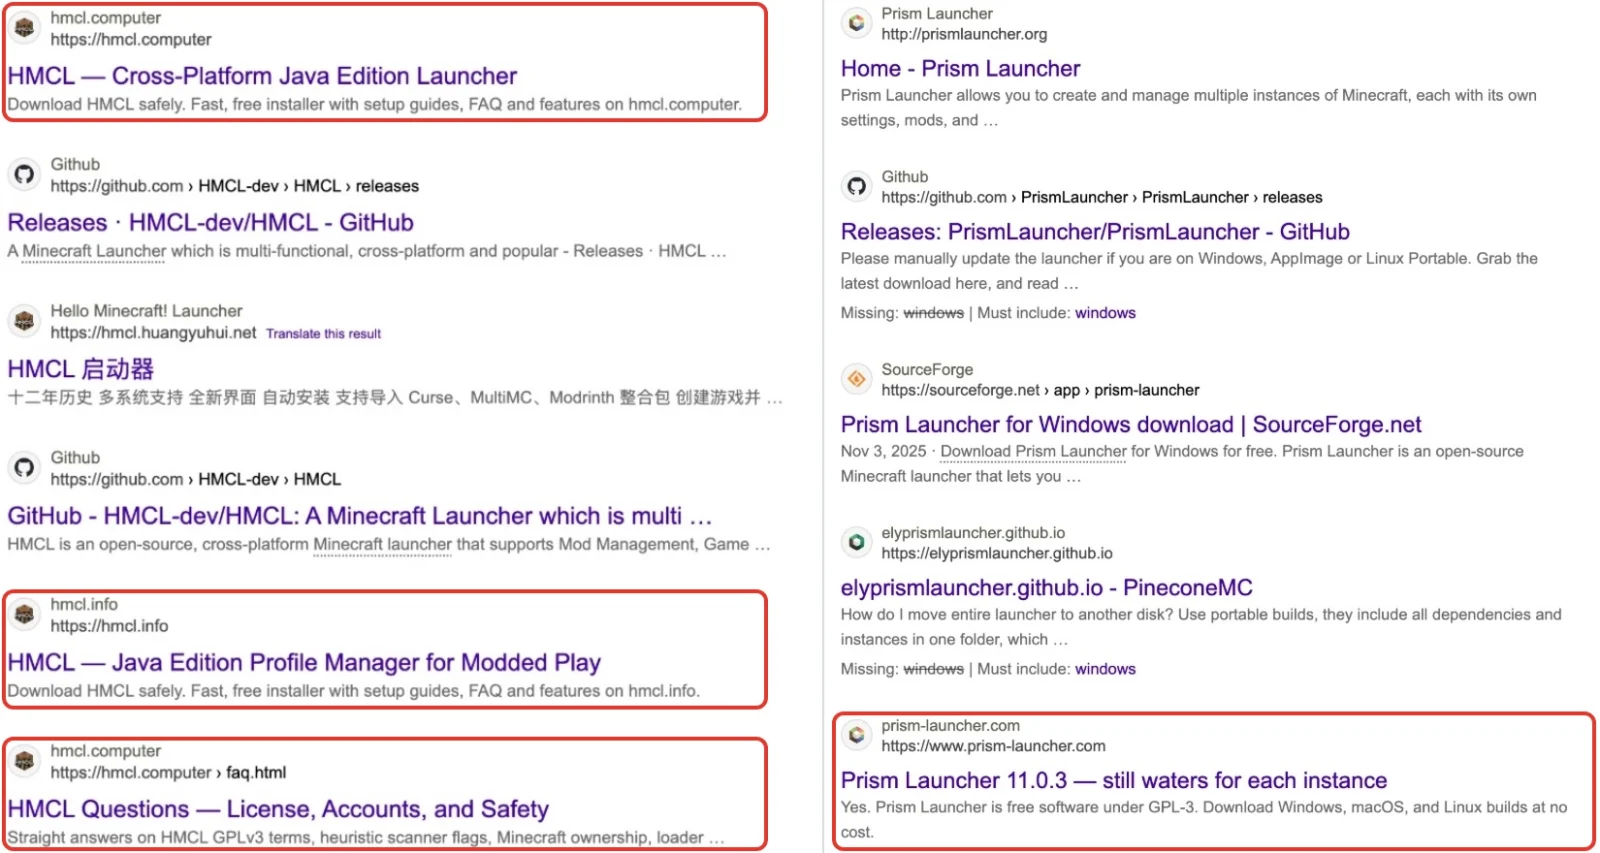
La descarga es un zip que parece normal. Dentro, una carpeta llamada redist contiene lo que dice ser un Microsoft Visual C++ Redistributable. En realidad es ScreenConnect, una herramienta legítima de soporte remoto, configurada para ejecutarse como un servicio SYSTEM oculto que se conecta al atacante. Una vez activo, otra persona puede usar tu PC como si estuviera sentada delante.
Los dominios que listó ModGrade: minecraftlauncher.net, minecraftlauncher.pro, minecraftlauncher.io, minecraft-launcher.app, prism-launcher.com, prism-launcher.org, prismlauncher.app, prismlauncher.io, prismlauncher.pro, prismlauncher.cc, hmcl.info y hmcl.computer. Las únicas webs reales son minecraft.net, prismlauncher.org y hmcl.huangyuhui.net.
Qué hacer ahora
Si tienes un servidor
- Abre tu carpeta
plugins/y compara cada jar con la lista de arriba. Presta especial atención a cualquier LagFixer que no venga de las páginas oficiales de lajczi. - Para cada plugin, pregúntate: ¿de dónde salió este archivo y sigue existiendo esa página? Un plugin cuya página del proyecto ha desaparecido es una señal de alarma.
- Vigila el tráfico saliente. Una petición de “métricas” que va a cualquier sitio que no sea bstats.org no son métricas.
- Si encuentras uno: para el servidor, borra el jar y cambia todo lo que el servidor podía ver. Eso incluye contraseñas de la base de datos, RCON y el panel, además de cualquier clave de API en las configuraciones de plugins. Después, si puedes, reconstruye desde una copia de seguridad limpia.
- Ejecuta los plugins con una cuenta de hosting que no pueda acceder a nada más. Nuestra explicación del exploit de MiniMessage muestra lo rápido que un plugin débil se convierte en un problema de todo el servidor.
Si descargaste un launcher desde un resultado de búsqueda
- Busca
ScreenConnect.ClientService.exeen el Administrador de tareas. - En las aplicaciones instaladas de Windows, busca una entrada de Visual C++ Redistributable sin número de versión y sin la opción Modificar.
- Si encuentras alguna de las dos: desconéctate de internet, cambia tus contraseñas de Microsoft, Discord y correo desde otro dispositivo, haz copia de tus archivos y restablece Windows. ModGrade recomienda un restablecimiento completo porque una sesión remota puede dejar otras cosas instaladas.
- Reinstala solo desde minecraft.net, prismlauncher.org o hmcl.huangyuhui.net, y escribe la dirección tú mismo en lugar de pulsar un anuncio o un resultado de búsqueda.
Si juegas con mods
- Elimina Full Bright, MoreArmor/Weapons y cualquier copia de Ultimate Hypixel Package 1.8.9.
- Si los ejecutaste, cierra sesión de Discord en todos los dispositivos y cambia tu contraseña, y luego cierra todas las sesiones de Minecraft desde tu cuenta de Microsoft.
- Espera mensajes falsos de “verifica tu cuenta” a continuación. Nuestra guía de estafas de Discord cubre los trucos habituales que vienen después.
Por qué sigue pasando
CurseForge y Modrinth analizan lo que se sube, y la mayoría de estos proyectos se retiraron a los pocos días de ser denunciados. Pero retirarlos solo frena las descargas nuevas. Un jar que ya está en la carpeta de tu servidor o en un modpack sigue funcionando hasta que lo borras, y los modpacks pueden mantener vivo un mod retirado durante semanas. Las webs de launchers falsas muestran la otra mitad del problema: estar arriba en el buscador no demuestra nada, y los atacantes ya copian proyectos reales hasta las capturas y las preguntas frecuentes.
El hábito seguro es aburrido y funciona: descarga plugins y mods desde sus páginas oficiales, apunta de dónde salió cada archivo y nunca te fíes de un launcher que no hayas bajado de su propia web.
Fuentes 8
- ModGrade: 12 webs falsas de launchers de Minecraft instalan acceso remoto oculto en PCs con Windows (5 nov)
- ModGrade: malware en 34 proyectos de Minecraft que seguían en línea (27 oct)
- ModGrade: seis mods de Modrinth instalaban una extensión que roba contraseñas (27 oct)
- ModGrade: LagFixer (anti lag and anti grief)
- ModGrade: Mace Smp
- ModGrade: Vaults y StaffModeration
- ModGrade: Ultimate Hypixel Package 1.8.9
- ModGrade: todos los informes de malware