Kurz gesagt: Zwischen dem 20. Oktober und dem 7. November meldete der unabhängige Scanner ModGrade Malware in Dutzenden Minecraft-Projekten auf CurseForge und Modrinth, darunter mindestens sieben Server-Plugins. Am schlimmsten: ein CurseForge-Plugin namens LagFixer (anti lag and anti grief), mit dem Außenstehende Befehle auf dem Rechner ausführen konnten, und ein Modrinth-Plugin namens Mace Smp, dessen ältere Version Code von einer bStats-Imitation herunterlud und ausführte. Die meisten Projekte sind inzwischen entfernt, aber Jars, die schon im Ordner plugins/ liegen, laufen weiter. Außerdem fand ModGrade 12 gefälschte Launcher-Seiten, die den Minecraft Launcher, Prism Launcher und HMCL kopieren und heimlich ScreenConnect-Fernzugriff unter Windows installieren.
- 7+Server-Plugins seit dem 20. Oktober gemeldet
- 12Gefälschte Launcher-Seiten, gefunden am 5. November
- 34Projekte mit Malware am 27. Oktober noch online
- 1 TagSo lange blieb das falsche LagFixer nach dem Fund online
Was passiert ist
ModGrade, ein unabhängiger Scanner für Uploads auf CurseForge und Modrinth (nicht mit Mojang oder einer der Plattformen verbunden), veröffentlicht seit Ende Oktober fast täglich Malware-Funde. Am 27. Oktober meldete er Malware in 34 Projekten, die zu dem Zeitpunkt noch online waren, dazu sechs Modrinth-Mods mit einem versteckten Download, der eine passwortstehlende Browsererweiterung installierte. Seitdem reißen die Funde nicht ab, und ein auffälliger Teil sind Server-Plugins, keine Client-Mods. Das verändert, wer gefährdet ist: nicht der PC eines einzelnen Spielers, sondern ein ganzer Server und jede Maschine, die er sich mit anderen teilt.
Eine wichtige Klarstellung vorab: Das bösartige LagFixer (anti lag and anti grief) war ein separater CurseForge-Upload von the_gang3. Es ist nicht das bekannte LagFixer von lajczi auf Modrinth, Hangar und BuiltByBit, das ModGrade nicht gemeldet hat. Den Namen eines beliebten Plugins zu kopieren ist genau der Weg, auf dem solche Uploads an Downloads kommen.
Die erwischten Plugins
- LagFixer (anti lag and anti grief) von the_gang3, CurseForge. Gefunden am 3. November, entfernt am 4. November. Laut ModGrade kann damit ein Fremder Befehle auf deinem Computer oder Server ausführen. Datei
lagfixer-1.0.jar, für Bukkit 1.7.2 bis 1.15, von einem menschlichen Prüfer bestätigt. - Mace Smp von Luxon, Modrinth. Entfernt am 7. November. Eine seiner fünf Dateien, eine ältere Version für Paper, Spigot, Bukkit und Purpur 1.21 bis 1.21.11, lädt Code von einer Adresse herunter, die bStats imitiert, und führt ihn aus. bStats ist der Statistikdienst, den fast jedes Plugin nutzt.
- Vaults (Breiwalker) und StaffModeration (KervsDev), Modrinth. Derselbe Trick mit dem falschen bStats, entfernt um den 25. Oktober.
- SCF [Slime Chunk Finder], DelexeHub, Bedwars Minigame und AntiFreeCam, CurseForge. Alle laden versteckten Code herunter und führen ihn aus. Alle am 24. Oktober entfernt.
Das Muster ist deutlich: Es sind genau die Plugins, die ein kleiner SMP oder ein neuer Minigame-Server schnell mal installiert. Anti-Lag, Anti-Cheat, Staff-Tools, ein Bedwars-Modus, ein Mace-SMP. Keins davon musste beliebt sein. Es reichte, dass jemand danach sucht.
So funktioniert der falsche bStats-Trick
Fast jedes Bukkit- und Paper-Plugin enthält eine kleine bStats-Klasse, die anonyme Statistiken an bstats.org schickt. Serverbetreiber sehen diesen Traffic ständig und hinterfragen ihn nie. Die infizierten Plugins bringen scheinbar denselben Statistikcode mit, rufen aber eine ähnlich aussehende Adresse an und laden ein zweites Programm nach. Auf einem Server-Host bekommt der Angreifer damit alles, was der Serverprozess erreicht: Konfigurationen anderer Plugins, Datenbankpasswörter, RCON und manchmal den Rest der Maschine.
Auch Spieler-Mods waren betroffen
- Full Bright (CurseForge) stahl Discord-Tokens und Minecraft-Sitzungen. Die Mod selbst wurde am 24. Oktober entfernt, doch ModGrade führt das CurseForge-Modpack Ultimate Hypixel Package 1.8.9, das sie enthält, weiterhin als online.
- MoreArmor/Weapons (CurseForge) stahl gespeicherte Browserpasswörter und machte Screenshots. Entfernt am 24. Oktober.
- Bei SimpleTotemCounter (Modrinth) wurde die Malware-Datei am 2. November entfernt. CommandCookies Electronic Mod (Modrinth) war laut ModGrade bei Redaktionsschluss noch online.
Wenn dich diese Namen an die WeedHack-Welle erinnern: Das Drehbuch ist dasselbe. Unser Erklärstück zu WeedHack und LofyStealer zeigt, wofür gestohlene Sitzungen und Discord-Tokens genutzt werden.
12 gefälschte Launcher-Seiten
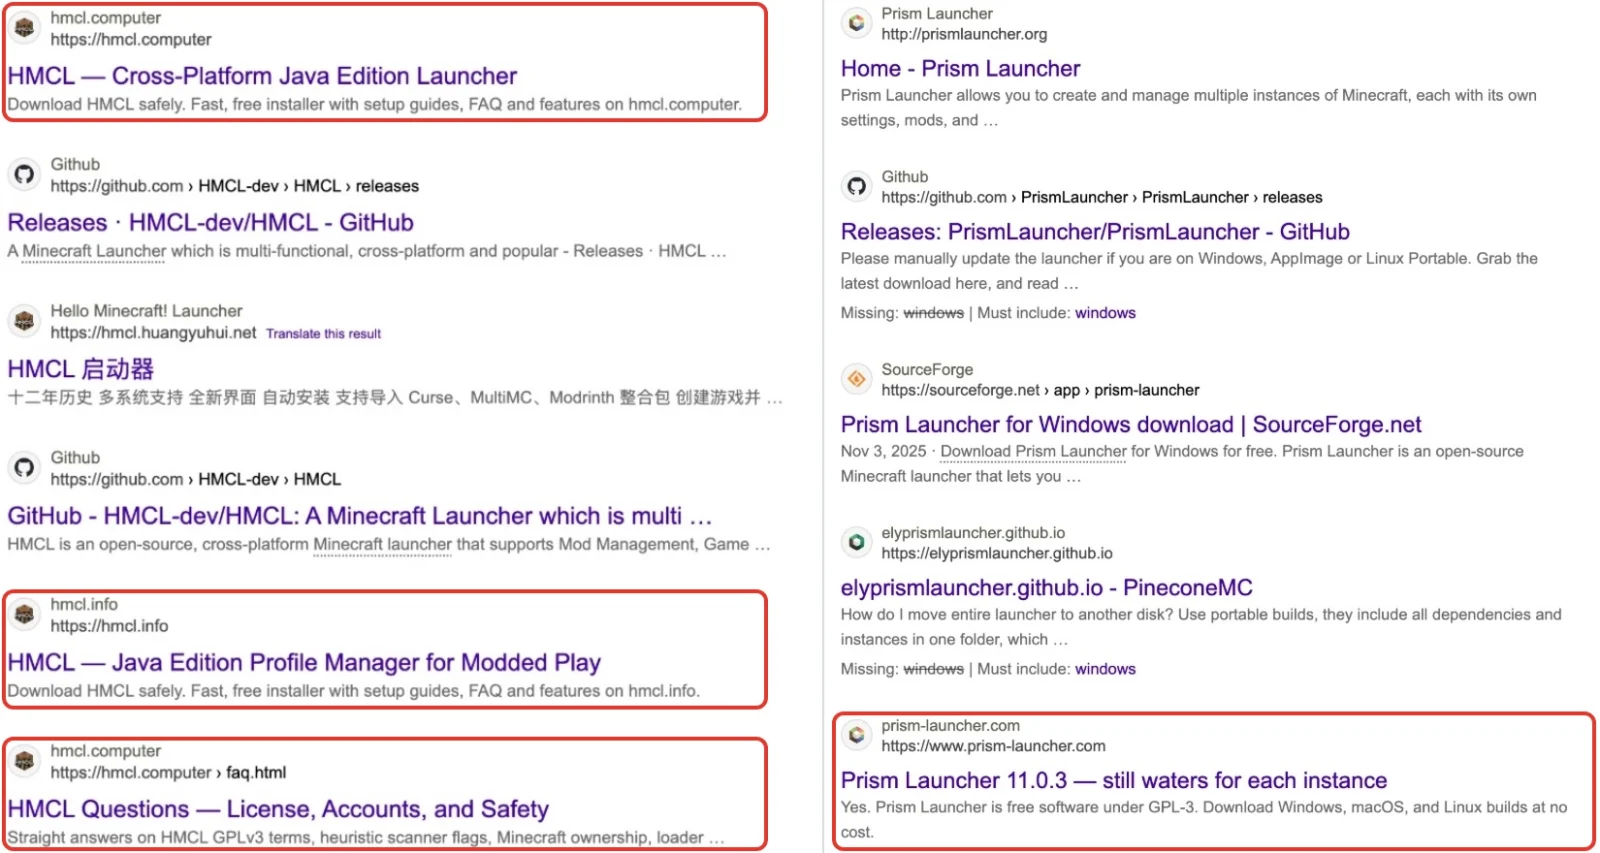
Am 5. November veröffentlichte ModGrade den größten Fund des Monats: zwölf Websites, die sich als offizieller Minecraft Launcher, Prism Launcher und HMCL ausgeben. Sie erreichten Leute auf demselben Weg wie die gefälschten Cheat-Client-Seiten, über die Suche: Einige standen bei “hmcl” und “prism launcher” auf der ersten Seite.
Der Download ist ein normal aussehendes Zip. Darin liegt ein Ordner namens redist mit etwas, das sich als Microsoft Visual C++ Redistributable ausgibt. Tatsächlich ist es ScreenConnect, ein legitimes Fernwartungstool, eingerichtet als versteckter SYSTEM-Dienst, der sich mit dem Angreifer verbindet. Sobald es läuft, kann jemand anderes deinen PC benutzen, als säße er davor.
Die von ModGrade genannten Domains: minecraftlauncher.net, minecraftlauncher.pro, minecraftlauncher.io, minecraft-launcher.app, prism-launcher.com, prism-launcher.org, prismlauncher.app, prismlauncher.io, prismlauncher.pro, prismlauncher.cc, hmcl.info und hmcl.computer. Die einzigen echten Seiten sind minecraft.net, prismlauncher.org und hmcl.huangyuhui.net.
Was du jetzt tun solltest
Wenn du einen Server betreibst
- Öffne deinen Ordner
plugins/und vergleiche jedes Jar mit der Liste oben. Achte besonders auf alles namens LagFixer, das nicht von lajczis offiziellen Seiten stammt. - Frag dich bei jedem Plugin: Woher kommt diese Datei, und gibt es die Seite noch? Ein Plugin, dessen Projektseite verschwunden ist, ist ein Warnsignal.
- Beobachte ausgehenden Traffic. Eine “Statistik”-Anfrage, die irgendwohin außer bstats.org geht, ist keine Statistik.
- Wenn du eins findest: Server stoppen, Jar löschen und alles ändern, was der Server sehen konnte. Also Datenbank-, RCON- und Panel-Passwörter sowie API-Schlüssel in Plugin-Konfigurationen. Danach wenn möglich aus einem sauberen Backup neu aufsetzen.
- Lass Plugins unter einem Hosting-Konto laufen, das sonst nichts erreicht. Unser Erklärstück zum MiniMessage-Exploit zeigt, wie schnell ein schwaches Plugin zum Problem für den ganzen Server wird.
Wenn du einen Launcher über ein Suchergebnis geladen hast
- Suche im Task-Manager nach
ScreenConnect.ClientService.exe. - Suche in den installierten Apps von Windows nach einem Visual-C++-Redistributable-Eintrag ohne Versionsnummer und ohne Ändern-Option.
- Wenn du eins davon findest: Internet trennen, Microsoft-, Discord- und E-Mail-Passwörter von einem anderen Gerät ändern, Dateien sichern und Windows zurücksetzen. ModGrade empfiehlt ein vollständiges Zurücksetzen, weil eine Fernsitzung weitere Dinge hinterlassen kann.
- Installiere nur neu von minecraft.net, prismlauncher.org oder hmcl.huangyuhui.net und tippe die Adresse selbst ein, statt auf Werbung oder Suchergebnisse zu klicken.
Wenn du mit Mods spielst
- Entferne Full Bright, MoreArmor/Weapons und jede Kopie von Ultimate Hypixel Package 1.8.9.
- Wenn du sie ausgeführt hast: Überall von Discord abmelden, Passwort ändern und anschließend über dein Microsoft-Konto alle Minecraft-Sitzungen beenden.
- Rechne danach mit gefälschten “Bestätige dein Konto”-Nachrichten. Unser Ratgeber zu Discord-Betrug erklärt die üblichen Folgetricks.
Warum das immer wieder passiert
CurseForge und Modrinth prüfen Uploads, und die meisten dieser Projekte wurden wenige Tage nach der Meldung entfernt. Doch das Entfernen stoppt nur neue Downloads. Ein Jar, das schon in deinem Serverordner oder Modpack liegt, läuft weiter, bis du es löschst, und Modpacks können eine entfernte Mod wochenlang am Leben halten. Die gefälschten Launcher-Seiten zeigen die andere Hälfte des Problems: Ein Platz oben in der Suche beweist gar nichts, und Angreifer kopieren echte Projekte inzwischen bis zu den Screenshots und FAQs.
Die sichere Gewohnheit ist langweilig und funktioniert: Plugins und Mods von ihren offiziellen Projektseiten holen, notieren, woher jede Datei stammt, und keinem Launcher trauen, den du nicht von seiner eigenen Website hast.
Quellen 8
- ModGrade: 12 gefälschte Minecraft-Launcher-Seiten installieren versteckten Fernzugriff auf Windows-PCs (5. Nov.)
- ModGrade: Malware in 34 Minecraft-Projekten, die noch online waren (27. Okt.)
- ModGrade: Sechs Modrinth-Mods installierten eine passwortstehlende Browsererweiterung (27. Okt.)
- ModGrade: LagFixer (anti lag and anti grief)
- ModGrade: Mace Smp
- ModGrade: Vaults und StaffModeration
- ModGrade: Ultimate Hypixel Package 1.8.9
- ModGrade: alle Malware-Berichte