En bref : Entre le 20 octobre et le 7 novembre, le scanner indépendant ModGrade a signalé des malwares dans des dizaines de projets Minecraft sur CurseForge et Modrinth, dont au moins sept plugins de serveur. Les pires : un plugin CurseForge nommé LagFixer (anti lag and anti grief) qui permettait à quelqu’un d’extérieur d’exécuter des commandes sur la machine, et un plugin Modrinth nommé Mace Smp dont une ancienne version téléchargeait et exécutait du code depuis une adresse imitant bStats. La plupart ont été retirés, mais les jars déjà présents dans le dossier plugins/ continuent de fonctionner. Par ailleurs, ModGrade a trouvé 12 faux sites copiant le Minecraft Launcher, Prism Launcher et HMCL qui installent en secret l’accès à distance ScreenConnect sous Windows.
- 7+Plugins de serveur signalés depuis le 20 octobre
- 12Faux sites de launchers trouvés le 5 novembre
- 34Projets avec malware encore en ligne le 27 octobre
- 1 jourDurée en ligne du faux LagFixer après sa découverte
Ce qui s’est passé
ModGrade, un scanner indépendant qui vérifie les mises en ligne sur CurseForge et Modrinth (sans lien avec Mojang ni avec ces plateformes), publie des découvertes de malwares presque chaque jour depuis fin octobre. Le 27 octobre, il a signalé des malwares dans 34 projets encore en ligne à ce moment-là, ainsi que six mods Modrinth contenant un téléchargement caché qui installait une extension de navigateur volant les mots de passe. Depuis, les découvertes s’enchaînent, et une part notable concerne des plugins de serveur, pas des mods client. Cela change qui est en danger : pas le PC d’un seul joueur, mais tout un serveur et chaque machine qu’il partage.
Une précision importante avant de paniquer : le LagFixer (anti lag and anti grief) malveillant était une mise en ligne distincte sur CurseForge par the_gang3. Ce n’est pas le LagFixer bien connu de lajczi sur Modrinth, Hangar et BuiltByBit, que ModGrade n’a pas signalé. Copier le nom d’un plugin populaire, c’est justement comme ça que ces uploads obtiennent des téléchargements.
Les plugins pris la main dans le sac
- LagFixer (anti lag and anti grief) par the_gang3, CurseForge. Trouvé le 3 novembre, retiré le 4 novembre. Selon ModGrade, il permet à un inconnu d’exécuter des commandes sur votre ordinateur ou votre serveur. Fichier
lagfixer-1.0.jar, pour Bukkit 1.7.2 à 1.15, confirmé par un vérificateur humain. - Mace Smp par Luxon, Modrinth. Retiré le 7 novembre. L’un de ses cinq fichiers, une ancienne version pour Paper, Spigot, Bukkit et Purpur 1.21 à 1.21.11, télécharge et exécute du code depuis une adresse qui imite bStats, le service de statistiques utilisé par presque tous les plugins.
- Vaults (Breiwalker) et StaffModeration (KervsDev), Modrinth. Même astuce du faux bStats, retirés vers le 25 octobre.
- SCF [Slime Chunk Finder], DelexeHub, Bedwars Minigame et AntiFreeCam, CurseForge. Tous téléchargent et exécutent du code caché. Retirés le 24 octobre.
Le schéma saute aux yeux : ce sont exactement les plugins qu’un petit SMP ou un nouveau serveur de mini-jeux installe à la va-vite. Anti-lag, anti-cheat, outils de staff, un mode Bedwars, un SMP à la masse. Aucun n’avait besoin d’être populaire. Il suffisait que quelqu’un les cherche.
Comment marche l’astuce du faux bStats
Presque tous les plugins Bukkit et Paper embarquent une petite classe bStats qui envoie des statistiques anonymes à bstats.org. Les admins voient ce trafic en permanence et ne le remettent jamais en question. Les plugins infectés incluent ce qui ressemble au même code de statistiques, mais contactent une adresse similaire et téléchargent un second programme à exécuter. Sur un hébergeur de serveurs, l’attaquant obtient tout ce que le processus du serveur peut atteindre : configurations des autres plugins, mots de passe de base de données, RCON et parfois le reste de la machine.
Des mods joueurs touchés aussi
- Full Bright (CurseForge) volait les tokens Discord et les sessions Minecraft. Le mod a été retiré le 24 octobre, mais ModGrade indique toujours en ligne le modpack CurseForge Ultimate Hypixel Package 1.8.9, qui l’inclut.
- MoreArmor/Weapons (CurseForge) volait les mots de passe enregistrés dans le navigateur et prenait des captures d’écran. Retiré le 24 octobre.
- Le fichier malveillant de SimpleTotemCounter (Modrinth) a été retiré le 2 novembre. CommandCookies Electronic Mod (Modrinth) figurait encore en ligne selon ModGrade au moment de la rédaction.
Si ces noms vous rappellent la vague WeedHack, c’est que la méthode est la même. Notre dossier sur WeedHack et LofyStealer explique à quoi servent les sessions et tokens Discord volés.
12 faux sites de launchers
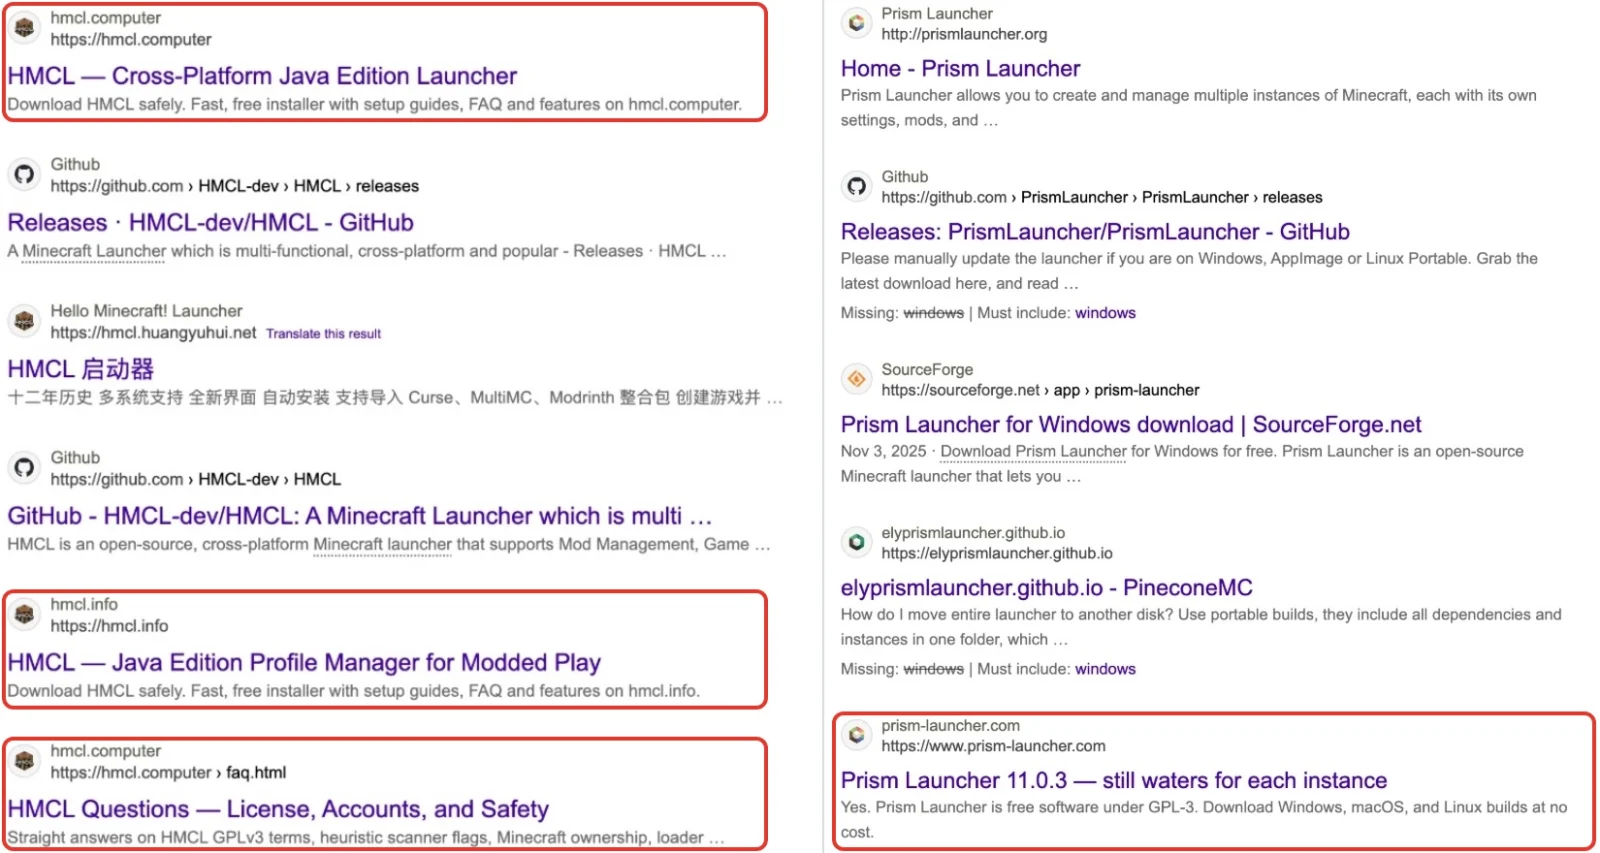
Le 5 novembre, ModGrade a publié sa plus grosse découverte du mois : douze sites se faisant passer pour le Minecraft Launcher officiel, Prism Launcher et HMCL. Ils touchaient les joueurs de la même manière que les faux sites de clients de triche, via la recherche : certains apparaissaient en première page pour « hmcl » et « prism launcher ».
Le téléchargement est un zip d’apparence normale. À l’intérieur, un dossier nommé redist contient ce qui prétend être un Microsoft Visual C++ Redistributable. C’est en réalité ScreenConnect, un outil légitime d’assistance à distance, configuré pour tourner comme service SYSTEM caché qui se connecte à l’attaquant. Une fois lancé, quelqu’un d’autre peut utiliser votre PC comme s’il était assis devant.
Les domaines listés par ModGrade : minecraftlauncher.net, minecraftlauncher.pro, minecraftlauncher.io, minecraft-launcher.app, prism-launcher.com, prism-launcher.org, prismlauncher.app, prismlauncher.io, prismlauncher.pro, prismlauncher.cc, hmcl.info et hmcl.computer. Les seuls vrais sites sont minecraft.net, prismlauncher.org et hmcl.huangyuhui.net.
Que faire maintenant
Si vous gérez un serveur
- Ouvrez votre dossier
plugins/et comparez chaque jar à la liste ci-dessus. Méfiez-vous particulièrement de tout LagFixer qui ne vient pas des pages officielles de lajczi. - Pour chaque plugin, demandez-vous : d’où vient ce fichier, et la page existe-t-elle encore ? Un plugin dont la page de projet a disparu est un signal d’alarme.
- Surveillez le trafic sortant. Une requête de « statistiques » qui part ailleurs que vers bstats.org n’est pas une statistique.
- Si vous en trouvez un : arrêtez le serveur, supprimez le jar et changez tout ce que le serveur pouvait voir. Cela inclut les mots de passe de base de données, de RCON et du panel, ainsi que les clés d’API dans les configurations de plugins. Ensuite, reconstruisez à partir d’une sauvegarde saine si possible.
- Faites tourner les plugins sous un compte d’hébergement qui n’accède à rien d’autre. Notre dossier sur l’exploit MiniMessage montre à quelle vitesse un plugin fragile devient un problème pour tout le serveur.
Si vous avez téléchargé un launcher depuis un résultat de recherche
- Cherchez
ScreenConnect.ClientService.exedans le Gestionnaire des tâches. - Dans les applications installées de Windows, cherchez une entrée Visual C++ Redistributable sans numéro de version et sans option Modifier.
- Si vous trouvez l’un des deux : coupez internet, changez vos mots de passe Microsoft, Discord et e-mail depuis un autre appareil, sauvegardez vos fichiers et réinitialisez Windows. ModGrade recommande une réinitialisation complète, car une session à distance peut laisser d’autres choses derrière elle.
- Réinstallez uniquement depuis minecraft.net, prismlauncher.org ou hmcl.huangyuhui.net, et tapez l’adresse vous-même au lieu de cliquer sur une pub ou un résultat de recherche.
Si vous jouez avec des mods
- Supprimez Full Bright, MoreArmor/Weapons et toute copie d’Ultimate Hypixel Package 1.8.9.
- Si vous les avez lancés, déconnectez-vous de Discord partout et changez votre mot de passe, puis fermez toutes les sessions Minecraft depuis votre compte Microsoft.
- Attendez-vous ensuite à de faux messages « vérifiez votre compte ». Notre guide des arnaques Discord couvre les ruses habituelles qui suivent.
Pourquoi ça continue
CurseForge et Modrinth analysent les mises en ligne, et la plupart de ces projets ont été retirés quelques jours après leur signalement. Mais le retrait ne fait que bloquer les nouveaux téléchargements. Un jar déjà présent dans le dossier de votre serveur ou dans un modpack continue de tourner jusqu’à ce que vous le supprimiez, et les modpacks peuvent garder en vie un mod retiré pendant des semaines. Les faux sites de launchers montrent l’autre moitié du problème : être en haut des résultats ne prouve rien, et les attaquants copient désormais de vrais projets jusqu’aux captures d’écran et à la FAQ.
La bonne habitude est ennuyeuse, mais elle marche : prenez plugins et mods sur leurs pages officielles, notez d’où vient chaque fichier et ne faites jamais confiance à un launcher que vous n’avez pas récupéré sur son propre site.
Sources 8
- ModGrade : 12 faux sites de launchers Minecraft installent un accès à distance caché sur les PC Windows (5 nov.)
- ModGrade : des malwares dans 34 projets Minecraft encore en ligne (27 oct.)
- ModGrade : six mods Modrinth installaient une extension voleuse de mots de passe (27 oct.)
- ModGrade : LagFixer (anti lag and anti grief)
- ModGrade : Mace Smp
- ModGrade : Vaults et StaffModeration
- ModGrade : Ultimate Hypixel Package 1.8.9
- ModGrade : tous les rapports de malwares