Kurz gesagt: Viele Chat-Plugins für Minecraft-Server leiteten rohe Spielernachrichten durch MiniMessage, die Textformatierungs-API von PaperMC. Dadurch konnte jeder eigenen klickbaren Text schreiben. Eine Nachricht, die wie „/rewards“ aussah, konnte jeden Befehl mit den Rechten dessen ausführen, der darauf klickte, auch /op. Exploit-Gruppen übernahmen damit Server und ruinierten Ingame-Wirtschaften, bevor Chat-Plugins Anfang 2026 Patches lieferten, und auch nach den ersten Fixes tauchten immer neue Umgehungen auf.
Stand der Dinge
- Ursache: Plugin-Code, der Spielerchat als MiniMessage interpretiert, kein Fehler in Minecraft selbst.
- Lösung: Die meisten großen Chat-Plugins sind gepatcht. Eigene und veraltete Chat-Plugins können weiter verwundbar sein.
- Risiko heute: Laut der Gruppe, die den Exploit bekannt machte, tauchen weiterhin neue Umgehungsformate auf.
Was ist MiniMessage?
MiniMessage ist das Textformat, das PaperMC (die beliebteste Minecraft-Serversoftware) Plugin-Entwicklern anbietet. Einfache Tags wie <red> oder <bold> gestalten Text, interaktive Tags fügen Hover-Tooltips und Klickaktionen hinzu. Klickaktionen können einen Link öffnen oder einen Chatbefehl als der klickende Spieler ausführen.
Wie funktioniert der Exploit?
Chat-Plugins sollen MiniMessage eigentlich nur auf den eigenen Text des Servers anwenden. Plugins, die von Spielern geschriebenen Chat durch den Parser schickten, ließen Spieler selbst interaktive Tags schreiben.
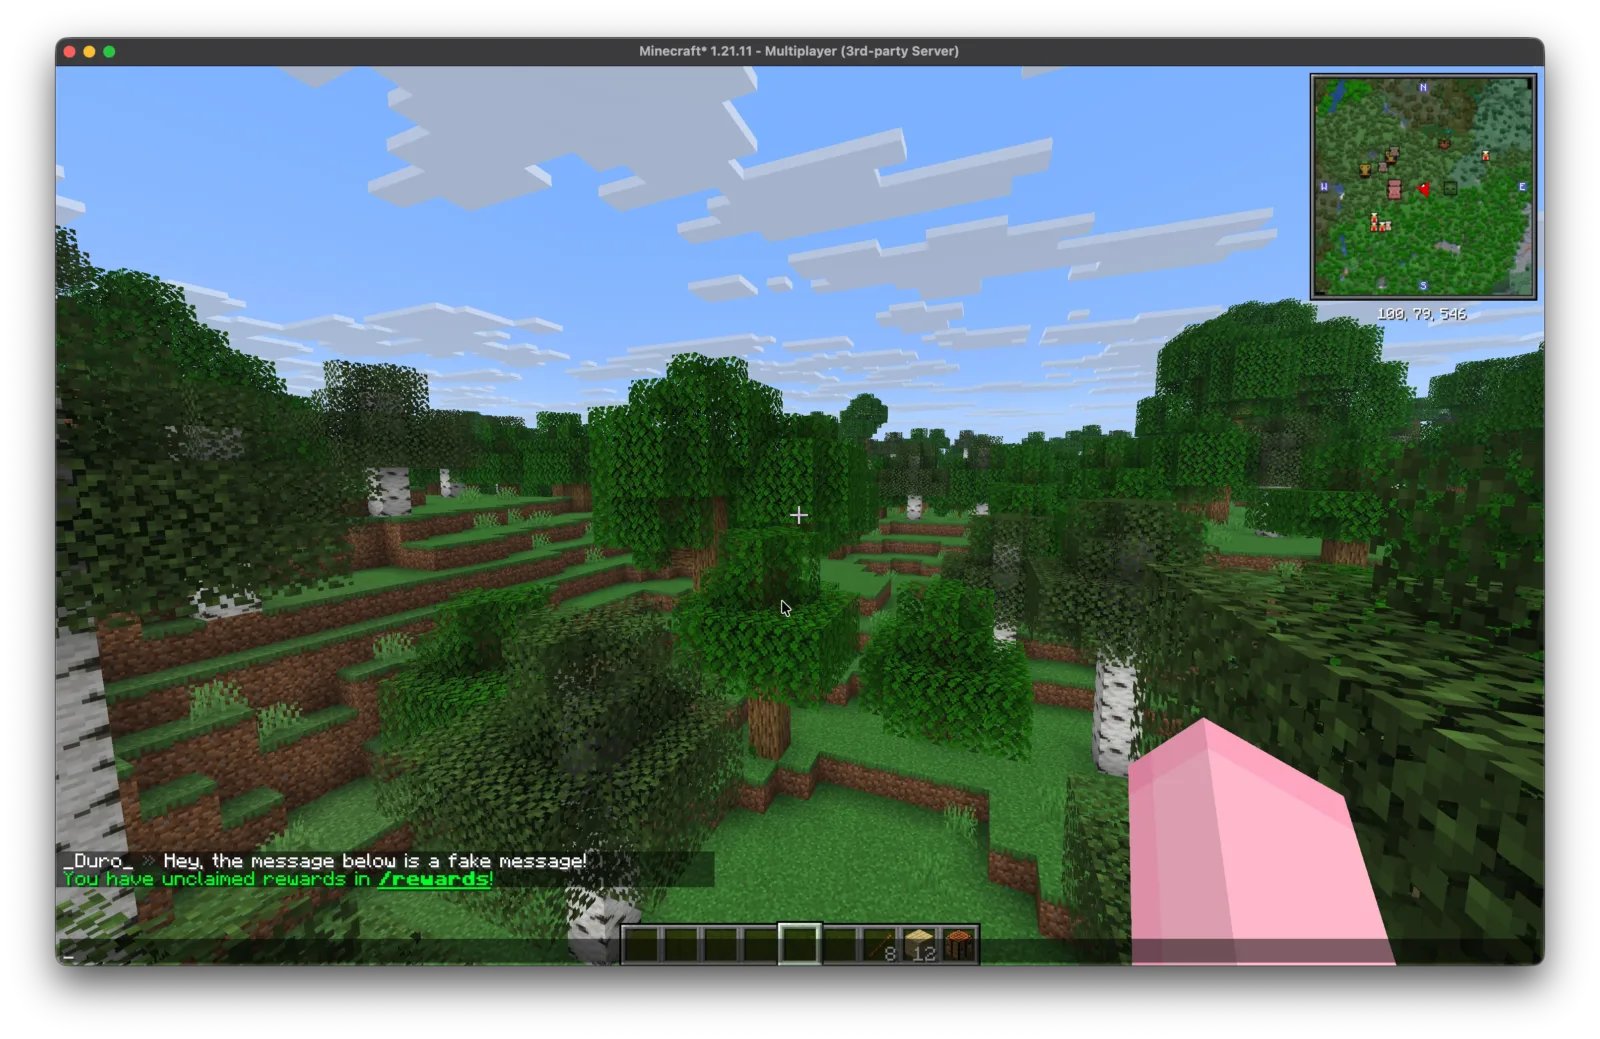
- Der Angreifer schickt eine Chatnachricht, die wie ein normaler Serverhinweis aussieht, etwa ein „Hol dir deine /rewards“.
- Hinter dem Text steckt ein Klick-Event, das einen anderen Befehl ausführt, etwa
/op angreifer. - Jeder Spieler, der klickt, führt diesen Befehl als er selbst aus. Ist es ein Teammitglied oder der Besitzer, bekommt der Angreifer dessen Rechte.
Beim Öffnen von Links erscheint eine Bestätigungsabfrage, beim Ausführen von Befehlen gibt es keinen eingebauten Schutz. Deshalb zielte der Angriff auf das Team.
Was hat er auf echten Servern angerichtet?
Gefunden und bekannt gemacht wurde der Exploit von Mitgliedern von Autism Inc, einer Community für Minecraft-Exploit-Forschung. Sie schreiben die Entdeckung Khao und LifeIsLinux zu und sagen, spätere Umgehungen hätten Bright6f und Piccaxe gefunden. Serverbetreiber und YouTuber TheMisterEpic dokumentierte die Folgen in zwei Videos.
- Im ersten zeigte er live auf einem Pay-to-win-Server, wie eine einzige getarnte Nachricht riesige Summen zwischen Spielerkonten verschieben und die Wirtschaft zum Einsturz bringen konnte. Die Gruppe dahinter gab an, den Exploit auf Hunderten Servern ausprobiert und auf Dutzenden Operator-Zugang erlangt zu haben. Diese Zahlen stammen von der Gruppe selbst und sind nicht unabhängig überprüft.
- Im zweiten zeigte er, wie derselbe Trick, eingeschleust über Itemnamen eines Handels-Plugins, sein eigenes OG Network traf. Nur den Chat abzusichern reichte nicht: Jeder Text, den Spieler kontrollieren, kann eine Schadlast tragen.
Das Video von TheMisterEpic zeigt, wie das auf einem echten Pay-to-Win-Server aussah: Eine präparierte Chatnachricht reichte, um die Wirtschaft zu ruinieren.
Wie beheben Serverbetreiber das?
- Aktualisiere deine Chat-, Handels-, Nickname- und Mail-Plugins. Die meisten beliebten Plugins lieferten Patches, sobald der Exploit öffentlich war.
- Verarbeite rohe Spielereingaben nie mit MiniMessage. In eigenem Code nutze
escapeTags(), um Tags als reinen Text anzuzeigen, oderstripTags(), um sie zu entfernen. - Wenn Spieler Farben nutzen dürfen, verwende einen eingeschränkten Parser, der nur Farb- und Dekorations-Tags erlaubt, niemals Klick- oder Hover-Events.
- Prüfe jede Stelle, an der Spieler tippen können: Itemnamen, Schilder, Bücher, Nicknames, Shop- und Handelsangebote sowie aus Discord gespiegelte Nachrichten.
- Bring dem Team bei, nicht auf von Spielern gesendete Links oder Befehle zu klicken, und halte OP-Rechte von alltäglichen Team-Accounts fern.
Was das bedeutet
Der MiniMessage-Exploit zeigt, wie sehr die Sicherheit im Minecraft-Multiplayer davon abhängt, dass Plugin-Autoren Text sicher behandeln. Vanilla-Minecraft war nicht kaputt. Eine Komfortfunktion, die in Hunderten Plugins unvorsichtig genutzt wurde, schon. Exploit-Gruppen werden weiter jede Eingabe testen, die Spieler kontrollieren, und überstehen werden es die Server, die gepatcht bleiben und ihrem Team nur begrenzte Rechte geben.
Mehr zu Serversicherheit unter Sicherheit & Exploits, darunter DonutSMPs Mod-Scanner über Schild-Übersetzungen.