Resumen: muchos plugins de chat de servidores de Minecraft pasaban los mensajes de los jugadores sin filtrar por MiniMessage, la API de formato de texto de PaperMC. Eso permitía a cualquiera escribir su propio texto clicable. Un mensaje que parecía “/rewards” podía ejecutar cualquier comando con los permisos de quien hiciera clic, incluido /op. Grupos de exploits lo usaron para tomar servidores y hundir economías del juego antes de que los plugins de chat lo parchearan a principios de 2026, y siguieron apareciendo formas de saltarse los primeros arreglos.
Situación actual
- Causa: código de plugins que interpreta el chat de los jugadores como MiniMessage, no un fallo del propio Minecraft.
- Solución: la mayoría de los grandes plugins de chat ya lo han parcheado. Los plugins de chat personalizados o desactualizados pueden seguir siendo vulnerables.
- Riesgo hoy: siguen apareciendo nuevos formatos para saltarse los parches, según el grupo que difundió el exploit.
¿Qué es MiniMessage?
MiniMessage es el formato de texto que PaperMC (el software de servidor de Minecraft más popular) ofrece a los desarrolladores de plugins. Etiquetas simples como <red> o <bold> dan estilo al texto, y las etiquetas interactivas añaden descripciones al pasar el ratón y acciones al hacer clic. Esas acciones pueden abrir un enlace o ejecutar un comando de chat como el jugador que hace clic.
¿Cómo funciona el exploit?
Se supone que los plugins de chat solo aplican MiniMessage al texto del propio servidor. Los plugins que pasaban el chat escrito por jugadores por el analizador les permitían escribir etiquetas interactivas.
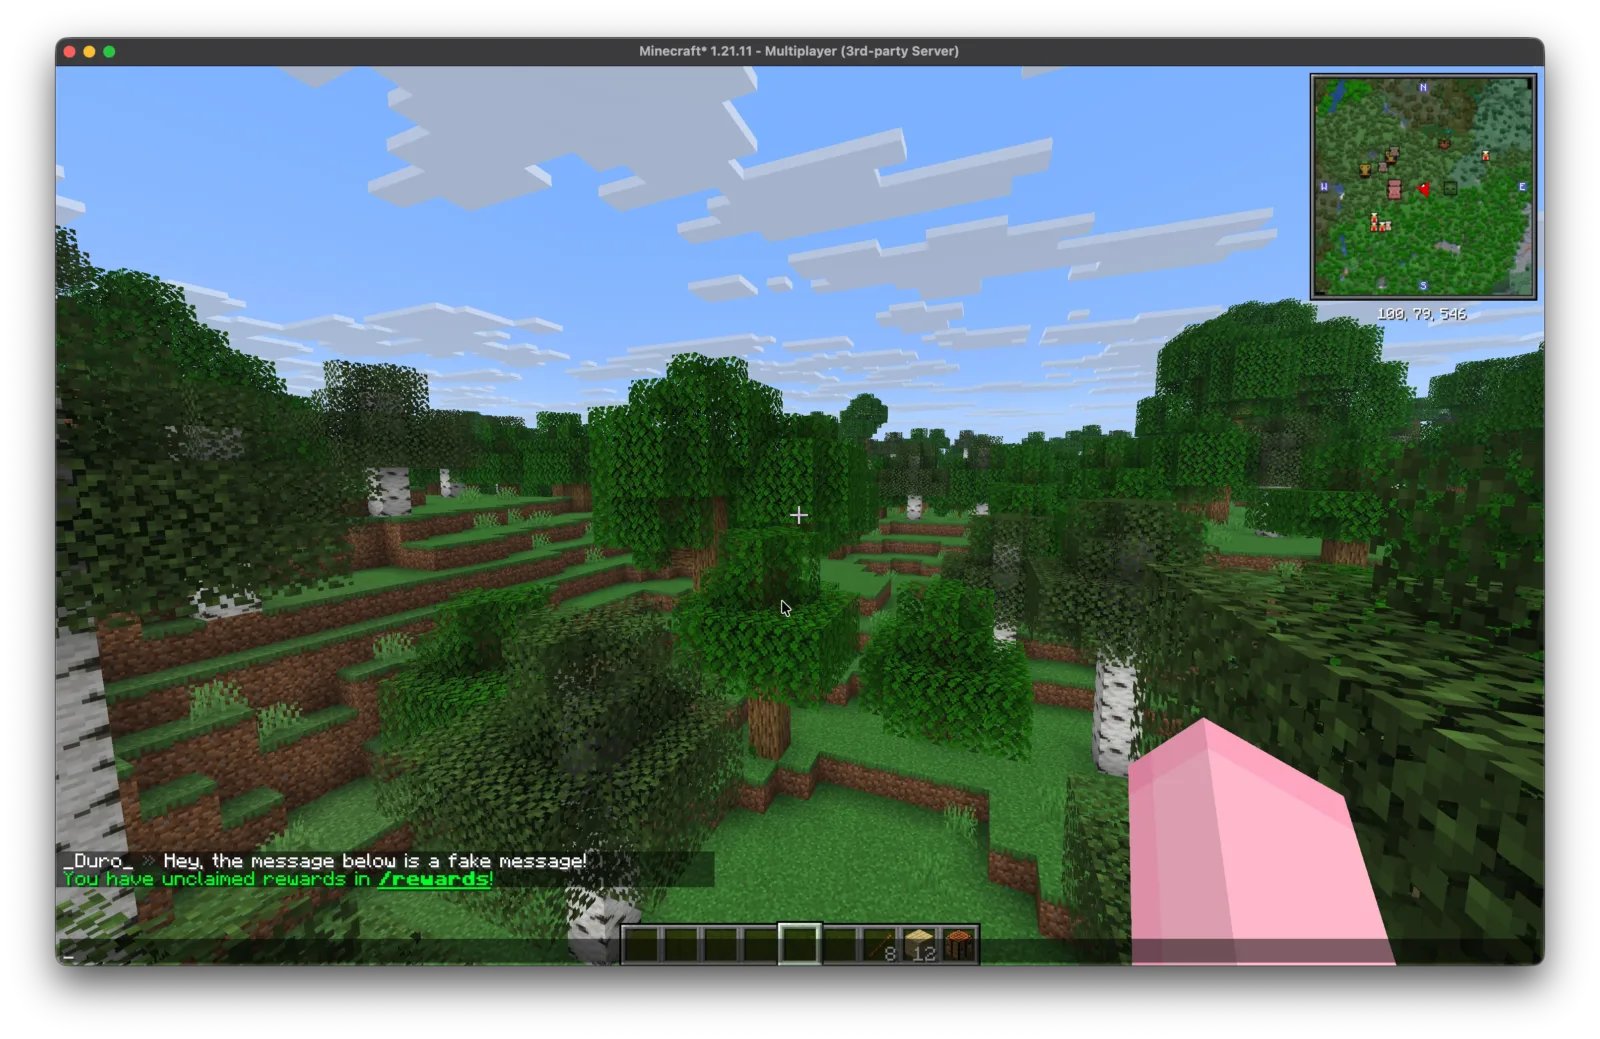
- El atacante envía un mensaje de chat con el estilo de un aviso normal del servidor, por ejemplo un “reclama tus /rewards”.
- Detrás del texto se esconde un evento de clic que ejecuta otro comando, como
/op atacante. - Cualquier jugador que haga clic ejecuta ese comando con su propia cuenta. Si es alguien del staff o el dueño, el atacante obtiene sus permisos.
Abrir enlaces muestra una ventana de confirmación, pero ejecutar comandos no tiene ninguna protección integrada. Por eso el ataque iba dirigido al staff.
¿Qué hizo a servidores reales?
El exploit lo descubrieron y difundieron miembros de Autism Inc, una comunidad de investigación de exploits de Minecraft. Atribuyen el descubrimiento a Khao y LifeIsLinux, y dicen que Bright6f y Piccaxe encontraron después formas de saltarse los parches. El dueño de servidor y youtuber TheMisterEpic documentó su impacto en dos vídeos.
- En el primero mostró en directo, en un servidor pay-to-win, cómo un solo mensaje disfrazado podía mover enormes sumas entre cuentas de jugadores y hundir la economía. El grupo detrás afirmó haber probado el exploit en cientos de servidores y haber conseguido acceso de operador en decenas. Esas cifras vienen del propio grupo y no se han verificado de forma independiente.
- En el segundo mostró cómo el mismo truco, colado a través de los nombres de objetos de un plugin de intercambio, afectó a su propia OG Network. Proteger solo el chat no bastaba: cualquier texto que controlen los jugadores puede llevar una carga maliciosa.
El vídeo de TheMisterEpic muestra cómo se veía esto en un servidor pay-to-win real, donde un solo mensaje de chat preparado bastó para arruinar la economía.
¿Cómo lo arreglan los dueños de servidores?
- Actualiza tus plugins de chat, intercambio, apodos y correo. La mayoría de los plugins populares publicaron parches cuando el exploit se hizo público.
- Nunca proceses texto de jugadores sin filtrar con MiniMessage. En código propio, usa
escapeTags()para mostrar las etiquetas como texto plano ostripTags()para eliminarlas. - Si los jugadores pueden usar colores, usa un analizador restringido que solo permita etiquetas de color y decoración, nunca eventos de clic ni de hover.
- Revisa cada sitio donde los jugadores pueden escribir: nombres de objetos, carteles, libros, apodos, anuncios de tiendas e intercambios, y mensajes que llegan desde Discord.
- Enseña al staff a no hacer clic en enlaces o comandos enviados por jugadores, y no des permisos de operador a las cuentas de staff de uso diario.
Qué significa
El exploit de MiniMessage demuestra cuánto depende la seguridad del multijugador de Minecraft de que los autores de plugins traten el texto con cuidado. Minecraft vanilla no estaba roto. Lo que falló fue una función de comodidad usada sin cuidado en cientos de plugins. Cabe esperar que los grupos de exploits sigan probando cada entrada que controlan los jugadores, y que sobrevivan los servidores que se mantienen parcheados y dan permisos limitados a su staff.
Más cobertura de seguridad de servidores en Seguridad y exploits, incluido el escáner de mods de DonutSMP basado en la traducción de carteles.