Começou como qualquer outra mensagem no Discord. No início de abril de 2026, um jogador de Minecraft foi convidado a “verificar” a conta para um torneio de servidor. A página era idêntica a um login da Microsoft. Ele digitou um código e, em minutos, o e-mail de recuperação tinha sido trocado. O perfil de Minecraft, os Realms e as compras sumiram. Em 7 de abril, ele publicou um pedido desesperado no próprio fórum de suporte da Microsoft: não conseguia mais entrar na própria conta.
Ele estava longe de ser o único. Ao longo de 2026, jogadores de Minecraft relataram sem parar o mesmo punhado de truques, todos feitos para explorar uma coisa: confiança.
O link falso de verificação
O ataque de abril nem chegou a roubar senha. As vítimas são levadas a uma página da Microsoft com cara de real e convidadas a aprovar um login ou digitar um código. Na prática, estão dando a um aplicativo do atacante acesso à conta Microsoft. Com esse acesso, o golpista adiciona os próprios dados de recuperação e tranca o dono fora do Minecraft, dos Realms, dos itens do Marketplace e dos serviços do Xbox. Como tecnicamente a vítima aprovou, muitos alertas de segurança nunca disparam.
A isca costuma ser um evento de servidor, a inscrição num torneio, um “bot de verificação” num Discord público ou uma mensagem direta de alguém que parece querer ajudar.
O convite nostálgico
Em maio, jogadores começaram a receber e-mails convidando para um reencontro “Minecon Alumni 2026”, que dizia já ter 9.000 inscritos. Era uma campanha de phishing. O link pedia para conectar a conta Microsoft. Leitores do r/Minecraft perceberam o detalhe na hora: o e-mail vinha de um domínio parecido, não da Mojang nem do Minecraft.net. A Mojang não organiza eventos de ex-participantes da Minecon.
Fatos principais
- Principais táticas em 2026: falsos fluxos de verificação da Microsoft que capturam permissões de aplicativo, e-mails com isca nostálgica e malware escondido em “modpacks” enviados por contas de amigos sequestradas.
- Também circulando: clientes falsos de Minecraft com um trojan controlado pelo Telegram que tira capturas de tela, acessa a webcam e rouba tokens do Discord.
- O que é roubado: sua conta Microsoft (e com ela o Minecraft, os Realms e as compras), tokens do Discord, senhas salvas no navegador, dados de sessão do jogo e carteiras de criptomoedas.
- Por que se espalha: cada conta infectada manda mensagem para a própria lista de amigos, então a próxima vítima sempre vê um nome conhecido.
O amigo que precisa que você teste um modpack
A versão mais danosa chegou no fim de maio e cresceu em junho. Um amigo do Discord com quem você não fala há um tempo manda mensagem. Ele está montando um servidor privado, ou um colega precisa de testadores, e você só precisa instalar este modpack ou este launcher personalizado. O link parece do CurseForge ou de uma página de download comum.
O arquivo é malware. Relatos no r/Scams e do GamingHQ descreveram infostealers e trojans de acesso remoto (RATs). Eles esvaziam as senhas salvas no navegador, roubam tokens do Discord e dados de sessão do Minecraft, levam carteiras de criptomoedas e tiram capturas de tela. Depois usam sua conta do Discord para mandar mensagem para todo mundo que você conhece. O “amigo” que falou com você foi vítima primeiro.
Alguns servidores menores enfrentaram acusações parecidas de esconder malware em arquivos de cliente “obrigatórios”. A regra é a mesma de qualquer forma: um servidor nunca precisa que você execute um programa desconhecido.
O servidor imitador
Alguns golpes começam dentro do próprio Minecraft. O investigador TheMisterEpic documentou golpistas publicando anúncios de eventos aparentemente inofensivos no chat de grandes servidores legítimos, com endereços de servidores imitadores de nomes familiares. O servidor falso então leva os jogadores a um Discord onde o roubo de conta acontece, muitas vezes com uma etapa de “verificação” ou um launcher personalizado. Num caso de abril compartilhado no Reddit, a mensagem de um amigo sobre entrar num “Hello Kitty SMP” terminou com o download de um launcher que instalou um trojan espião.
A investigação do TheMisterEpic acompanha um desses servidores imitadores desde o anúncio no chat até o Discord onde as contas são roubadas.
O cliente falso
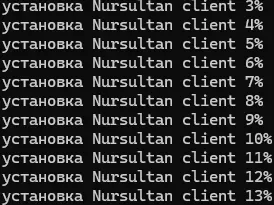
Uma terceira armadilha mira jogadores em busca de vantagem. A empresa de segurança Netskope documentou um trojan de acesso remoto em Python disfarçado de Nursultan Client, um cliente não oficial real e popular em comunidades do Leste Europeu. A falsificação chega como um programa do Windows de 68,5 MB. Ela esconde a janela do console e mostra uma barra de instalação convincente enquanto se configura para rodar a cada inicialização.
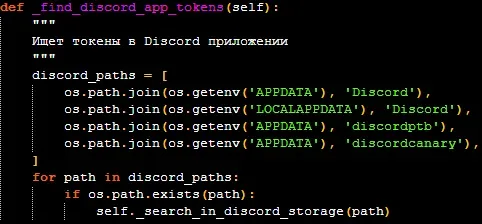
A partir daí, recebe ordens de um bot do Telegram. O atacante pode tirar capturas de tela, ligar a webcam, abrir páginas e vasculhar arquivos atrás de tokens do Discord e logins salvos. O mesmo padrão volta sempre com novos nomes de cliente, porque explora um hábito comum: baixar clientes não oficiais e launchers “crackeados” por links do Discord.
Como proteger sua conta
- Nunca digite um código nem aprove um login que você não iniciou. A Microsoft nunca vai pedir para você se verificar por um bot do Discord.
- Baixe mods e clientes só de fontes oficiais: Modrinth ou CurseForge, digitando o endereço você mesmo, não por um link numa DM. Desconfie de modpack que chega como arquivo .exe ou .jar, ou como “launcher”.
- Confirme por outro canal o pedido estranho de um amigo, por mensagem ou ligação, antes de clicar em qualquer coisa.
- Revise as permissões de aplicativos da sua conta Microsoft. Em account.live.com/consent/Manage, remova tudo o que você não reconhecer.
- Ative a verificação em duas etapas ou uma passkey e mantenha o e-mail e o telefone de recuperação atualizados.
- Não salve senhas no navegador se você instala mods com frequência. Use um gerenciador de senhas.
Golpes não são a única forma de uma senha vazar. Bancos de dados de servidores também vazam, como mostraram os vazamentos do Meloncraft e dos “18 milhões” em 2026, então nunca reutilize sua senha da Microsoft no /login de um servidor.
Se já aconteceu
- De um dispositivo limpo, encerre todas as sessões e troque a senha da Microsoft em account.microsoft.com/security.
- Se ficou trancado para fora, use o formulário de recuperação de conta da Microsoft. Informe o máximo de senhas antigas e dados de compras que puder.
- Troque a senha do Discord, o que invalida tokens roubados, e avise seus amigos.
- Se você executou um arquivo baixado, considere o PC comprometido. Faça uma varredura ou, melhor, reinstale o Windows antes de entrar de novo em qualquer coisa importante.
Os jogadores que perderam contas este ano não foram descuidados. Eles confiaram num nome conhecido ou numa página com cara de oficial. Uma checagem de dez segundos antes de clicar agora faz parte de jogar Minecraft online. Para o lado do malware (mods falsos e clientes de cheat como o WeedHack), veja nosso guia sobre malware em mods. Para um caso relacionado de um servidor acusado de abusar de mods do lado do cliente, veja nossa investigação sobre o DonutSMP.
Foi banido em vez de hackeado? Se sua conta caiu por uma denúncia de chat falsa, leia nosso guia sobre a onda de banimentos falsos de 2026 e como recorrer.
Fontes 6
- Microsoft Q&A: conta hackeada por golpe OAuth (7 de abril de 2026)
- r/Minecraft: golpe do convite Minecon Alumni 2026
- r/Scams: golpes de playtest no Discord chegam aos modpacks de Minecraft
- GamingHQ: golpe de modpack de Minecraft no Discord espalha malware RAT
- Netskope: novo RAT em Python mira gamers via Minecraft
- TheMisterEpic: análise do golpe dos servidores imitadores (YouTube)